
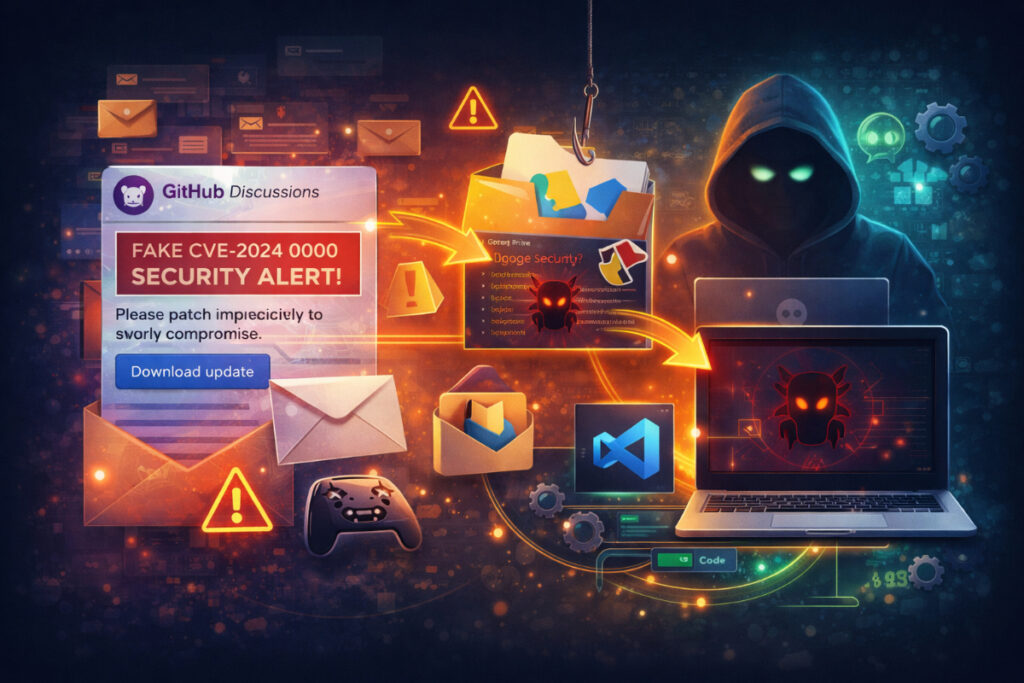
کمیته رکن چهارم – یک کمپین فیشینگ گسترده با سوءاستفاده از هشدارهای امنیتی جعلی در GitHub، توسعهدهندگان را به دانلود بدافزار ترغیب میکند.
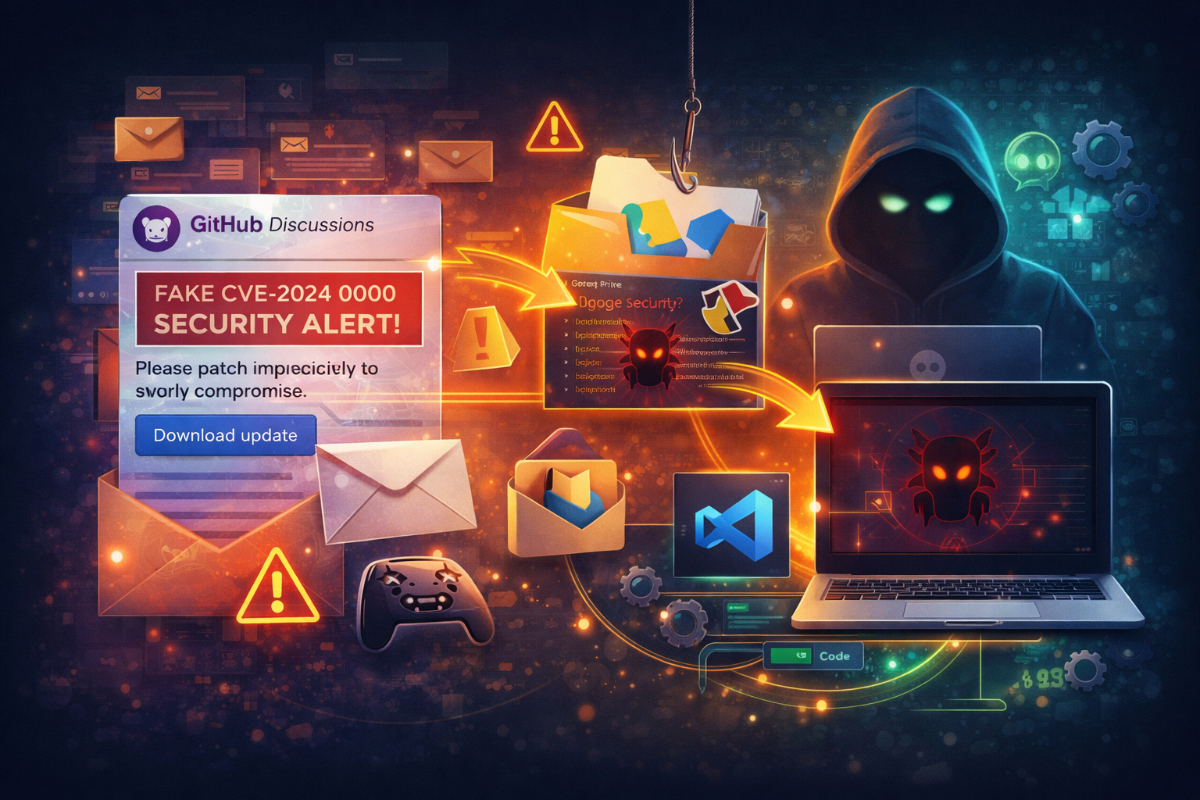
به گزارش کمیته رکن چهارم، در این حمله سایبری، مهاجمان با انتشار پیامهایی در بخش Discussions مخازن GitHub، خود را بهجای پژوهشگران امنیتی یا نگهدارندگان پروژه معرفی کرده و هشدارهایی درباره آسیبپذیریهای ساختگی منتشر میکنند. این پیامها معمولاً با لحن اضطراری و استفاده از شناسههای جعلی CVE طراحی شدهاند تا کاربران را به اقدام فوری وادار کنند.
بررسیها نشان میدهد این عملیات بهصورت خودکار و در مقیاس گسترده انجام میشود و از حسابهای تازهساخته یا کمفعالیت برای هدف قرار دادن هزاران مخزن در مدت زمان کوتاه استفاده میکند. این پیامها با ایجاد اعلان ایمیلی، مستقیماً به صندوق ورودی توسعهدهندگان ارسال میشوند.
در این سناریو، لینکهایی به نسخههای بهظاهر اصلاحشده افزونههای VS Code ارائه میشود که اغلب روی سرویسهایی مانند Google Drive میزبانی شدهاند. با وجود معتبر بودن این سرویسها، این منابع محل رسمی توزیع نرمافزار نیستند و میتوانند حاوی فایلهای مخرب باشند.
پس از کلیک روی لینک، کاربر وارد یک زنجیره هدایت میشود که در آن یک اسکریپت اطلاعاتی مانند نوع سیستمعامل، زبان، منطقه زمانی و مشخصات مرورگر را جمعآوری کرده و به سرور مهاجم ارسال میکند. این مرحله به مهاجمان کمک میکند تا کاربران واقعی را از سیستمهای تحلیل و ابزارهای امنیتی جدا کنند.
اگرچه مرحله نهایی بدافزار در این گزارش بهطور کامل مشخص نشده، اما شواهد نشان میدهد این کمپین از یک ساختار چندمرحلهای برای اجرای حمله استفاده میکند.
پیشزمینه
در سالهای اخیر، پلتفرم GitHub بهعنوان یکی از اهداف اصلی حملات مهندسی اجتماعی و فیشینگ مطرح شده است. پیشتر نیز کمپینهایی با سوءاستفاده از قابلیتهایی مانند pull request و کامنتها برای انتشار لینکهای مخرب گزارش شده بود که نشاندهنده افزایش تمرکز مهاجمان بر جامعه توسعهدهندگان است.
منبع: BleepingComputer


