پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

افزایش ۳۷ برابری حملات فیشینگ مبتنی بر Device Code

فروردین ۱۶, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

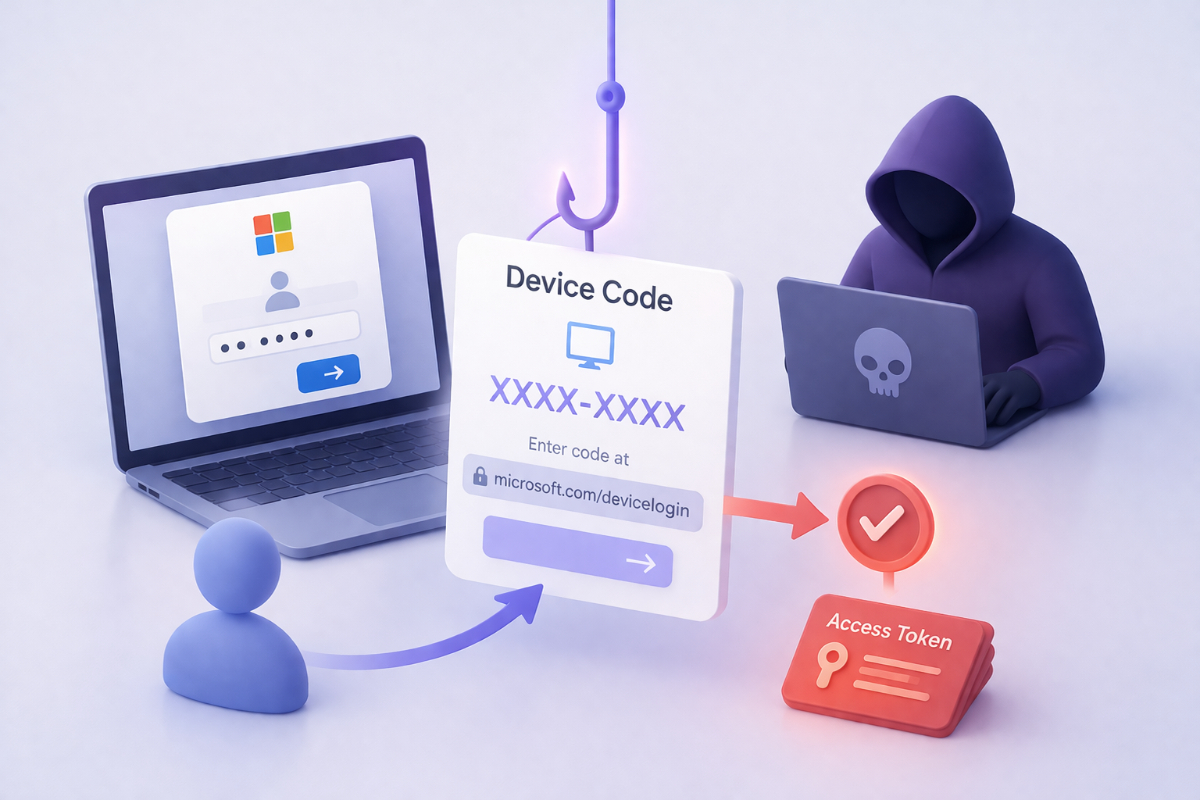
کمیته رکن چهارم – حملات فیشینگ مبتنی بر سوءاستفاده از مکانیزم Device Code در OAuth به‌طور چشمگیری افزایش یافته و در سال جاری بیش از ۳۷ برابر شده است. این روش بدون نیاز به سرقت مستقیم رمز عبور، دسترسی به حساب کاربران را ممکن می‌کند.

به گزارش کمیته رکن چهارم، در این نوع حمله مهاجمان با ارسال یک کد احراز هویت به قربانی، او را فریب می‌دهند تا آن را در صفحه رسمی ورود وارد کند. در نتیجه، مهاجم با دریافت توکن‌های معتبر، به حساب کاربر دسترسی پیدا می‌کند.

این مکانیزم در اصل برای دستگاه‌هایی با ورودی محدود طراحی شده بود، اما اکنون به ابزاری برای حملات گسترده تبدیل شده است. بررسی‌ها نشان می‌دهد این روش هم توسط مهاجمان مالی و هم در برخی عملیات‌های پیچیده مورد استفاده قرار می‌گیرد.

همچنین گسترش سرویس‌های فیشینگ به‌عنوان خدمت، باعث شده اجرای این حملات برای افراد کم‌تجربه نیز آسان‌تر شود. این ابزارها با تقلید از سرویس‌های شناخته‌شده، کاربران را به وارد کردن کدهای مخرب ترغیب می‌کنند.

پیشینه

این تکنیک نخستین‌بار در سال ۲۰۲۰ مطرح شد، اما در سال‌های اخیر با رشد چشمگیر مواجه شده است. افزایش سوءاستفاده از سازوکارهای قانونی احراز هویت نشان می‌دهد که الگوی حملات سایبری به‌سمت دور زدن سیستم‌ها، به‌جای نفوذ مستقیم، در حال تغییر است.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.