پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

حمله به Axios با مهندسی اجتماعی و انتشار نسخه آلوده

فروردین ۱۶, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

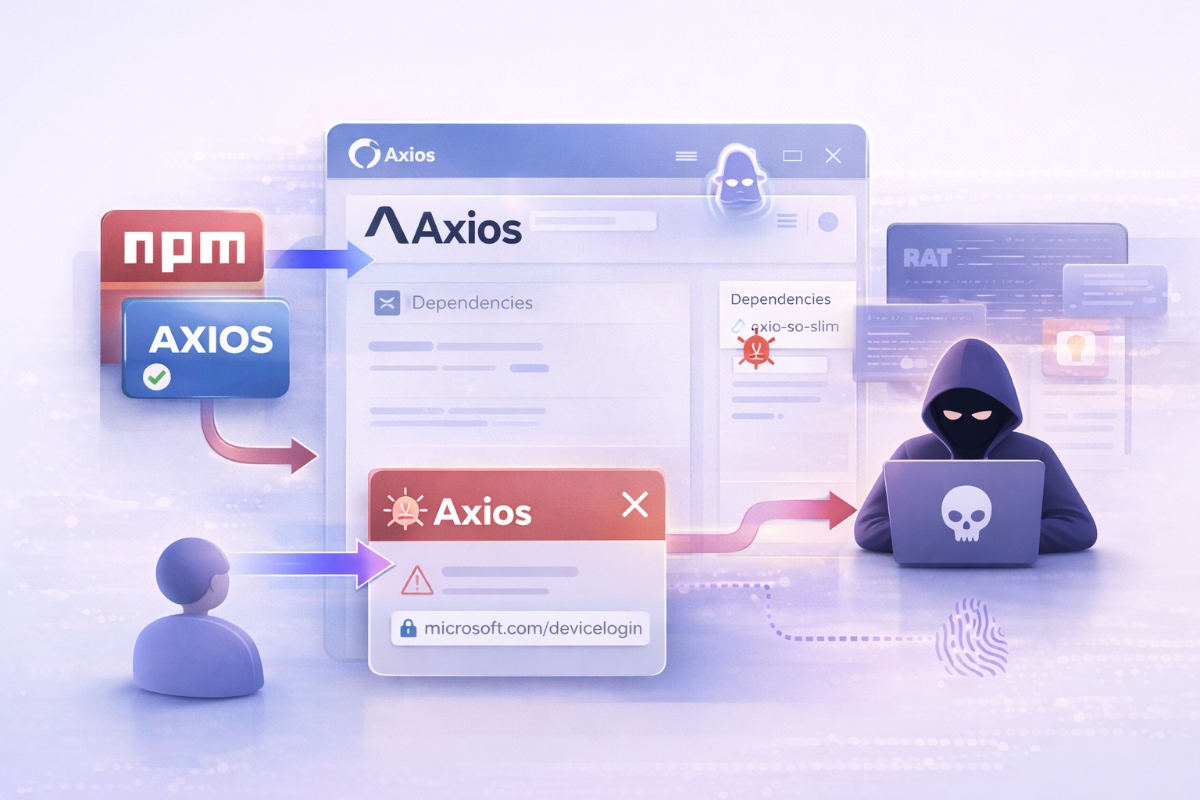
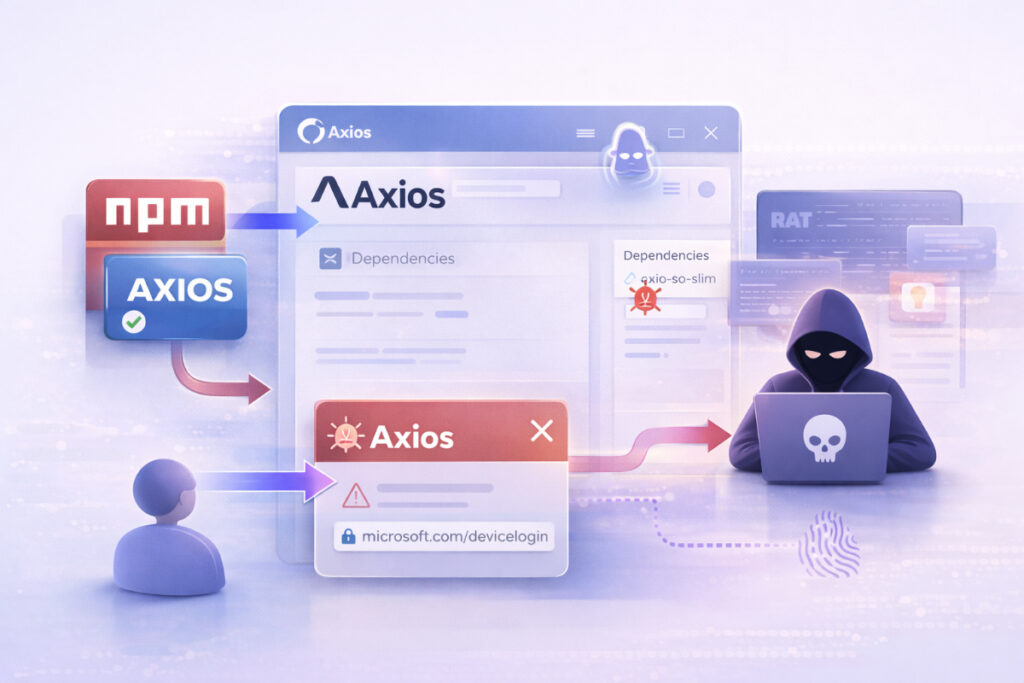
کمیته رکن چهارم – پروژه محبوب Axios هدف یک حمله زنجیره تأمین قرار گرفت و نسخه‌های آلوده آن برای چند ساعت در npm منتشر شد. این حمله از طریق مهندسی اجتماعی و نفوذ به حساب یکی از توسعه‌دهندگان انجام شده است.

به گزارش کمیته رکن چهارم، مهاجمان پس از دسترسی به حساب یکی از نگهدارندگان، دو نسخه مخرب از این کتابخانه را منتشر کردند که حاوی یک وابستگی آلوده بود. این کد مخرب امکان نصب بدافزار دسترسی از راه دور روی سیستم‌های مختلف را فراهم می‌کرد.

بررسی‌ها نشان می‌دهد این دسترسی از طریق یک حمله مهندسی اجتماعی پیچیده به دست آمده که در آن مهاجمان با ایجاد هویت جعلی، قربانی را به نصب یک فایل مخرب ترغیب کرده‌اند. این بدافزار باعث سرقت اطلاعات احراز هویت شده و به مهاجمان اجازه انتشار نسخه‌های آلوده را داده است.

گزارش‌ها این حمله را به یک گروه تهدید نسبت می‌دهند که پیش‌تر نیز در حملات مشابه با اهداف مالی فعالیت داشته است. این گروه با هدف قرار دادن توسعه‌دهندگان پروژه‌های پرکاربرد، به دنبال ایجاد تأثیر گسترده در زنجیره تأمین نرم‌افزار است.

پیشینه

در سال‌های اخیر، حملات زنجیره تأمین به یکی از روش‌های اصلی نفوذ سایبری تبدیل شده‌اند. تمرکز مهاجمان بر پروژه‌های متن‌باز پرکاربرد نشان می‌دهد که نفوذ به یک نقطه می‌تواند هزاران یا میلیون‌ها کاربر را به‌طور هم‌زمان در معرض خطر قرار دهد.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.