
پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

نقص امنیتی در ابزار AI می‌تواند به نفوذ کامل منجر شود

فروردین ۱۹, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – یک آسیب‌پذیری بحرانی در پلتفرم متن‌باز Flowise با امتیاز حداکثری در حال بهره‌برداری فعال است. این نقص می‌تواند به اجرای کد از راه دور و دسترسی کامل به سیستم منجر شود.
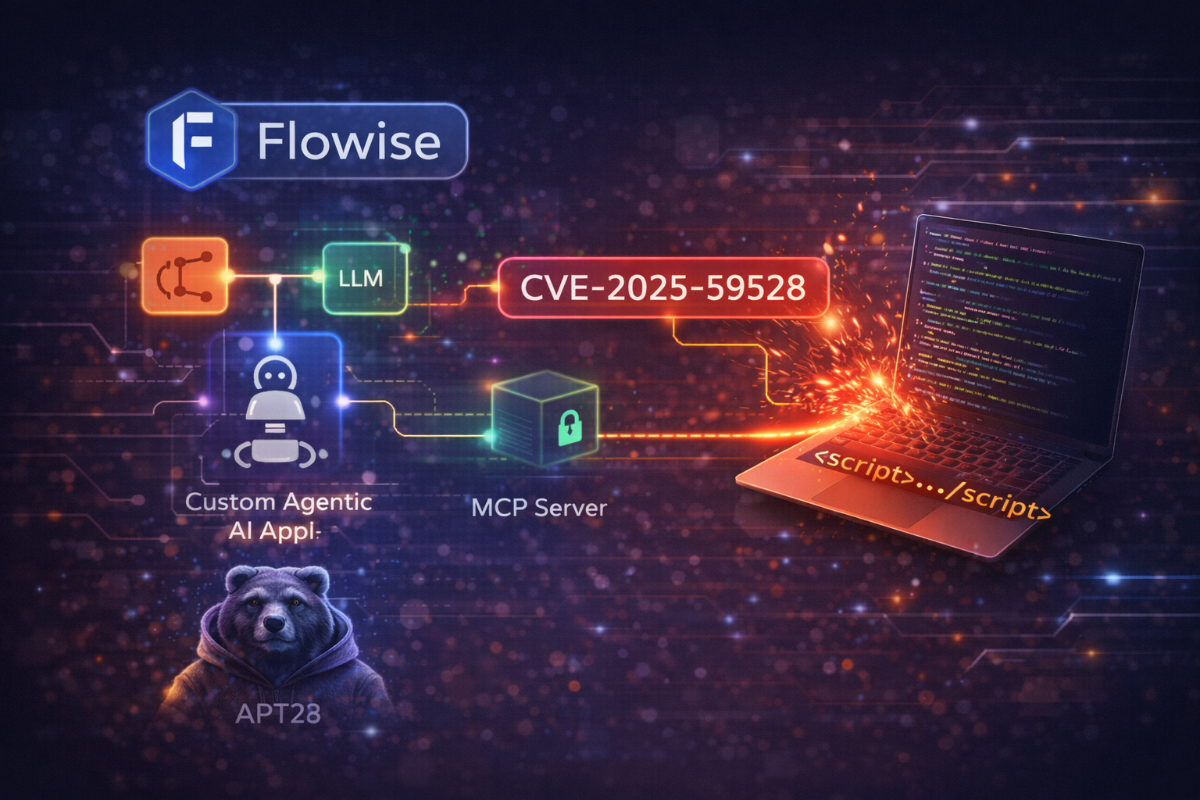
به گزارش کمیته رکن چهارم، این آسیب‌پذیری با شناسه CVE-2025-59528 به مهاجمان اجازه می‌دهد کد JavaScript را بدون هیچ‌گونه بررسی امنیتی در سیستم اجرا کنند. منشأ این مشکل در بخش CustomMCP این پلتفرم است که ورودی کاربر را بدون اعتبارسنجی اجرا می‌کند.

بررسی‌ها نشان می‌دهد این نقص که پیش‌تر افشا شده بود، اکنون در حملات واقعی مورد سوءاستفاده قرار گرفته است. در صورت موفقیت، مهاجم می‌تواند دستورات دلخواه اجرا کرده و به فایل‌های سیستم دسترسی پیدا کند.

همچنین گزارش‌ها حاکی از آن است که هزاران نمونه از این پلتفرم در اینترنت در دسترس هستند که آن‌ها را به هدفی بالقوه برای مهاجمان تبدیل می‌کند. این آسیب‌پذیری در نسخه ۳٫۰٫۶ برطرف شده و نسخه‌های جدیدتر نیز اصلاحات امنیتی بیشتری دریافت کرده‌اند.

پیشینه

Flowise یک پلتفرم محبوب برای ساخت ابزارهای مبتنی بر هوش مصنوعی و مدل‌های زبانی است که توسط توسعه‌دهندگان و سازمان‌ها استفاده می‌شود. افزایش استفاده از این ابزارها باعث شده آسیب‌پذیری‌های آن‌ها به اهداف جذابی برای مهاجمان تبدیل شود.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.

