پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

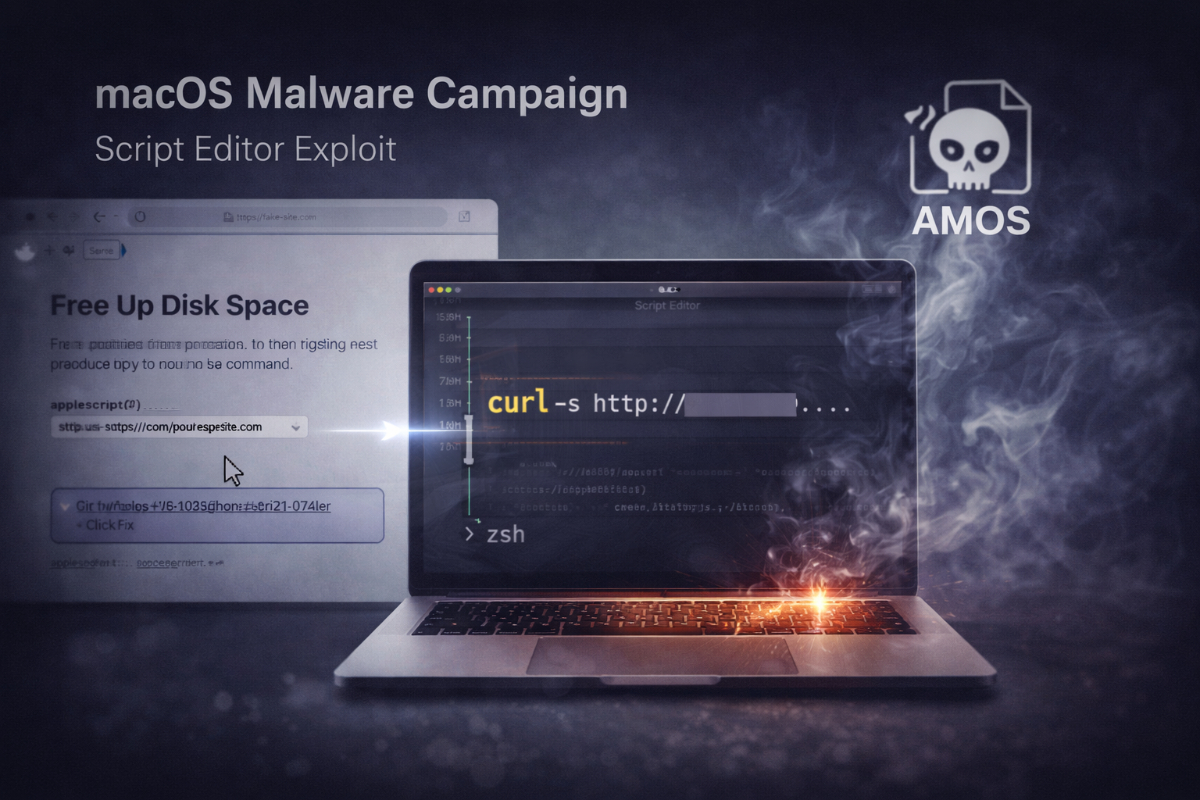
حمله جدید به macOS با سوءاستفاده از Script Editor

فروردین ۲۰, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – یک کمپین بدافزاری جدید کاربران macOS را با روشی پیشرفته هدف قرار داده و بدافزار Atomic Stealer را منتشر می‌کند. در این حمله، مهاجمان از ابزار داخلی Script Editor برای اجرای کد مخرب استفاده می‌کنند.

به گزارش کمیته رکن چهارم، در این روش کاربران به وب‌سایت‌های جعلی با ظاهری مشابه منابع رسمی هدایت شده و از طریق لینک‌های خاص، برنامه Script Editor به‌صورت خودکار باز می‌شود. سپس کد مخربی بدون نیاز به استفاده از Terminal اجرا شده و بدافزار روی سیستم نصب می‌شود.

بررسی‌ها نشان می‌دهد این بدافزار قادر به سرقت اطلاعات حساسی مانند رمزهای عبور، داده‌های مرورگر، اطلاعات مالی و کیف پول‌های رمزارز است. همچنین در برخی نسخه‌ها امکان ایجاد دسترسی دائمی برای مهاجم نیز وجود دارد.

استفاده از ابزارهای داخلی سیستم عامل و حذف نیاز به تعامل مستقیم کاربر با Terminal، باعث شده این حمله شناسایی سخت‌تری داشته باشد و احتمال موفقیت آن افزایش یابد.

پیشینه

حملات ClickFix پیش‌تر نیز کاربران را هدف قرار داده بودند، اما تغییر روش به استفاده از ابزارهای داخلی macOS نشان‌دهنده تکامل این نوع حملات و تلاش مهاجمان برای دور زدن لایه‌های امنیتی جدید است.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.