
پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

هک وب‌سایت CPUID و توزیع نسخه‌های آلوده نرم‌افزار

فروردین ۲۳, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – وب‌سایت رسمی CPUID برای چند ساعت هک شد و نسخه‌های آلوده ابزارهای محبوبی مانند CPU-Z در اختیار کاربران قرار گرفت. این حمله منجر به انتشار بدافزار از طریق یک منبع معتبر شد.
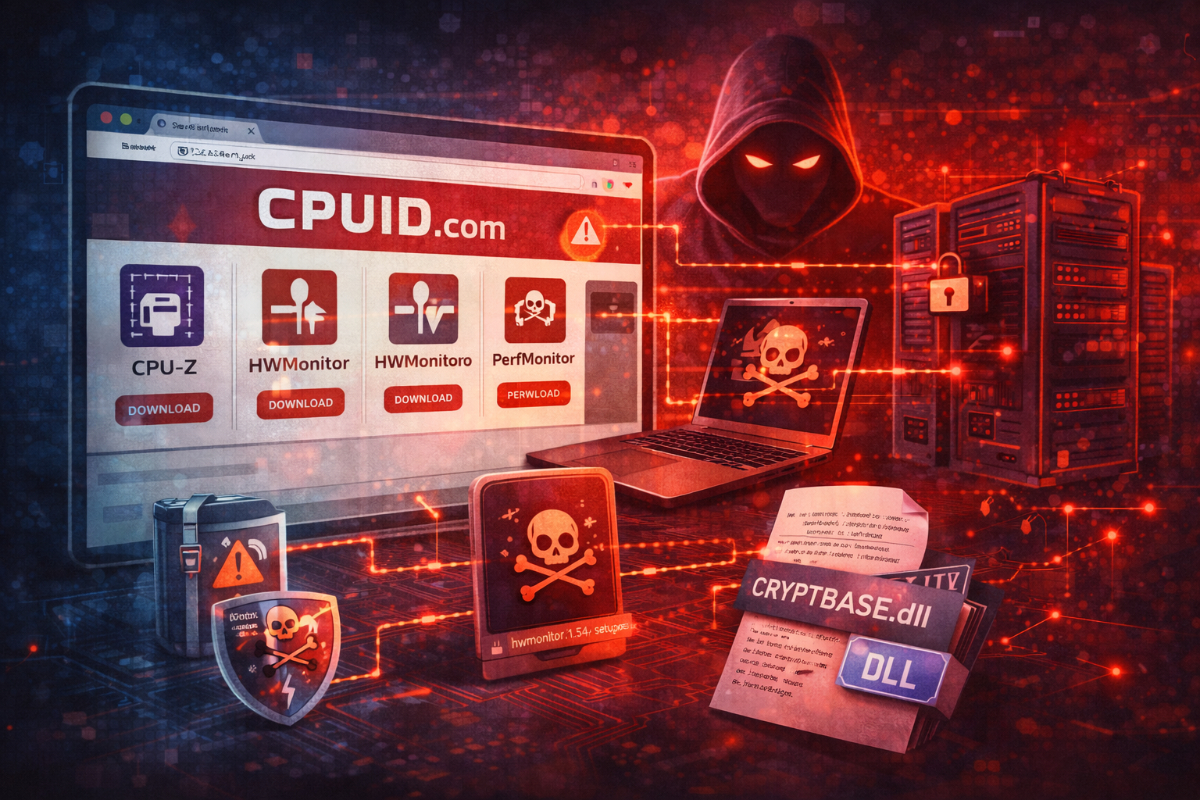
به گزارش کمیته رکن چهارم، در بازه‌ای کمتر از ۲۴ ساعت، لینک‌های دانلود نرم‌افزارهای این شرکت به سرورهای مخرب هدایت شدند. فایل‌های ارائه‌شده شامل یک برنامه اصلی امضاشده به‌همراه یک DLL مخرب بودند که از طریق تکنیک DLL side-loading، بدافزار را اجرا می‌کردند.

بررسی‌ها نشان می‌دهد این بدافزار در نهایت یک تروجان دسترسی از راه دور نصب می‌کند که امکان کنترل کامل سیستم، اجرای کد و سرقت اطلاعات را فراهم می‌سازد. این حمله از زیرساختی استفاده کرده که پیش‌تر نیز در کمپین‌های مشابه مشاهده شده بود.

شرکت CPUID اعلام کرده که فایل‌های اصلی آن دستکاری نشده‌اند و مشکل از سوءاستفاده از یک بخش جانبی در سایت بوده است.

پیشینه

این حمله نمونه‌ای از سوءاستفاده از اعتماد کاربران به منابع رسمی است. در چنین حملاتی، مهاجمان با نفوذ به مسیر توزیع نرم‌افزار، کاربران را بدون جلب توجه به بدافزار آلوده می‌کنند.

منبع: The Hacker News

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.
