پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

مایکروسافت محافظت جدیدی برای فایل‌های Remote Desktop ارائه کرد

فروردین ۲۶, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – مایکروسافت قابلیت‌های امنیتی جدیدی برای مقابله با سوءاستفاده از فایل‌های Remote Desktop معرفی کرده است. این تغییرات با هدف کاهش حملات فیشینگ و سرقت اطلاعات کاربران اعمال شده‌اند.

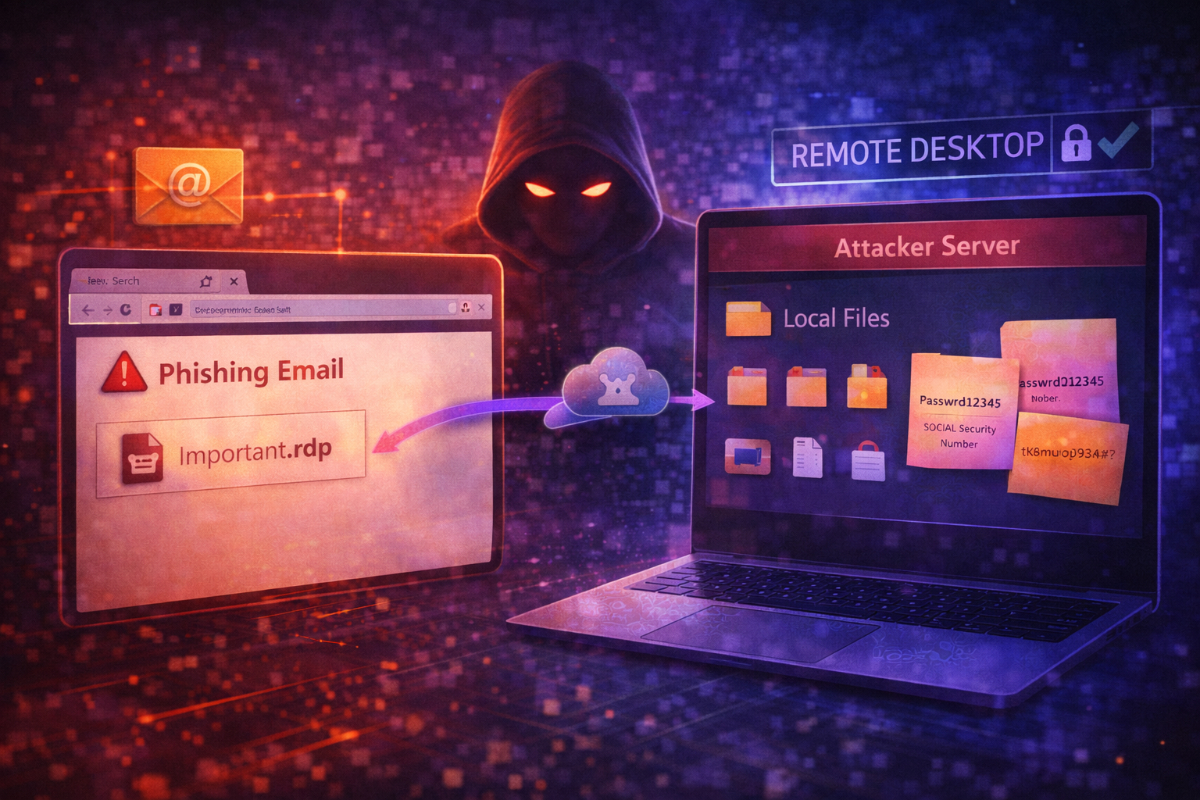
به گزارش کمیته رکن چهارم، فایل‌های RDP که برای اتصال به سیستم‌های راه دور استفاده می‌شوند، به‌دلیل امکان انتقال منابع محلی، به یکی از ابزارهای مورد سوءاستفاده مهاجمان تبدیل شده‌اند. در این حملات، کاربران از طریق ایمیل‌های فریبنده به اتصال به سرورهای مخرب هدایت می‌شوند و اطلاعات حساس آن‌ها در معرض دسترسی قرار می‌گیرد.

در به‌روزرسانی‌های جدید ویندوز، مایکروسافت با افزودن هشدارهای امنیتی، نمایش جزئیات اتصال و غیرفعال‌سازی پیش‌فرض منابع حساس، تلاش کرده ریسک این نوع حملات را کاهش دهد. همچنین وضعیت امضای دیجیتال فایل‌ها نمایش داده می‌شود تا کاربران بتوانند اعتبار اتصال را بهتر ارزیابی کنند.

این قابلیت‌ها با افزایش شفافیت و کنترل کاربر، مانع از اجرای ناخواسته تنظیمات خطرناک در فایل‌های RDP می‌شوند.

پیشینه

حملات مبتنی بر ابزارهای داخلی سیستم‌عامل، مانند Remote Desktop، در سال‌های اخیر افزایش یافته‌اند. مهاجمان با سوءاستفاده از اعتماد کاربران به این ابزارها، تلاش می‌کنند بدون نیاز به بدافزارهای پیچیده، به داده‌های حساس دسترسی پیدا کنند.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.