پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

شناسایی بات‌نت گسترده SystemBC در حملات باج‌افزار Gentlemen

اردیبهشت ۱, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

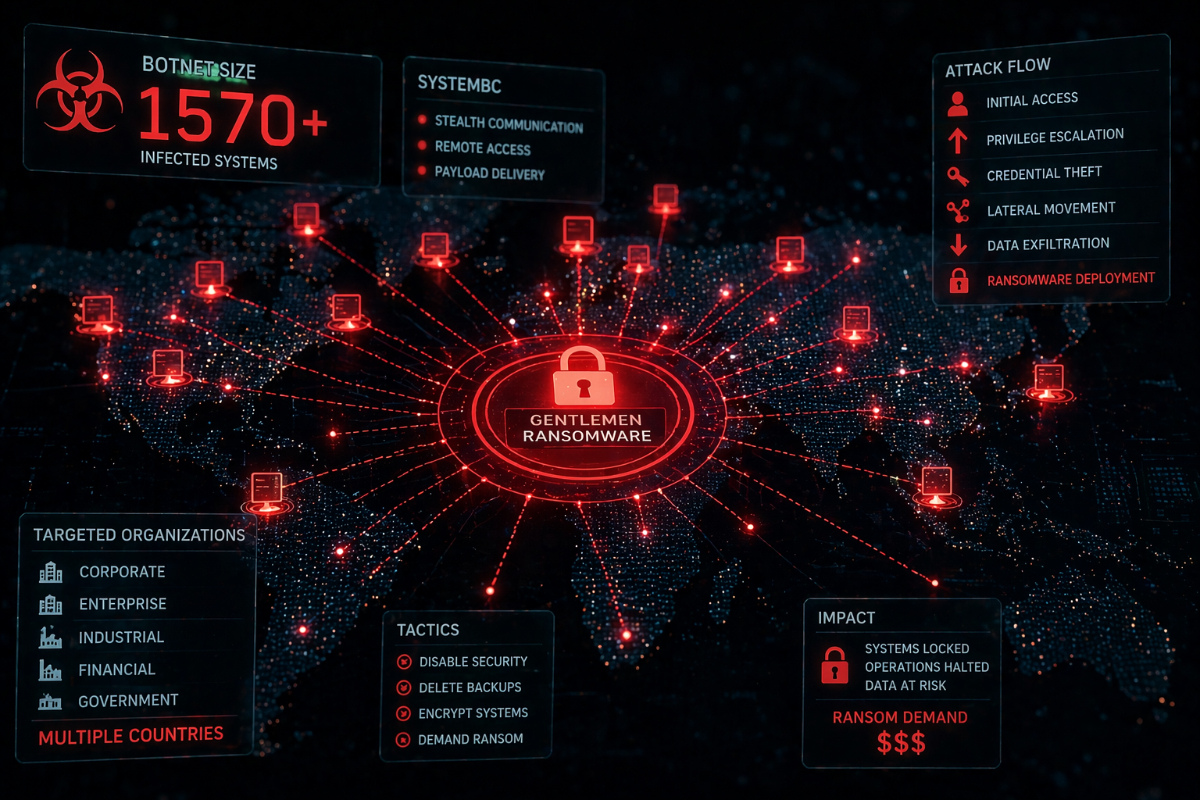
کمیته رکن چهارم – یک بات‌نت متشکل از بیش از ۱۵۷۰ سیستم آلوده در جریان حملات باج‌افزار Gentlemen شناسایی شده است. این زیرساخت عمدتاً سازمان‌ها و شرکت‌ها را هدف قرار داده است.

به گزارش کمیته رکن چهارم، بررسی‌ها نشان می‌دهد بدافزار SystemBC به‌عنوان بخشی از این حملات، نقش کلیدی در ایجاد ارتباطات مخفی و انتقال بدافزار ایفا کرده است. این بدافزار که از سال‌ها پیش فعال بوده، با ایجاد تونل‌های ارتباطی پنهان، امکان کنترل از راه دور سیستم‌های آلوده را برای مهاجمان فراهم می‌کند.

تحلیل این کمپین نشان می‌دهد مهاجمان پس از دسترسی اولیه، با دستیابی به سطوح بالای دسترسی در شبکه، اقدام به شناسایی زیرساخت و سرقت اطلاعات احراز هویت می‌کنند. در ادامه، با استفاده از ابزارهای شناخته‌شده، حرکت جانبی در شبکه انجام داده و در نهایت باج‌افزار را به‌صورت هم‌زمان در سیستم‌های مختلف اجرا می‌کنند.

گزارش‌ها حاکی از آن است که این حملات بیشتر سازمان‌ها را هدف قرار داده و در کشورهای مختلف مشاهده شده است. همچنین مهاجمان پیش از اجرای باج‌افزار، اقدام به غیرفعال‌سازی سیستم‌های امنیتی و حذف نسخه‌های پشتیبان می‌کنند تا امکان بازیابی اطلاعات کاهش یابد.

پیشینه

بدافزار SystemBC در سال‌های گذشته نیز در حملات مختلف سایبری مورد استفاده قرار گرفته و به‌عنوان ابزاری برای پنهان‌سازی ترافیک و ایجاد دسترسی پایدار شناخته می‌شود. ترکیب این بدافزار با حملات باج‌افزاری نشان‌دهنده افزایش پیچیدگی و هدفمند شدن تهدیدات سایبری علیه سازمان‌ها است.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.