پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

حمله پیشرفته ConsentFix v۳ برای سرقت توکن‌های مایکروسافت گسترش یافت

اردیبهشت ۱۳, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

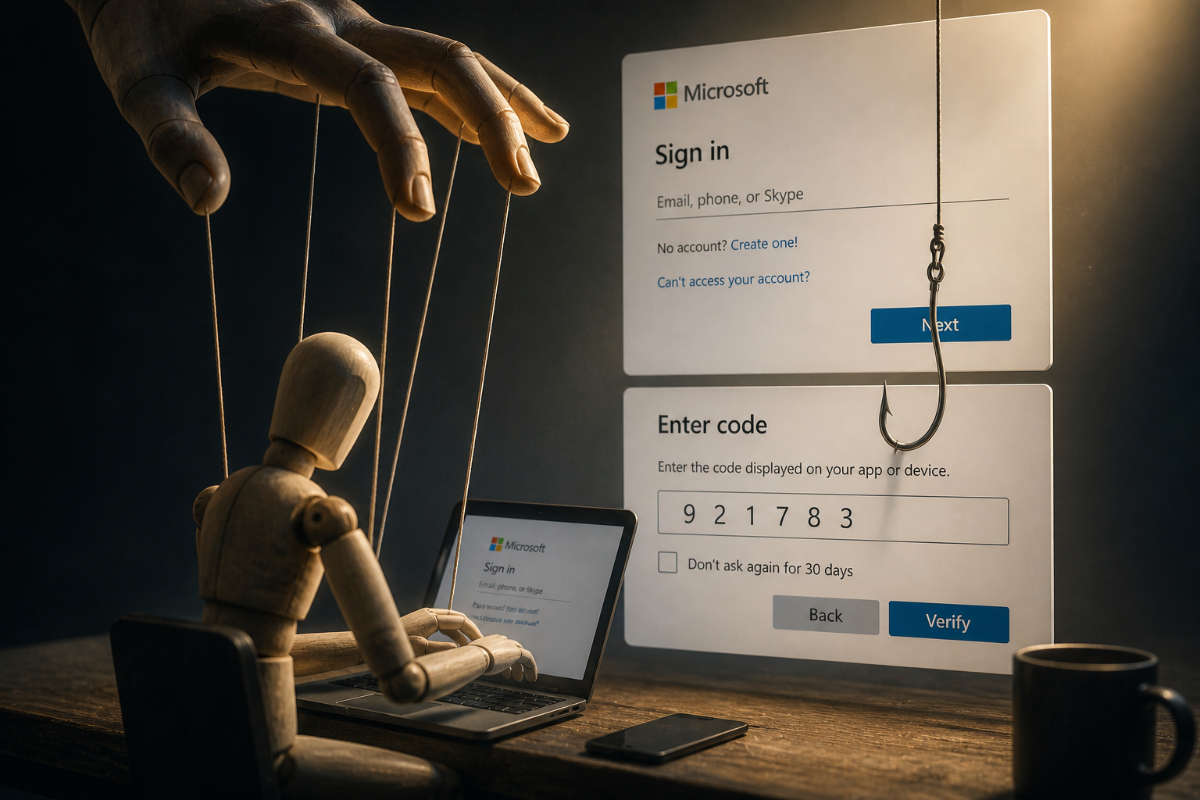
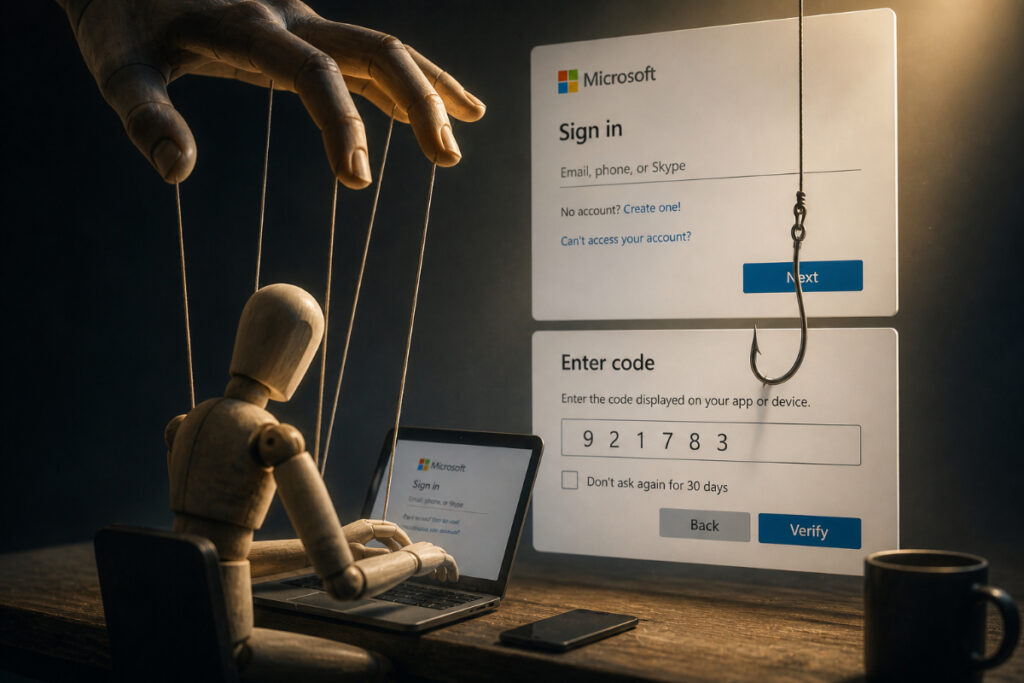
کمیته رکن چهارم – یک تکنیک جدید فیشینگ با نام ConsentFix v3 در حال گسترش است که با سوءاستفاده از فرآیند ورود مایکروسافت، امکان سرقت توکن‌های دسترسی کاربران را فراهم می‌کند.

به گزارش کمیته رکن چهارم، این حمله با استفاده از جریان OAuth2 طراحی شده و کاربر را به یک صفحه ورود واقعی مایکروسافت هدایت می‌کند، اما در نهایت بدون نیاز به سرقت رمز عبور یا دور زدن احراز هویت چندمرحله‌ای، توکن‌های دسترسی در اختیار مهاجم قرار می‌گیرد.

در این روش، کاربر پس از ورود، به صفحه‌ای هدایت می‌شود که شامل یک کد مجوز است و با یک ترفند مهندسی اجتماعی، این کد در اختیار مهاجم قرار می‌گیرد. یک منبع مطلع از این پرونده به کمیته گفت این حمله به‌صورت هدفمند و با استفاده از اطلاعات واقعی کاربران اجرا می‌شود تا احتمال فریب افزایش یابد.

بررسی‌ها نشان می‌دهد مهاجمان با استفاده از ابزارهایی برای خودکارسازی، این حملات را در مقیاس گسترده اجرا می‌کنند و پس از دستیابی به توکن، به ایمیل‌ها، فایل‌ها و سرویس‌های ابری دسترسی پیدا می‌کنند.

پیش‌زمینه:

حملات مبتنی بر OAuth در سال‌های اخیر به‌دلیل اتکا به فرآیندهای قانونی احراز هویت، به یکی از روش‌های پیچیده و دشوار برای شناسایی تبدیل شده‌اند. در این نوع حملات، به‌جای سرقت مستقیم رمز عبور، از اعتماد سیستم به توکن‌ها سوءاستفاده می‌شود.

جمع‌بندی:

این حمله نشان می‌دهد حتی فرآیندهای رسمی ورود نیز می‌توانند به ابزار نفوذ تبدیل شوند و یک خطای کوچک کاربر می‌تواند منجر به دسترسی کامل مهاجم به حساب شود.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.