
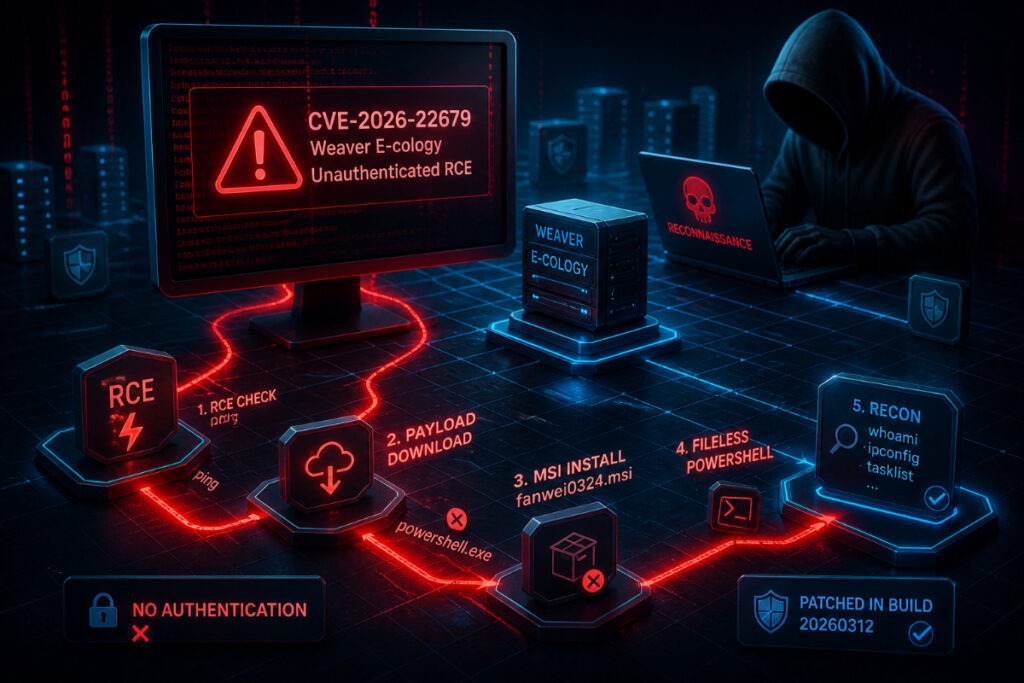
کمیته رکن چهارم – مهاجمان با بهرهبرداری از یک آسیبپذیری بحرانی در نرمافزار سازمانی Weaver E-cology، اقدام به اجرای دستورات شناسایی روی سرورهای هدف کردهاند.
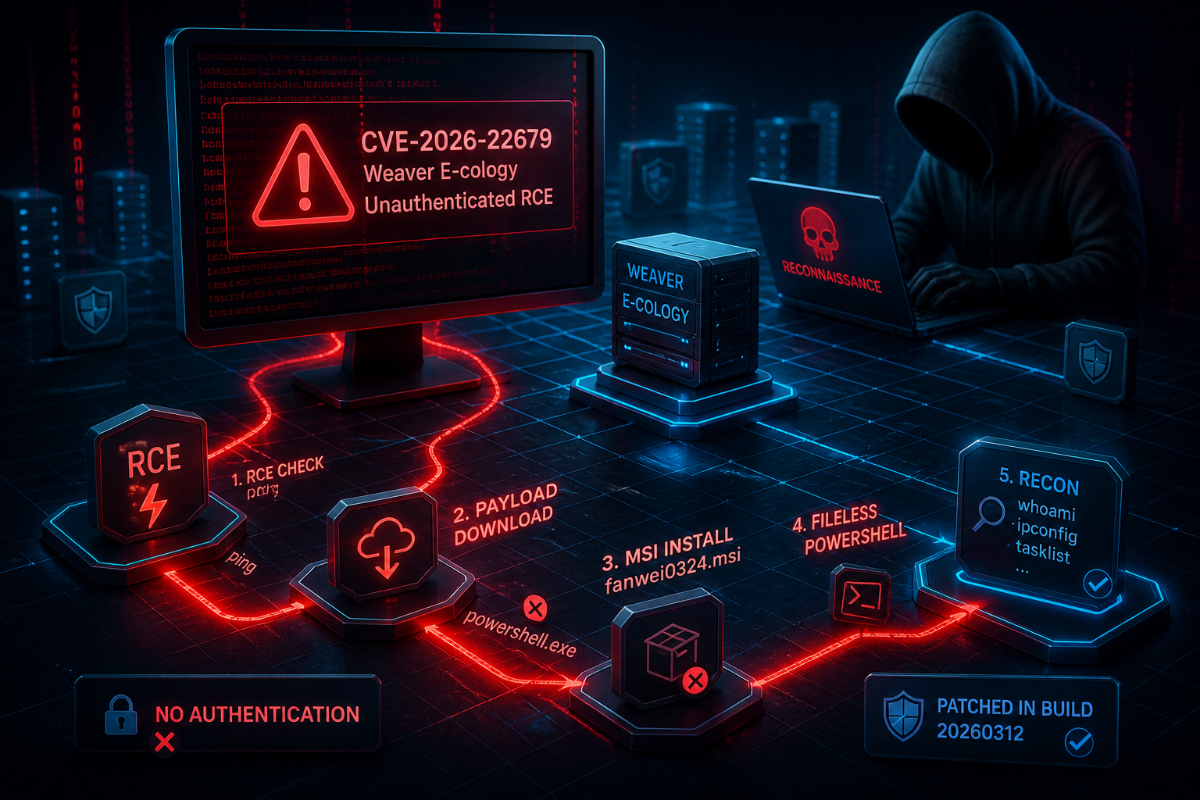
به گزارش کمیته رکن چهارم، این آسیبپذیری که امکان اجرای کد از راه دور بدون نیاز به احراز هویت را فراهم میکند، از طریق یک endpoint دیباگ ناامن مورد سوءاستفاده قرار گرفته است. در این روش، ورودیهای کاربر بدون اعتبارسنجی به بخش داخلی سیستم ارسال شده و امکان اجرای دستورات سیستمی را برای مهاجم فراهم کرده است.
بررسیها نشان میدهد مهاجمان بلافاصله پس از انتشار وصله امنیتی و حتی پیش از انتشار عمومی جزئیات، حملات خود را آغاز کردهاند؛ موضوعی که به سوءاستفاده از تحلیل تغییرات وصلهها اشاره دارد. یک منبع مطلع از این پرونده به کمیته رکن چهارم گفت که مهاجمان در این مرحله بیشتر بر جمعآوری اطلاعات سیستم مانند مشخصات کاربر، شبکه و پردازشها تمرکز داشتهاند.
در جریان این حملات، تلاشهایی برای دانلود و اجرای بدافزار نیز مشاهده شده، اما در بسیاری از موارد این اقدامات با موانع امنیتی مواجه شده و بهطور کامل موفق نبوده است. با این حال، اجرای دستورات از طریق فرآیندهای مرتبط با Java نشاندهنده دسترسی قابلتوجه مهاجمان به سیستمهای هدف است.
پیشزمینه:
نرمافزارهای سازمانی مدیریت فرآیندها و اسناد، بهدلیل دسترسی گسترده به دادههای داخلی، از اهداف اصلی حملات سایبری محسوب میشوند. وجود رابطهای دیباگ یا توسعه که بهدرستی ایمنسازی نشدهاند، یکی از مسیرهای رایج نفوذ به این سامانهها است.
جمعبندی:
این رخداد نشان میدهد که حتی فاصله کوتاه میان انتشار وصله و اعمال آن میتواند به فرصتی برای مهاجمان تبدیل شود و بهروزرسانی سریع سیستمها نقش کلیدی در کاهش ریسک حملات دارد.
منبع: BleepingComputer


