
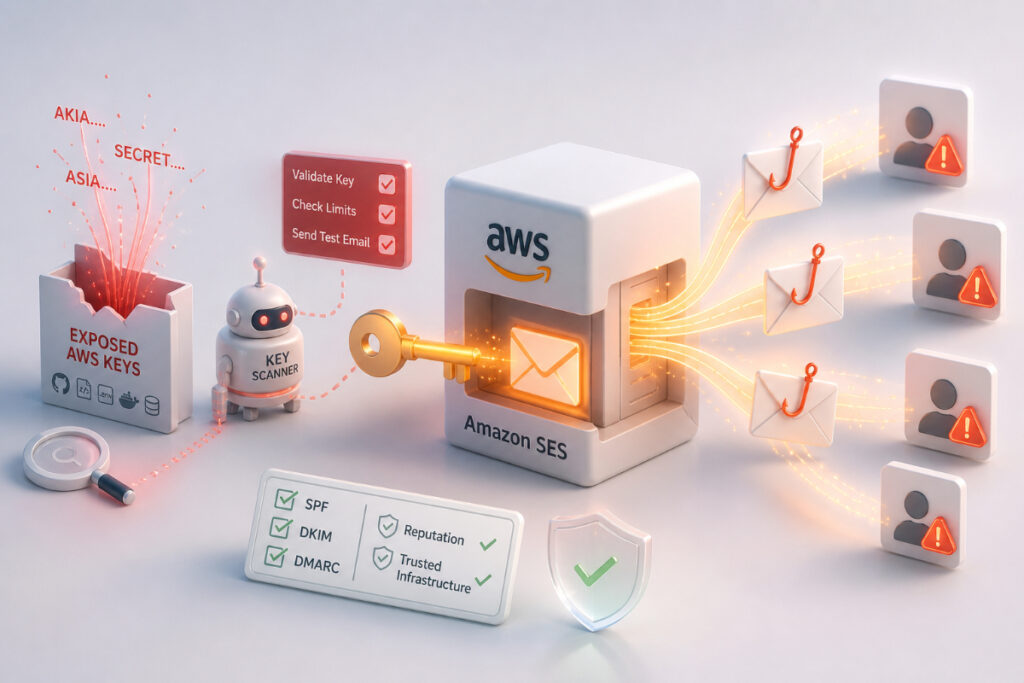
کمیته رکن چهارم – گزارشها نشان میدهد مهاجمان بهطور فزایندهای از سرویس Amazon SES برای ارسال ایمیلهای فیشینگ پیچیده و عبور از فیلترهای امنیتی استفاده میکنند.
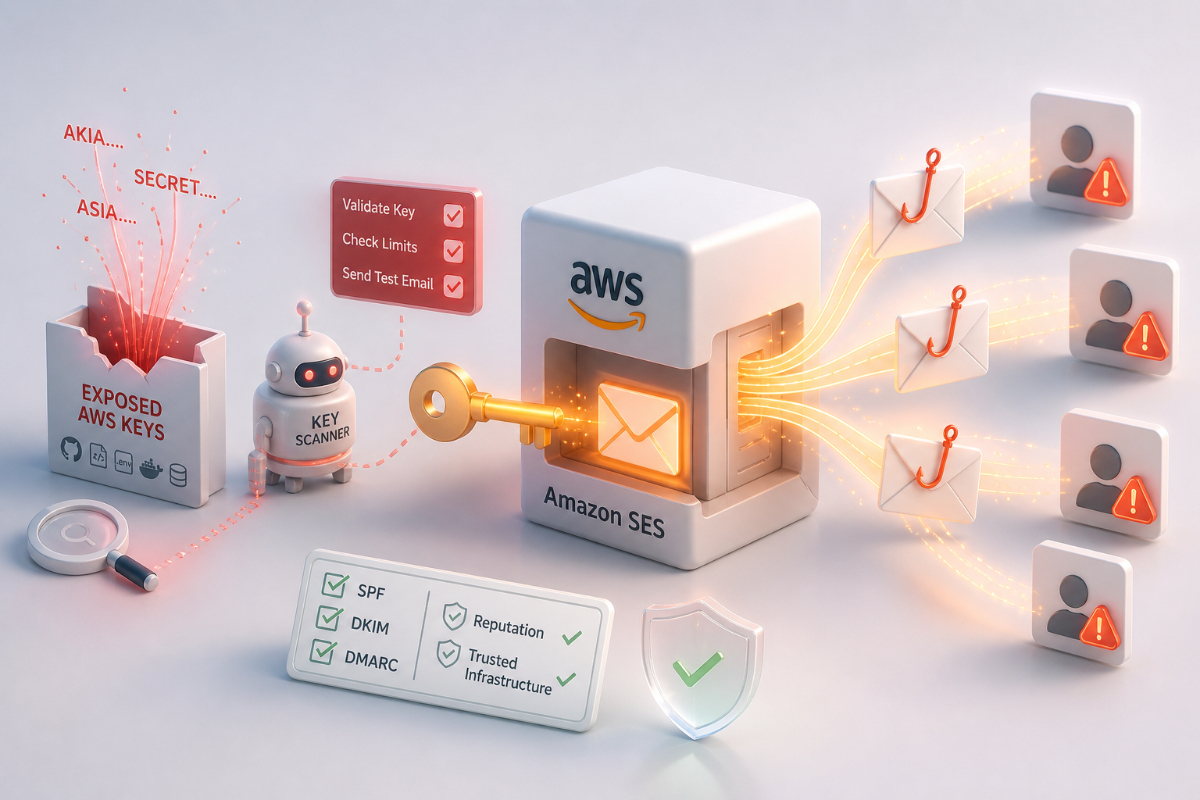
به گزارش کمیته رکن چهارم، این حملات عمدتاً با سوءاستفاده از کلیدهای دسترسی افشاشده AWS انجام میشود که در منابع عمومی مانند مخازن کد و فایلهای پیکربندی در دسترس قرار گرفتهاند. مهاجمان پس از شناسایی این کلیدها، از زیرساخت رسمی آمازون برای ارسال ایمیلهایی استفاده میکنند که از نظر فنی معتبر بهنظر میرسند و بهراحتی از مکانیزمهای امنیتی عبور میکنند.
بررسیها نشان میدهد این ایمیلها اغلب با طراحی حرفهای و تقلید از سرویسهای شناختهشده، کاربران را به صفحات جعلی هدایت کرده یا آنها را برای انجام پرداختهای مالی فریب میدهند. یک منبع مطلع از این موضوع به کمیته رکن چهارم گفت استفاده از زیرساختهای معتبر باعث میشود شناسایی این نوع حملات برای سیستمهای دفاعی و حتی کاربران حرفهای دشوارتر شود.
همچنین در برخی موارد، این حملات در قالب کلاهبرداریهای ایمیلی سازمانی اجرا شده و با ایجاد زنجیرههای جعلی ایمیل، واحدهای مالی را هدف قرار دادهاند. این روند نشاندهنده افزایش خودکارسازی و مقیاسپذیری در عملیات فیشینگ است.
پیشزمینه:
در سالهای اخیر، نشت کلیدهای دسترسی در پروژههای نرمافزاری به یکی از چالشهای مهم امنیتی تبدیل شده است. مهاجمان با بهرهگیری از این اطلاعات میتوانند بدون نفوذ مستقیم به زیرساختها، از سرویسهای قانونی برای انجام حملات استفاده کنند.
جمعبندی:
این کمپینها نشان میدهد که ضعف در مدیریت کلیدهای دسترسی میتواند به سوءاستفاده گسترده از سرویسهای معتبر منجر شود و تشخیص حملات فیشینگ را بهمراتب پیچیدهتر کند.
منبع: BleepingComputer


