
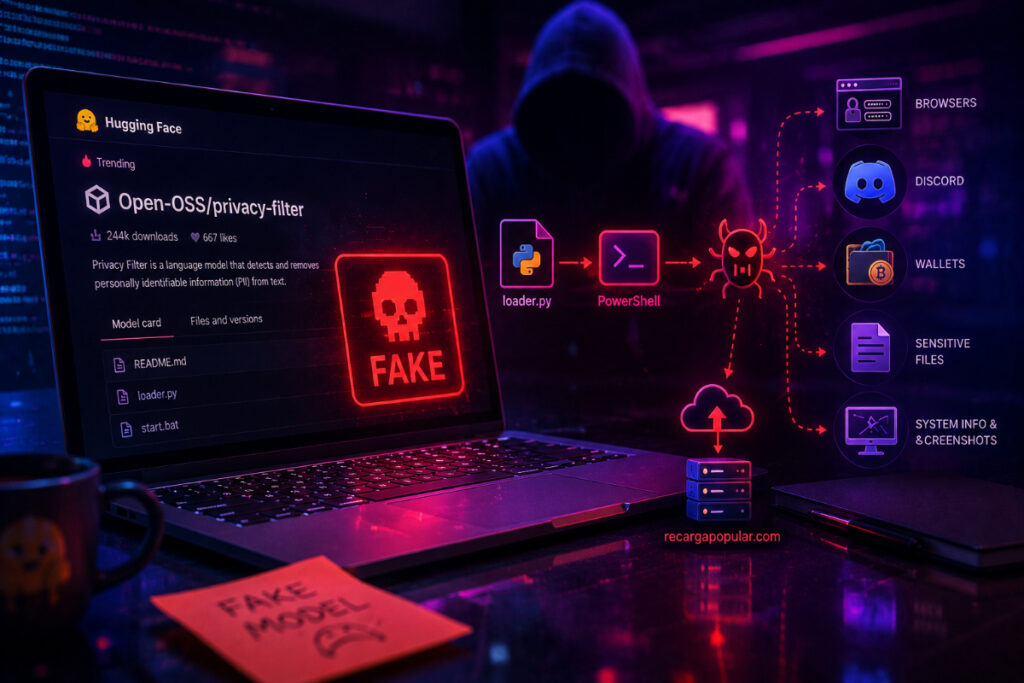
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی یک مخزن مخرب در پلتفرم Hugging Face خبر دادهاند که با جعل پروژه Privacy Filter متعلق به OpenAI، کاربران ویندوز را به دانلود و اجرای بدافزار سرقت اطلاعات ترغیب میکرد.
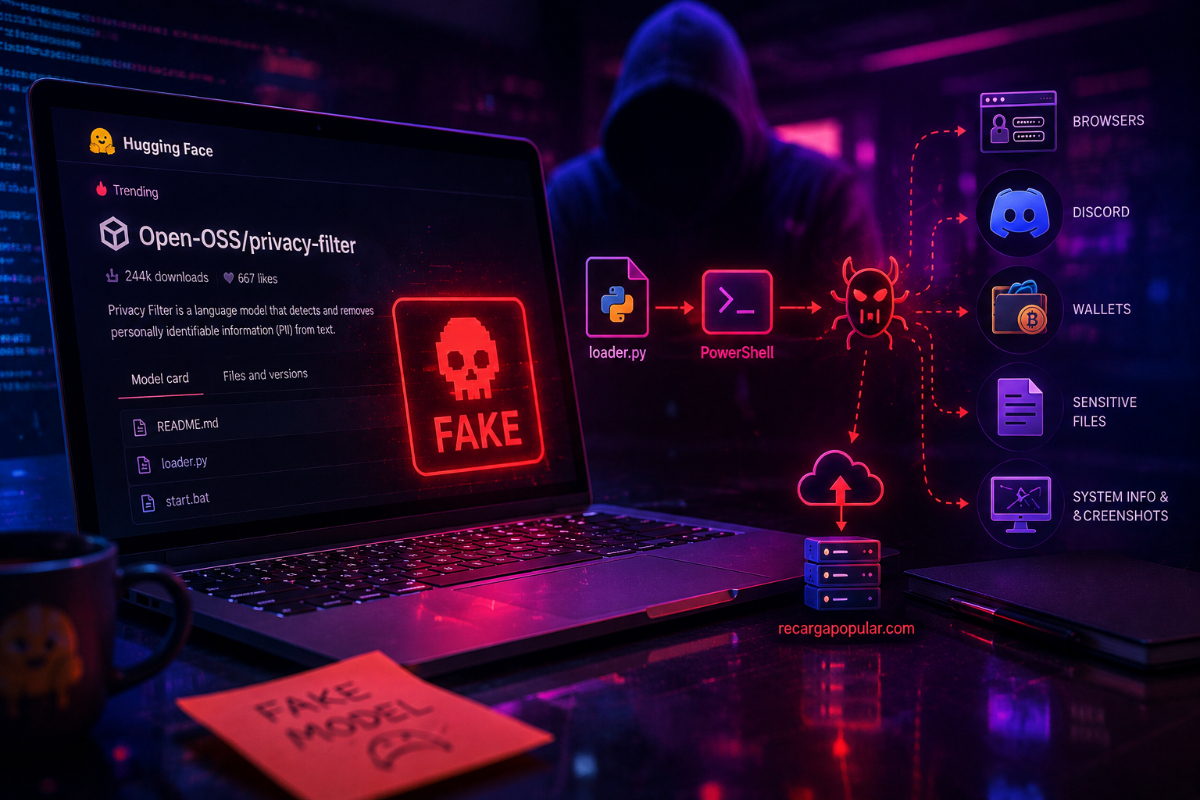
به گزارش کمیته رکن چهارم، این پروژه مخرب با نام Open-OSS/privacy-filter منتشر شده بود و خود را بهجای نسخه واقعی OpenAI معرفی میکرد. مهاجمان حتی توضیحات رسمی پروژه را تقریباً بهصورت کامل کپی کرده بودند تا مخزن جعلی واقعی بهنظر برسد. این پروژه پیش از حذف، موفق شد به فهرست ترند Hugging Face راه پیدا کند و هزاران دانلود ثبت کند.
بررسیها نشان میدهد فایلهای موجود در این مخزن کاربران را تشویق میکردند تا اسکریپتهایی مانند loader.py و start.bat را اجرا کنند. این فایلها در ظاهر برای نصب مدل هوش مصنوعی طراحی شده بودند، اما در عمل payload مخربی را از سرور مهاجم دریافت و اجرا میکردند.
پژوهشگران HiddenLayer اعلام کردهاند اسکریپت مخرب ابتدا بررسیهای امنیتی SSL را غیرفعال میکند و سپس از طریق PowerShell بدافزار نهایی را دانلود و اجرا میکند. مهاجمان همچنین از سرویس JSON Keeper برای تغییر payloadها بدون ویرایش مستقیم مخزن استفاده کردهاند؛ روشی که شناسایی حمله را دشوارتر میکند.
بدافزار نهایی که با زبان Rust نوشته شده، قابلیت سرقت اطلاعات حساسی مانند رمزهای ذخیرهشده مرورگر، کوکیها، session tokenها، دادههای Discord، کیف پولهای رمزارزی، فایلهای مرتبط با SSH و FileZilla و حتی seed phrase کیف پولها را دارد. همچنین اطلاعات سیستمی و اسکرینشاتهای کاربر نیز جمعآوری و به سرور مهاجم ارسال میشود.
بررسیها نشان میدهد این بدافزار دارای مکانیزمهای ضدتحلیل پیشرفته است و تلاش میکند sandbox، ماشین مجازی، debugger و ابزارهای امنیتی مانند AMSI و ETW را غیرفعال کند تا شناسایی نشود.
پژوهشگران همچنین چندین مخزن مشابه دیگر را شناسایی کردهاند که از زیرساخت مشترک برای توزیع بدافزار استفاده میکردند. بخشی از این زیرساخت پیشتر در کمپینهای مرتبط با ValleyRAT و WinOS 4.0 مشاهده شده بود؛ بدافزارهایی که معمولاً به گروههای هکری چینی نسبت داده میشوند.
پیشزمینه
در ماههای اخیر، پلتفرمهای مرتبط با هوش مصنوعی و توسعه نرمافزار به یکی از اهداف اصلی حملات زنجیره تأمین تبدیل شدهاند. مهاجمان با سوءاستفاده از اعتماد کاربران به پروژههای متنباز، مدلهای AI و مخازن محبوب، تلاش میکنند بدافزار را از طریق فایلهای بهظاهر قانونی توزیع کنند. افزایش محبوبیت پلتفرمهایی مانند Hugging Face نیز باعث شده این سرویسها به هدف جذابی برای عملیات فیشینگ و توزیع malware تبدیل شوند.
جمعبندی
این حادثه نشان میدهد مهاجمان اکنون بهطور مستقیم اکوسیستم هوش مصنوعی و پروژههای متنباز را هدف قرار دادهاند و حتی تعداد دانلود و رتبه ترند نیز دیگر معیار مطمئنی برای اعتماد به یک پروژه نیست. کارشناسان امنیتی توصیه کردهاند کاربران پیش از اجرای فایلهای PowerShell، batch یا مدلهای ناشناس، اعتبار ناشر و محتوای فایلها را بهدقت بررسی کنند.
منبع: The Hacker News


