
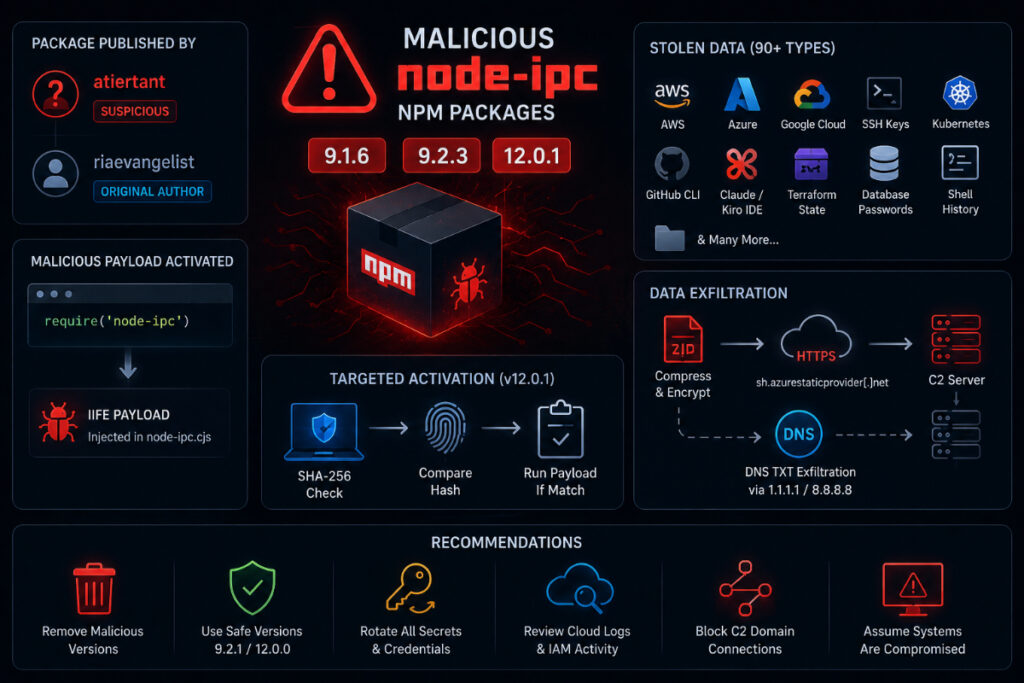
کمیته رکن چهارم – پژوهشگران امنیت سایبری نسبت به انتشار نسخههای مخرب بسته محبوب node-ipc در npm هشدار دادهاند؛ نسخههایی که برای سرقت کلیدهای ابری، SSH و اطلاعات حساس توسعهدهندگان طراحی شدهاند.
به گزارش کمیته رکن چهارم، شرکتهای Socket و StepSecurity سه نسخه مخرب شامل node-ipc@9.1.6، node-ipc@9.2.3 و node-ipc@12.0.1 را شناسایی کردهاند. بررسیها نشان میدهد این نسخهها حاوی کدهای مبهمسازیشده برای سرقت اطلاعات و ایجاد بکدور هستند.
طبق گزارش منتشرشده، بدافزار پس از بارگذاری بسته با دستور require(‘node-ipc’) فعال میشود و بدون استفاده از Hookهای معمول npm، اطلاعات حساسی مانند کلیدهای AWS، Google Cloud، Azure، توکنهای Kubernetes، کلیدهای SSH، فایلهای Terraform، تنظیمات GitHub CLI و تاریخچه Shell را جمعآوری میکند.
پژوهشگران اعلام کردهاند دادههای سرقتشده پس از فشردهسازی و رمزگذاری به دامنه sh.azurestaticprovider[.]net ارسال میشوند. این بدافزار همچنین از یک کانال مخفی مبتنی بر DNS TXT Record برای استخراج اطلاعات استفاده میکند تا شناسایی آن دشوارتر شود.
بررسیها نشان میدهد نسخه ۱۲٫۰٫۱ دارای مکانیزم هدفگیری اختصاصی است و تنها روی سیستمهایی فعال میشود که Hash مشخصی با مقدار از پیش تعیینشده مطابقت داشته باشد، در حالی که نسخههای ۹٫x روی هر سیستمی اجرا میشوند.
این نسخهها توسط حسابی با نام atiertant منتشر شدهاند؛ حسابی که ارتباطی با توسعهدهنده اصلی node-ipc ندارد. پژوهشگران احتمال میدهند این حساب هک شده یا عمداً برای انتشار نسخههای مخرب به فهرست Maintainerها اضافه شده باشد.
پیشزمینه
بسته node-ipc یکی از کتابخانههای شناختهشده اکوسیستم Node.js است که میلیونها بار دانلود شده و در پروژههای مختلف استفاده میشود. این بسته پیشتر نیز در سال ۲۰۲۲ به دلیل اضافه شدن کدهای مخرب مرتبط با جنگ اوکراین خبرساز شده بود.
جمعبندی
رخداد جدید node-ipc نمونه دیگری از حملات زنجیره تأمین علیه اکوسیستم npm و توسعهدهندگان نرمافزار است. کارشناسان هشدار میدهند هر سیستمی که این نسخهها را اجرا کرده باید آلوده فرض شود و تمامی کلیدها، رمزهای عبور و Credentialهای مرتبط فوراً تغییر داده شوند.
منبع: The Hacker News


