
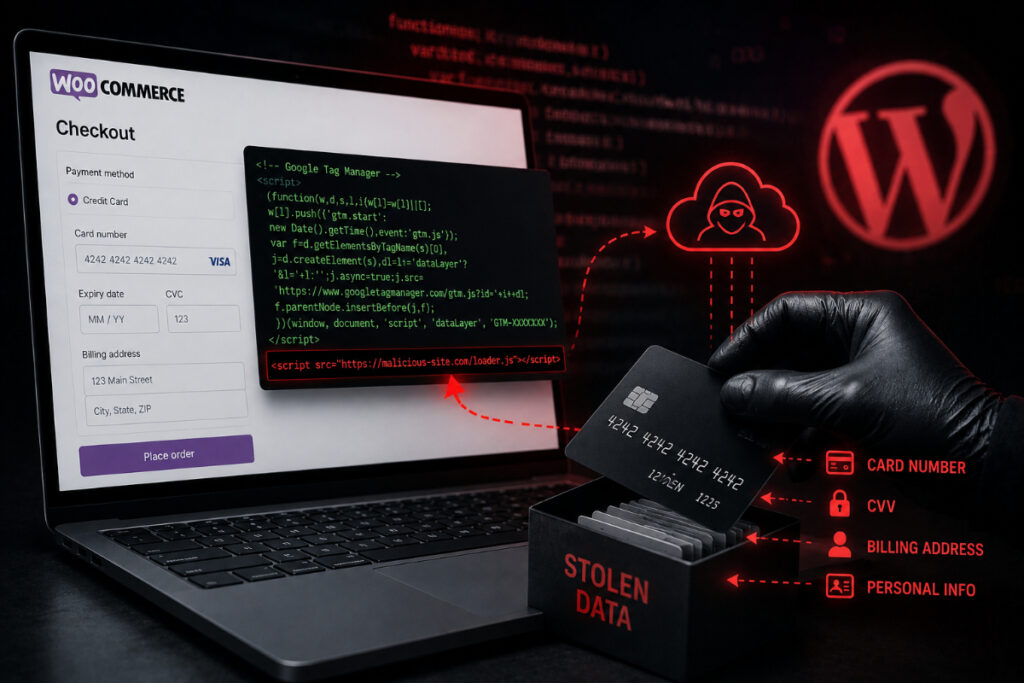
کمیته رکن چهارم – پژوهشگران امنیت سایبری از سوءاستفاده فعال از یک آسیبپذیری بحرانی در افزونه Funnel Builder وردپرس خبر دادهاند؛ نقصی که به مهاجمان اجازه میدهد کدهای مخرب سرقت اطلاعات بانکی را به صفحات پرداخت WooCommerce تزریق کنند.
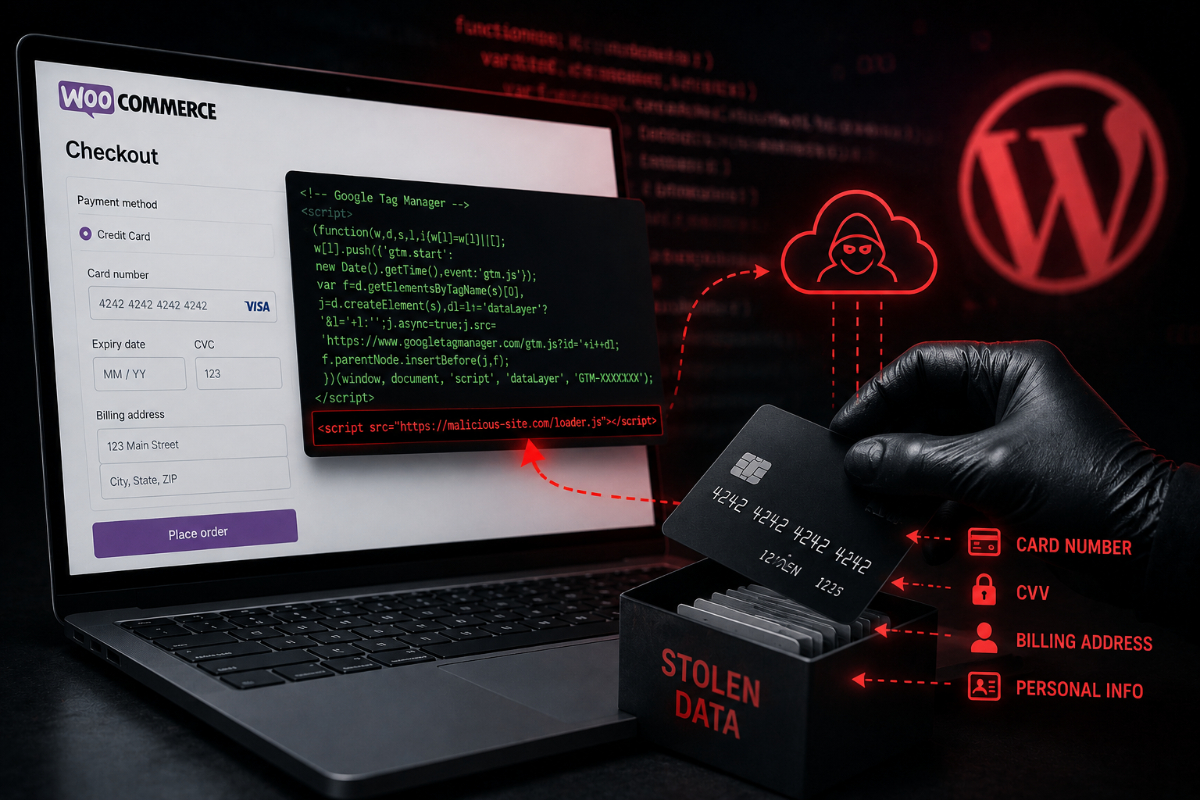
به گزارش کمیته رکن چهارم، این آسیبپذیری تمامی نسخههای Funnel Builder پیش از ۳٫۱۵٫۰٫۳ را تحت تأثیر قرار میدهد و بیش از ۴۰ هزار فروشگاه WooCommerce در معرض خطر قرار دارند. شرکت امنیتی Sansec اعلام کرده مهاجمان بدون نیاز به احراز هویت میتوانند اسکریپتهای جاوااسکریپت مخرب را به صفحات Checkout تزریق کنند.
بررسیها نشان میدهد مهاجمان کدهای مخرب خود را در قالب اسکریپتهای جعلی Google Tag Manager و Google Analytics پنهان میکنند تا شناسایی آن دشوارتر شود. این اسکریپتها سپس یک Payment Skimmer را بارگذاری میکنند که اطلاعات حساسی مانند شماره کارت بانکی، CVV، آدرس صورتحساب و دادههای شخصی مشتریان را سرقت میکند.
طبق تحلیل Sansec، ریشه مشکل به یک Endpoint عمومی در افزونه مربوط است که بدون بررسی سطح دسترسی اجازه اجرای متدهای داخلی و تغییر تنظیمات سراسری افزونه را میدهد. مهاجم میتواند از این طریق کد مخرب را مستقیماً در تنظیمات فروشگاه ذخیره کند تا در تمام صفحات پرداخت اجرا شود.
در یکی از حملات مشاهدهشده، اسکریپت مخرب پس از اجرا یک اتصال WebSocket با سرور فرماندهی مهاجم برقرار کرده و Skimmer اختصاصی مربوط به فروشگاه قربانی را دریافت میکند.
شرکت FunnelKit این آسیبپذیری را در نسخه ۳٫۱۵٫۰٫۳ اصلاح کرده و از مدیران سایتها خواسته فوراً افزونه را بهروزرسانی کنند. همچنین توصیه شده بخش External Scripts در تنظیمات Checkout بررسی و هر اسکریپت ناشناس حذف شود.
پیشزمینه
حملات موسوم به Magecart در سالهای اخیر یکی از رایجترین تهدیدها علیه فروشگاههای اینترنتی بودهاند. مهاجمان معمولاً با تزریق JavaScript مخرب به صفحات پرداخت، اطلاعات کارت بانکی کاربران را هنگام خرید سرقت میکنند و اغلب کدهای خود را در قالب اسکریپتهای آنالیتیکس یا ابزارهای رهگیری پنهان میسازند.
جمعبندی
آسیبپذیری Funnel Builder نمونه دیگری از تهدیدهای زنجیره تأمین در اکوسیستم وردپرس و WooCommerce است. کارشناسان هشدار میدهند فروشگاههای اینترنتی باید افزونههای خود را بهصورت مداوم بهروزرسانی کرده و هرگونه اسکریپت ناشناس در صفحات پرداخت را بهدقت بررسی کنند، زیرا حملات Magecart همچنان یکی از مهمترین روشهای سرقت اطلاعات بانکی آنلاین محسوب میشوند.
منبع: The Hacker News


