
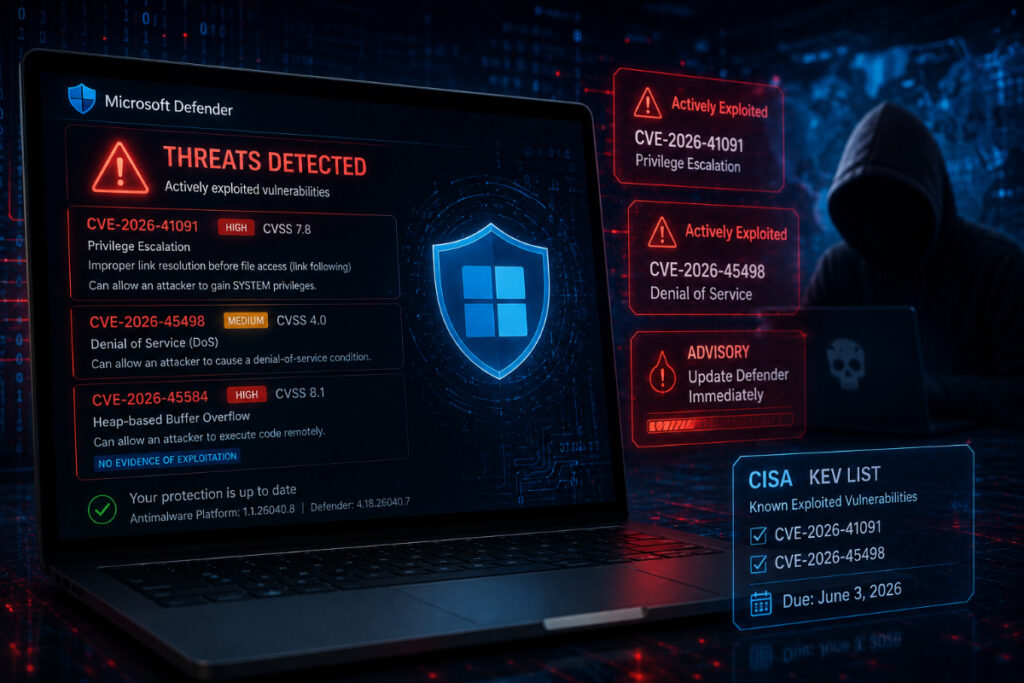
کمیته رکن چهارم – مایکروسافت اعلام کرده دو آسیبپذیری در Microsoft Defender بهصورت فعال در حملات واقعی مورد سوءاستفاده قرار گرفتهاند؛ نقصهایی که شامل افزایش سطح دسترسی و حمله منع سرویس میشوند.
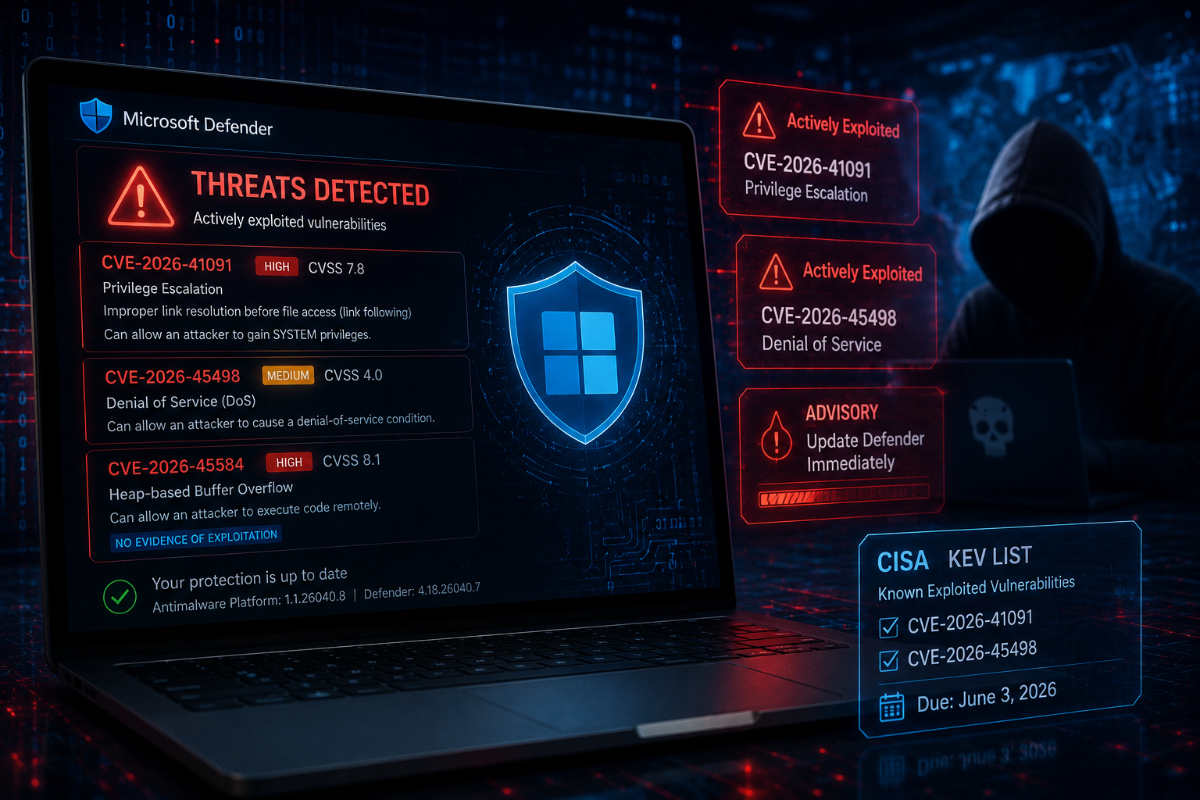
به گزارش کمیته رکن چهارم، نخستین آسیبپذیری با شناسه CVE-2026-41091 و امتیاز ۷.۸، یک نقص Privilege Escalation در Microsoft Defender است که میتواند به مهاجم دارای دسترسی محلی اجازه دهد سطح دسترسی SYSTEM را بهدست آورد. مایکروسافت اعلام کرده این مشکل ناشی از نقص در فرآیند «link following» پیش از دسترسی به فایلها است.
دومین آسیبپذیری با شناسه CVE-2026-45498 و امتیاز ۴.۰، یک نقص Denial-of-Service محسوب میشود که آن نیز در حملات واقعی مورد سوءاستفاده قرار گرفته است.
مایکروسافت این مشکلات را در نسخههای Microsoft Defender Antimalware Platform 1.1.26040.8 و Microsoft Defender 4.18.26040.7 برطرف کرده است. همچنین این شرکت یک آسیبپذیری دیگر با شناسه CVE-2026-45584 و امتیاز ۸.۱ را نیز اصلاح کرده که یک Heap-Based Buffer Overflow بوده و میتواند به اجرای کد از راه دور منجر شود، هرچند تاکنون گزارشی از سوءاستفاده فعال آن منتشر نشده است.
بر اساس گزارشها، توضیحات فنی CVE-2026-41091 و CVE-2026-45498 شباهت زیادی به دو Zero-Day افشاشده توسط پژوهشگر Chaotic Eclipse با نامهای RedSun و UnDefend دارد. شرکت Huntress نیز اعلام کرده همراه با این دو نقص، آسیبپذیری BlueHammer با شناسه CVE-2026-33825 نیز در حملات مشاهده شده است.
مایکروسافت اعلام کرده کاربرانی که Defender را غیرفعال کردهاند در برابر این نقصها آسیبپذیر نیستند و بهروزرسانیها بهصورت خودکار از طریق سیستم Update Defender نصب میشوند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) نیز هر دو آسیبپذیری exploited را به فهرست Known Exploited Vulnerabilities (KEV) اضافه کرده و از نهادهای دولتی آمریکا خواسته تا پیش از ۱۳ خرداد ۱۴۰۵ اصلاحیههای امنیتی را اعمال کنند.
پیشزمینه
در ماههای اخیر چندین پژوهشگر امنیتی نسبت به وجود ضعفهای خطرناک در Microsoft Defender هشدار داده بودند. همزمان، حملات مبتنی بر سوءاستفاده از آنتیویروسها و ابزارهای امنیتی ویندوز به یکی از روشهای رایج مهاجمان برای دور زدن دفاع سیستم و دستیابی به دسترسی سطح بالا تبدیل شده است.
جمعبندی
تأیید سوءاستفاده فعال از آسیبپذیریهای Microsoft Defender نشان میدهد حتی ابزارهای امنیتی داخلی ویندوز نیز میتوانند به هدف حملات پیچیده تبدیل شوند. کارشناسان امنیتی توصیه میکنند کاربران و سازمانها اطمینان حاصل کنند آخرین نسخه Defender و بهروزرسانیهای امنیتی مایکروسافت روی سیستمهای آنها نصب شده است.
منبع: The Hacker News


