
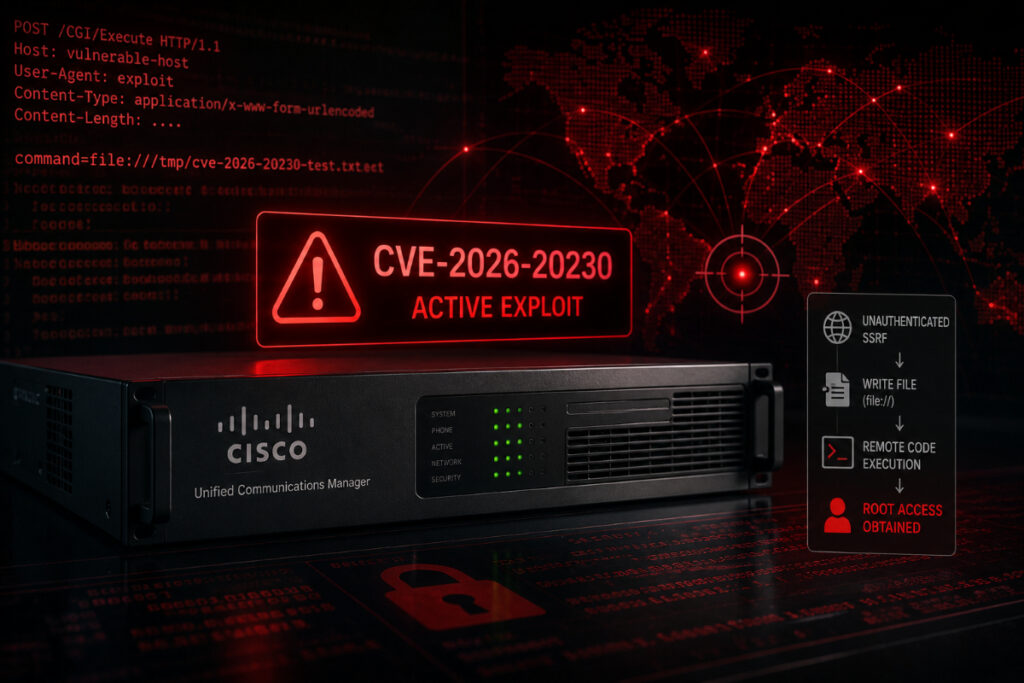
کمیته رکن چهارم – یک آسیبپذیری با شدت بالا در Cisco Unified Communications Manager که امکان دستیابی به دسترسی ریشه روی سامانههای آسیبپذیر را فراهم میکند، اکنون بهطور فعال در حملات سایبری مورد سوءاستفاده قرار میگیرد.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-20230 در محصولات Cisco Unified Communications Manager و Cisco Unified Communications Manager Session Management Edition شناسایی شده است. سیسکو در ۱۳ خرداد ۱۴۰۵ وصلههای امنیتی مربوط به این نقص را منتشر کرده بود.
سیسکو اعلام کرده بود این آسیبپذیری ناشی از اعتبارسنجی نامناسب برخی درخواستهای HTTP در مؤلفه WebDialer است و مهاجمان از راه دور و بدون نیاز به احراز هویت میتوانند از آن برای اجرای حملات جعل درخواست سمت سرور (SSRF) استفاده کنند.
بر اساس گزارش شرکت امنیتی Defused، این آسیبپذیری اکنون در حملات واقعی مورد بهرهبرداری قرار گرفته است. بررسیها نشان میدهد مهاجمان از URIهای مبتنی بر file:// برای نوشتن فایل روی سیستمعامل استفاده میکنند؛ قابلیتی که میتواند در مراحل بعدی به اجرای کد از راه دور و دستیابی به دسترسی ریشه منجر شود.
پس از انتشار گزارشهای مربوط به بهرهبرداری فعال، شرکت SSD Secure نیز جزئیات فنی و کد اثبات مفهوم این آسیبپذیری را منتشر کرد. تحلیلهای این شرکت نشان میدهد مهاجم میتواند بدون احراز هویت مسیر و محتوای فایلهای ایجادشده روی سامانه را کنترل کند و از این طریق زمینه اجرای کدهای مخرب را فراهم سازد.
طبق گزارش Defused، فعالیتهای مشاهدهشده تاکنون بیشتر با هدف شناسایی سامانههای آسیبپذیر انجام شده است. در نمونههای ثبتشده، مهاجمان تلاش کردهاند فایل /tmp/cve-2026-20230-test.txt را روی دستگاههای هدف ایجاد کنند تا امکان بهرهبرداری از آسیبپذیری را بررسی کنند.
پژوهشگران همچنین اعلام کردهاند اگرچه مهاجم برای اجرای حمله به نام میزبان دستگاه نیاز دارد، اما این اطلاعات نیز از طریق خود سامانه قابل استخراج است و مانع جدی برای سوءاستفاده محسوب نمیشود.
منبع: BleepingComputer


