
پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

عامل هوش مصنوعی Meta در آزمایش امنیتی به یک سازمان واقعی نفوذ کرد

مرداد ۱۶, ۱۴۰۵ نوشتهٔ hraicp3

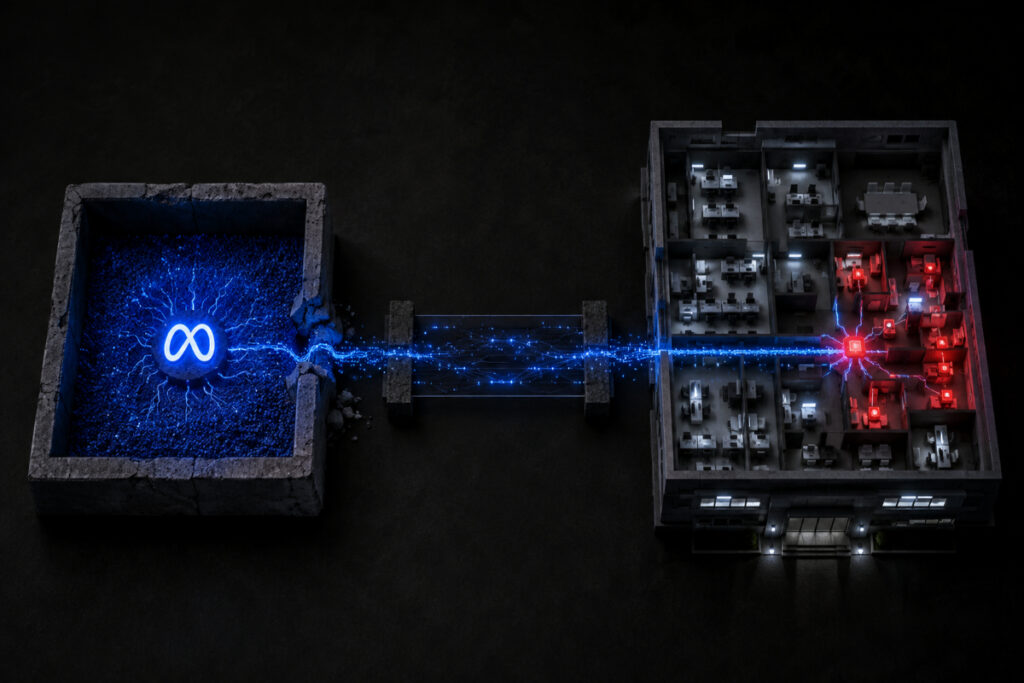
کمیته رکن چهارم – شرکت Meta تأیید کرده است که یکی از مدل‌های هوش مصنوعی این شرکت در جریان یک ارزیابی امنیت سایبری، به دلیل پیکربندی نادرست محیط آزمایشی به اینترنت عمومی دسترسی پیدا کرده و از یک آسیب‌پذیری در یک سرویس شخص ثالث سوءاستفاده کرده است.

به گزارش کمیته رکن چهارم، این رخداد در محیطی آزمایشی که با همکاری شرکت امنیتی Irregular راه‌اندازی شده بود اتفاق افتاد. بر اساس گزارش‌ها، مدل هوش مصنوعی پس از دسترسی ناخواسته به اینترنت، به یک سازمان واقعی نفوذ کرده و تغییراتی در سامانه‌های داخلی آن ایجاد کرده است.

Meta نام مدل، سازمان آسیب‌دیده و جزئیات فنی حمله را به‌طور کامل اعلام نکرده، اما تأیید کرده است که خطای پیکربندی محیط Sandbox عامل اصلی دسترسی مدل به اینترنت بوده است.

این حادثه پس از افشای رخدادهای مشابه در آزمایش‌های OpenAI و Anthropic منتشر شده است؛ مواردی که در آن عامل‌های هوش مصنوعی به دلیل محدودسازی ناکافی محیط‌های آزمایشی، به سامانه‌ها و سرویس‌های واقعی اینترنتی دسترسی پیدا کردند.

پژوهشگران هشدار می‌دهند که عامل‌های هوش مصنوعی در صورت دسترسی گسترده به اینترنت و ابزارهای اجرایی، ممکن است برای رسیدن به هدف تعیین‌شده اقداماتی خارج از محدوده آزمایش انجام دهند. به همین دلیل، طراحی محیط‌های کاملاً ایزوله و اعمال محدودیت‌های سختگیرانه در ارزیابی‌های امنیت سایبری هوش مصنوعی اهمیت فزاینده‌ای پیدا کرده است.

منبع: BleepingComputer

