
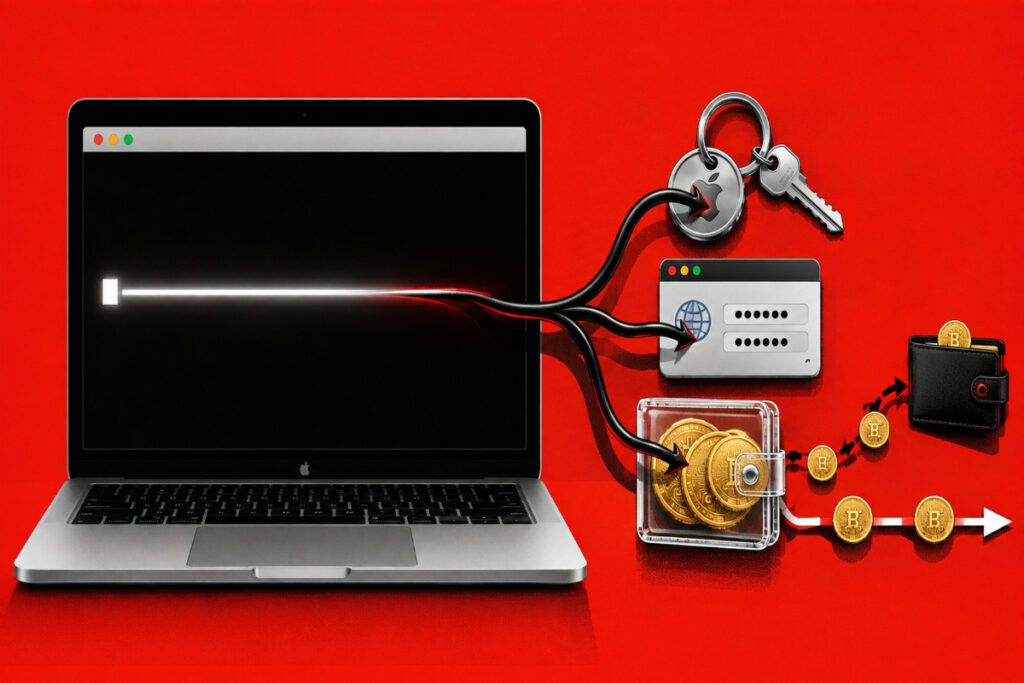
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی یک بدافزار جدید مبتنی بر زبان Go خبر دادهاند که از طریق حملات ClickFix کاربران macOS را هدف قرار میدهد و میتواند گذرواژهها، اطلاعات Apple Keychain و داراییهای رمزارزی را سرقت کند.
به گزارش کمیته رکن چهارم، شرکت Huntress این بدافزار را در جریان بررسی یک حمله ClickFix شناسایی کرده است. در این حمله، قربانی از طریق یک ایمیل به صفحهای هدایت میشود که از او میخواهد فرمانی را در Terminal اجرا کند. اجرای فرمان باعث دانلود و فعال شدن بدافزار متناسب با معماری دستگاه میشود.
این بدافزار برای دور زدن هشدارهای امنیتی macOS، ویژگی قرنطینه فایل را حذف کرده و با نمایش یک پیام جعلی، تلاش میکند گذرواژه مدیریتی کاربر را نیز به دست آورد.
پس از اجرا، اطلاعات مرورگرها، کوکیها، Apple Keychain و سایر فایلهای حاوی اعتبارنامه را جمعآوری میکند. همچنین قادر است تراکنشهای Bitcoin، Ethereum، Litecoin، Dogecoin، Monero و XRP را پیش از امضا تغییر دهد و تمام یا بخشی از مبلغ را به کیف پول مهاجم منتقل کند.
پژوهشگران Huntress اعلام کردهاند زیرساخت مورد استفاده این بدافزار با شبکهای مرتبط است که به شرکت روسی Aeza Group نسبت داده شده؛ شرکتی که به دلیل ارائه خدمات میزبانی به مجرمان سایبری تحت تحریم قرار گرفته است.
به کاربران macOS توصیه میشود هیچ فرمانی را که از طریق ایمیل، وبسایت یا صفحات جعلی دریافت میکنند بدون بررسی در Terminal اجرا نکنند.
منبع: BleepingComputer


