پرش به محتوا
آخرین اخبار
هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console
اسلاید

PowerWare، باج افزاری میمون صفت

مرداد ۱۶, ۱۳۹۵ نوشتهٔ editor بدون نظر

بدافزارکمیته رکن چهارم – گونه جدیدی از باج افزار PowerWare با شبیه سازی خرابکاری های Locky سعی در بهره گیری از اعتبار این باج افزار مخرب دارد.

به گزارش کمیته رکن چهارم،باج افزار PowerWare پسوند فایل های رمزنگاری شده را به locky. تغییر می دهد که یکی از خصیصه های باج افزار Locky است. ضمن اینکه فایل های حاوی دستورالعمل رمزگشایی آن نیز کاملاً مشابه فایل های استفاده شده در باج افزار Locky است.
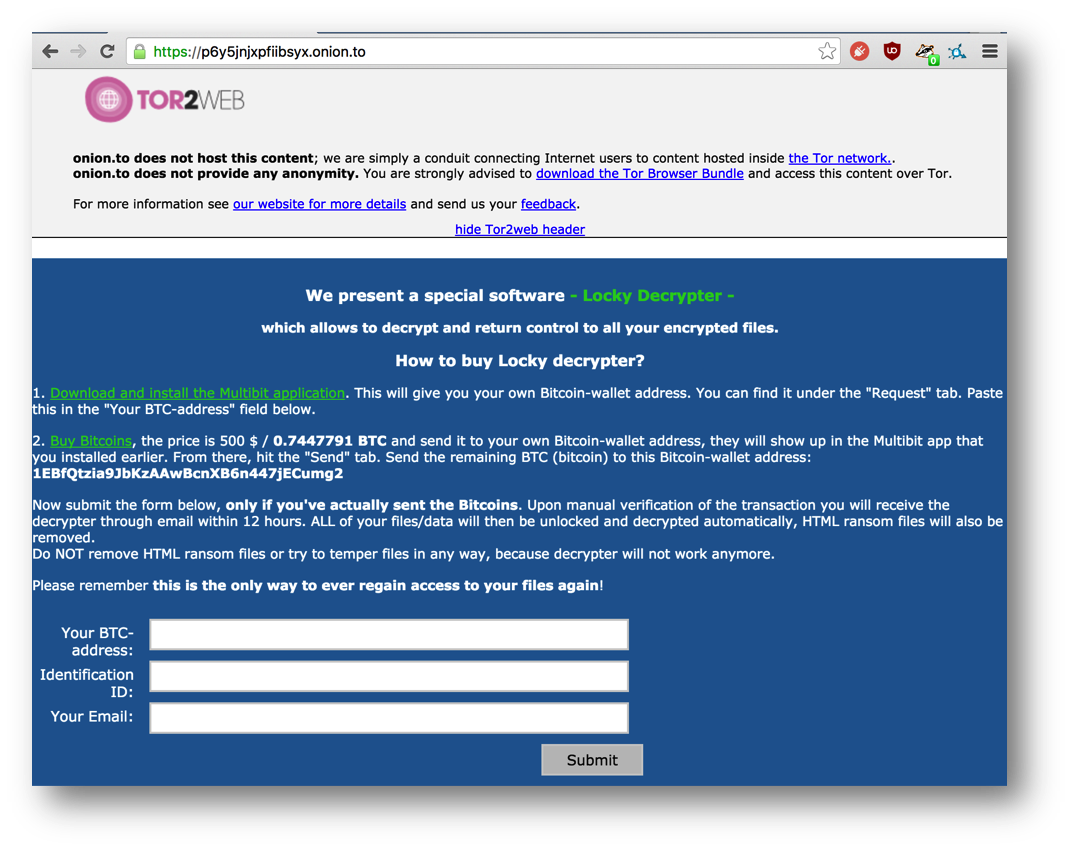
Powershell-8این در حالی است که بررسی انجام شده توسط محققان شرکت Palo Alto Networks نشان می دهد که عملکرد PowerWare بسیار ضعیف تر از باج افزار Locky است.

برای مثال PowerWare از با استفاده از پروسه PowerShell و بهره گیری از الگوریتم AES-128 و یک کلید تزریق شده در کد (Hard-Coded Key)، تنها ۲ کیلو بایت ابتدای فایل را رمزنگاری می کند.

در واقع هدف نویسنده یا نویسندگان PowerWare متقاعد کردن قربانی به آلوده شدن دستگاه او به باج افزار Locky است. باج افزاری که به گفته محققان Palo Alto Networks تنها راه بازگرداندن فایل های رمز شده توسط آن پرداخت باج است.

به گزارش شرکت مهندسی شبکه گستر، محققان شرکت Palo Alto Networks اسکریپتی را به زبان Python تهیه کرده اند که قادر است فایل های رمز شده توسط این گونه PowerWare را رمزگشایی کند.

این نخستین بار نیست که PowerWare خود را بجای یک باج افزار قدرتمند جا می زند. در نسخه های ابتدایی این باج افزار نیز از فایل دستورالعمل رمزگشایی باج افزار معروف CryptoWall استفاده می شد.

منبع:شرکت Palo Alto Networks
دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.