
 کمیته رکن چهارم – شرکت ضدویروس ESET، با بهروزرسانی یکی از ابزارهای رایگان خود امکان رمزگشایی و بازگرداندن فایلهای رمز شده توسط باجافزار Dharma را فراهم کرده است.
به گزارش کمیته رکن چهارم،روز چهارشنبه، ۱۱ اسفند ماه، کاربری با شناسه gektar کلیدهای رمزگشایی این باجافزار را در تالار گفتگوی Dharma Ransomware Support Topic سایت اینترنتی Bleeping Computer در قالب لینکی به یک فایل سرآیند زبان برنامهنویسی CC به اشتراک گذاشت.
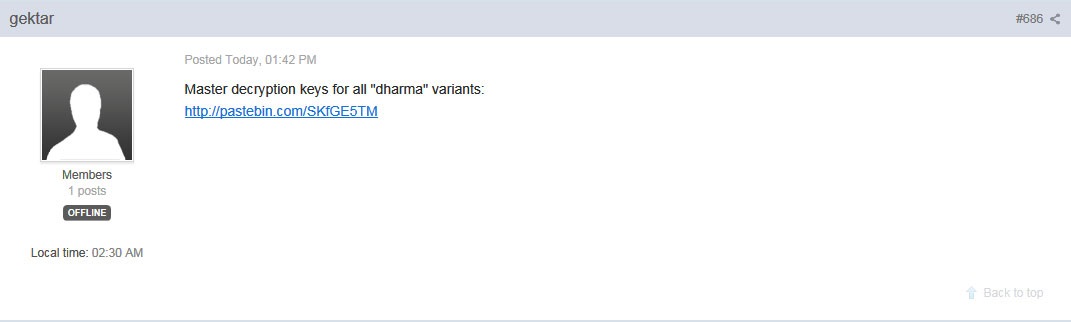
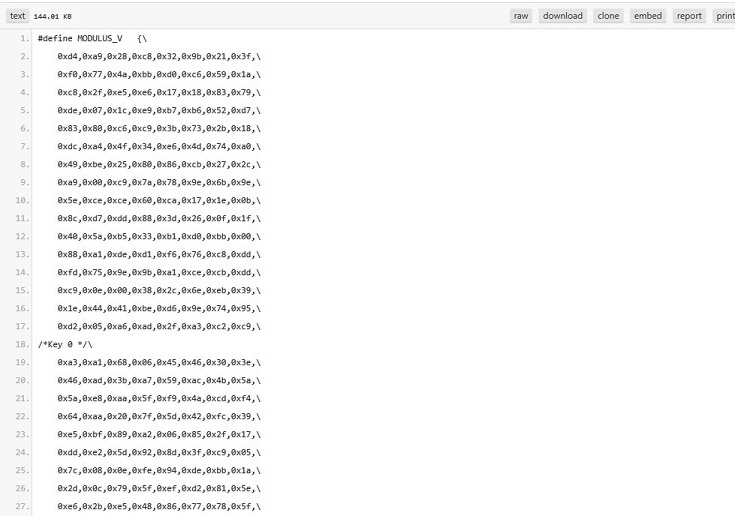
هر چند هویت واقعی gektar هنوز نامشخص است اما با توجه به ساختار فایل و این موضوع که کلیدها در قالب یک سرآیند زبان C منتشر شدهاند میتوان حدس زد که این فرد، تنها نویسنده یا حداقل یکی از نویسندگان باجافزار Dharma است.
باجافزار Dharma به فایلهای رمز شده پسوند dharma را الصاق کرده و نام آنها را بر اساس الگوی زیر تغییر میدهد.
- [filename].[email_address].dharma
برخی ایمیلهای استفاده شده در نامگذاری فایلهای رمز شده توسط این باجافزار بهشرح زیر است:
- .[۳angle@india.com].dharma
- .[amagnus@india.com].dharma
- .[base_optimal@india.com].dharma
- .[bitcoin143@india.com].dharma
- .[blackeyes@india.com].dharma
- .[doctor.crystal@mail.com].dharma
- .[dr_crystal@india.com].dharma
- .[emmacherry@india.com].dharma
- .[google_plex@163.com].dharma
- .[mr_lock@mail.com].dharma
- .[opened@india.com].dharma
- .[oron@india.com].dharma
- .[payforhelp@india.com].dharma
- .[savedata@india.com].dharma
- .[singular@india.com].dharma
- .[suppforhelp@india.com].dharma
- .[SupportForYou@india.com].dharma
- .[tombit@india.com].dharma
- .[worm01@india.com].dharma
Dharma مبتنی بر باجافزار Crysis است که کلیدهای رمزگشایی آن نیز در روشی مشابه در آذر ماه توسط کاربری با شناسه crss7777 فاش شده بود.
اکنون قربانیان این باجافزار میتوانند با استفاده از ابزار ESET CrysisDecryptor که با بهرهگیری از کیلدهای فاش شده باجافزارهای Crysis و Dharma ساخته شده است فایلهای رمز شده خود را رمزگشایی کنند.
عرضه این ابزار، یکبار دیگر لزوم نگهداری فایلهای رمز شده را با امید ارائه راهکاری برای رمزگشایی آنها در آینده نشان میدهد.
منبع:شرکت مهندسی شبکه گستر


