
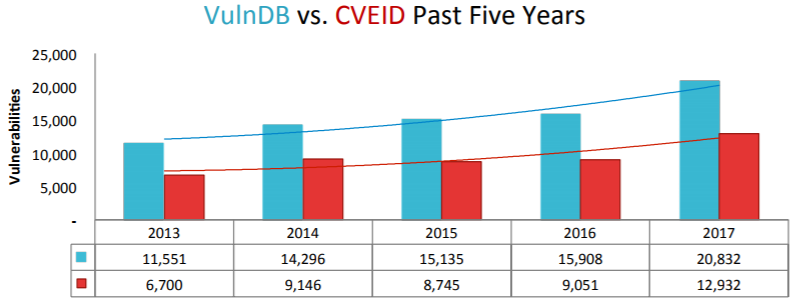
کمیته رکن چهارم – گزارشی که شرکت Risk Based Security آن را منتشر کرده نشان میدهد در حالی که در سال گذشته میلادی ۲۰,۸۳۲ آسیبپذیری کشف و شناسایی شده اما تنها ۱۲,۹۳۲ از آنها رسماً شناسه CVE را دریافت کردهاند.
این بدان معناست که ۷۹۰۰ ضعف امنیتی فاقد شناسه CVE-2017-XXXXX بوده و احتمالاً در پویشگرهای ضعفهای امنیتی که در محصولاتی همچون برنامههای آزمون نفوذ و ابزارهای ضدبهرهجو استفاده میشوند لحاظ نشدهاند.
Common Vulnerabilities and Exposures – به اختصار CVE – شناسه منحصربهفردی است که هر آسیبپذیری امنیتی تخصیص داده میشود. MITRE که شرکتی غیرانتفاعی در آمریکاست مسئولیت مدیریت این شناسهها را بر عهده دارد.
قاعدتاً مهاجمان سایبری و نویسندگان بدافزار با اطلاع یافتن از وجود این آسیبپذیریهای بدون CVE که جزییات اکثر آنها در تالارهای گفتگوی آنلاین و وبلاگها بصورت عمومی منتشر شده میتوانند از آنها در حملات خود بهرهجویی کنند و چه بسا در مواردی هم این کار صورت پذیرفته باشد.
این نخستین بار نیست که MITRE از اضافه کردن بسیاری از ضعفهای امنیتی چشمپوشی کرده و در یک دهه گذشته این موضوع به کرات تکرار شده است.
یکی از اصلیترین استدلالهای این شرکت در تخصیص ندادن CVE به این آسیبپذیریها تعریف متفاوت آن از بهرهجویی از ضعفهای امنیتی دستگاههای موسوم به اینترنت اشیاء (IoT) است.
همچنین گزارش Risk Based Security نشان میدهد که در سال ۲۰۱۷، برای نزدیک به ۷ هزار آسیبپذیری تنها به تخصیص CVE به آنها اکتفا شده و هیچ شرحی در خصوص آنها در سایت شرکت درج نشده است. در حالی که از این ۷ هزار آسیبپذیری، جزئیات ۱۳۴۲ از آنها بصورت عمومی فاش شده است.
مشروح گزارش Risk Based Security در اینجا قابل دریافت و مطالعه است.
منبع : شبکه گستر


