پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

بدافزار NoVoice میلیون‌ها کاربر اندروید را آلوده کرد

فروردین ۱۳, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

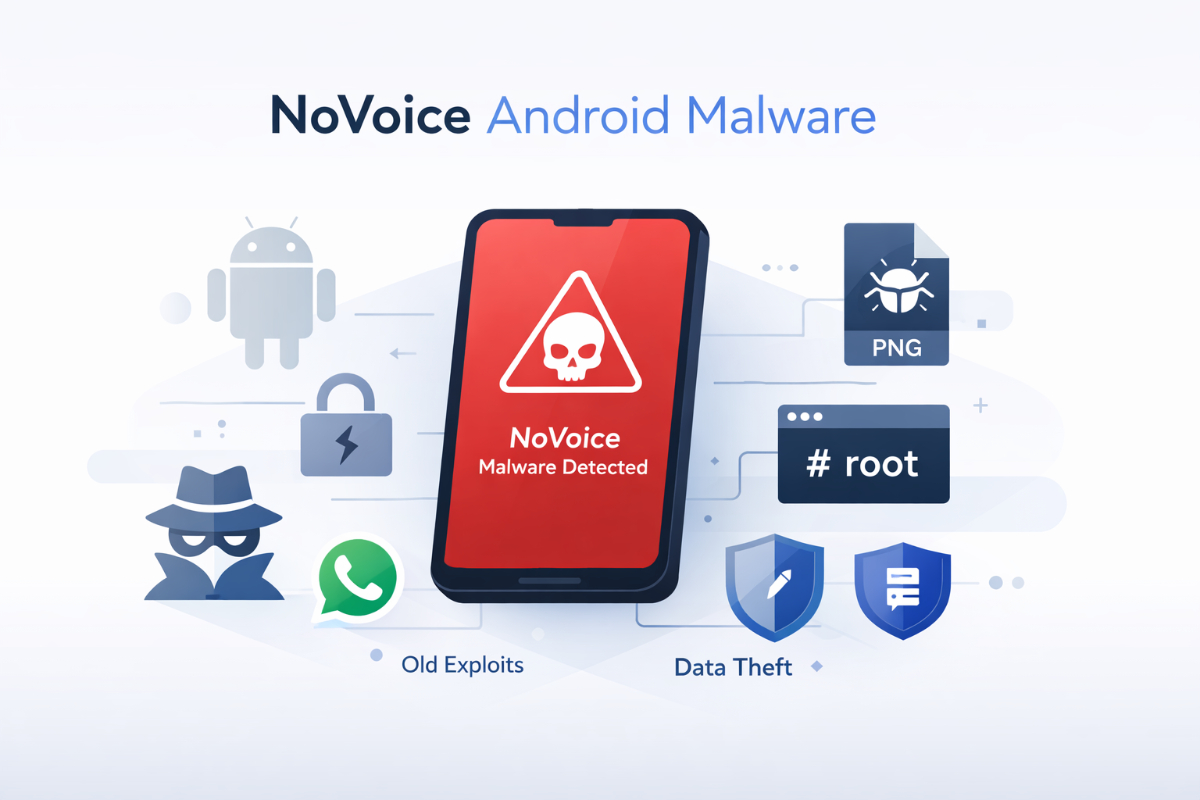
کمیته رکن چهارم – یک بدافزار پیشرفته اندرویدی با نام NoVoice در بیش از ۵۰ اپلیکیشن در گوگل‌پلی شناسایی شده که میلیون‌ها کاربر را در معرض خطر قرار داده است.

این بدافزار با پنهان‌سازی پیچیده، بدون جلب توجه کاربران فعالیت می‌کرد.

به گزارش کمیته رکن چهارم، اپلیکیشن‌های آلوده که شامل ابزارهای کاربردی و بازی‌ها بودند، بدون درخواست مجوزهای مشکوک، عملکرد عادی ارائه می‌دادند. پس از اجرا، بدافزار با سوءاستفاده از آسیب‌پذیری‌های قدیمی اندروید تلاش می‌کرد به دسترسی روت دست یابد.

بررسی‌ها نشان می‌دهد این بدافزار از تکنیک‌های پیشرفته‌ای مانند پنهان‌سازی کد در فایل‌های تصویری، ترکیب با کتابخانه‌های معتبر و استفاده از ده‌ها exploit مختلف برای نفوذ استفاده می‌کند. پس از موفقیت، کنترل کامل دستگاه را به دست گرفته، امنیت سیستم را تضعیف کرده و ماندگاری عمیقی حتی پس از بازنشانی کارخانه‌ای ایجاد می‌کند.

در مرحله بعد، اطلاعات حساس از جمله داده‌های واتساپ، کلیدهای رمزگذاری و اطلاعات کاربر استخراج و به سرورهای مهاجم ارسال می‌شود.

گوگل پس از انتشار این گزارش، اپلیکیشن‌های آلوده را حذف کرده، اما کاربرانی که آن‌ها را نصب کرده‌اند همچنان در معرض خطر قرار دارند.

پیشینه

این بدافزار با بهره‌گیری از آسیب‌پذیری‌های وصله‌شده در نسخه‌های قدیمی اندروید، نشان می‌دهد که دستگاه‌های به‌روزرسانی‌نشده همچنان هدف اصلی حملات پیچیده هستند و حتی فروشگاه‌های رسمی نیز مصون از تهدیدات پیشرفته نیستند.

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.