
پرش به محتوا
آخرین اخبار
هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console
اخبار

بسته جعلی NuGet برای دست‌کاری نتایج بازی Digitain شناسایی شد

تیر ۳۱, ۱۴۰۵ نوشتهٔ hraicp3

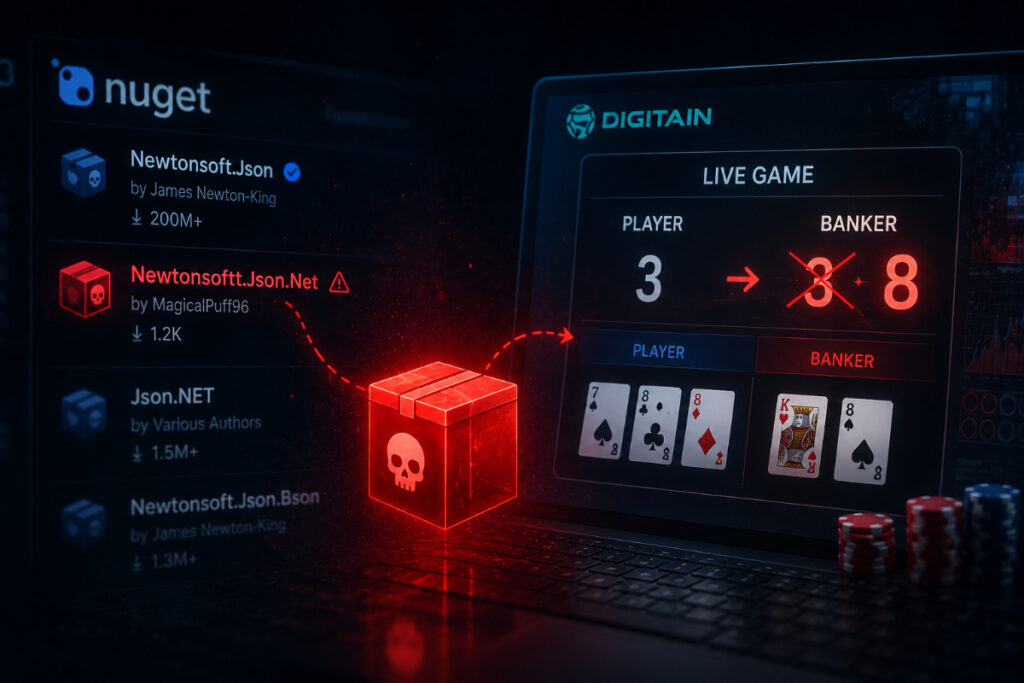
کمیته رکن چهارم – پژوهشگران امنیت سایبری یک بسته جعلی در مخزن NuGet را شناسایی کرده‌اند که با تقلید از کتابخانه معتبر Newtonsoft.Json، برای دست‌کاری نتایج زنده بازی‌های پلتفرم Digitain طراحی شده است.

به گزارش کمیته رکن چهارم، این بسته با نام Newtonsoftt.Json.Net منتشر شده و تاکنون حدود ۱۲۰۰ بار دانلود شده است. مهاجمان با افزودن یک حرف اضافه به نام کتابخانه اصلی، تلاش کرده‌اند توسعه‌دهندگان را به نصب اشتباه آن ترغیب کنند.

بررسی‌ها نشان می‌دهد این بسته در ظاهر عملکرد عادی کتابخانه Newtonsoft.Json را حفظ می‌کند، اما در سامانه‌های مرتبط با بازی FG-Crash کد مخرب خود را فعال کرده و نتایج بازی را تغییر می‌دهد. نسخه‌های جدیدتر این بدافزار همچنین نتایج دست‌کاری‌شده را به یک سرور تحت کنترل مهاجم ارسال می‌کردند.

پژوهشگران اعلام کرده‌اند این بسته برخلاف بسیاری از بدافزارهای زنجیره تأمین، برای سرقت گذرواژه یا ایجاد دسترسی دائمی طراحی نشده و تنها یک سازمان مشخص را هدف قرار داده است. همین هدف‌گیری محدود باعث شده است بسیاری از کاربران دیگر هیچ رفتار غیرعادی در برنامه خود مشاهده نکنند.

به توسعه‌دهندگان توصیه شده است بسته Newtonsoftt.Json.Net را حذف کنند، از نسخه معتبر Newtonsoft.Json استفاده کنند و وابستگی‌های نرم‌افزاری خود را با فایل‌های قفل‌شده و نسخه‌های تأییدشده محدود کنند.

منبع: The Hacker News
