کمیته رکن چهارم – مهاجمان با سوءاستفاده از فرآیند ایجاد حساب در پلتفرم Robinhood توانستهاند پیامهای فیشینگ را در قالب ایمیلهای کاملاً معتبر این شرکت به کاربران ارسال کنند. این ایمیلها با عبور از مکانیزمهای امنیتی، ظاهری کاملاً قابل اعتماد داشتهاند.
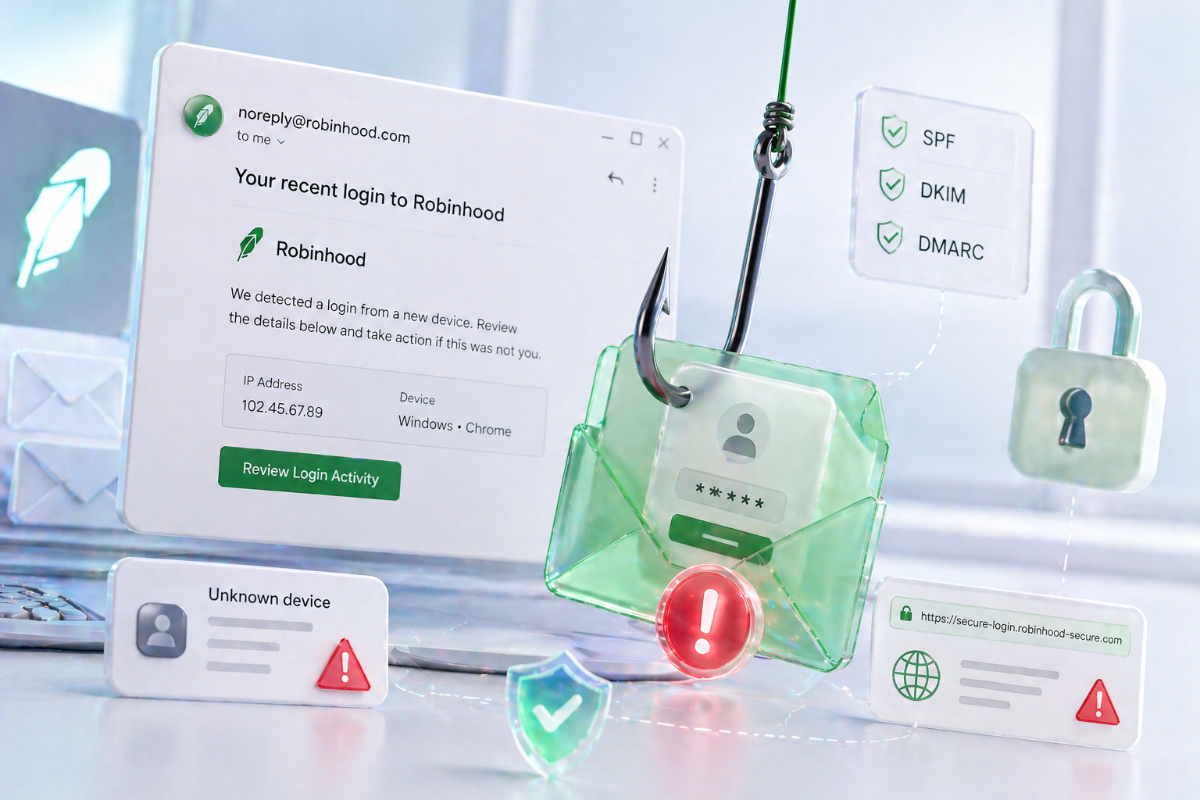
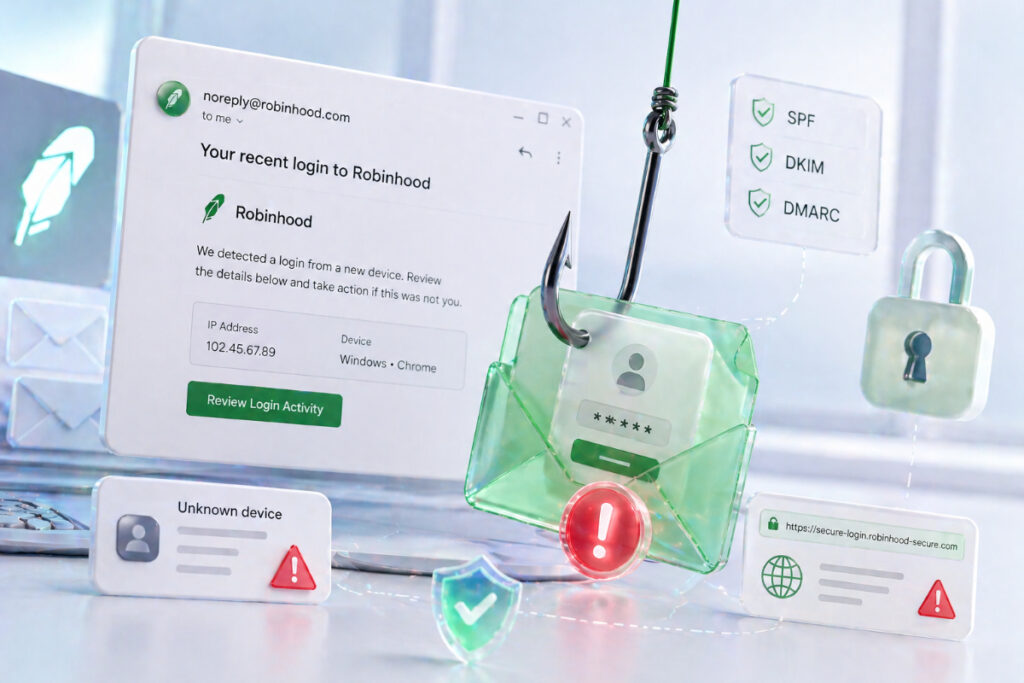
به گزارش کمیته رکن چهارم، در این حمله کاربران ایمیلهایی با موضوع «Your recent login to Robinhood» دریافت کردهاند که در آن ادعا شده یک دستگاه ناشناس به حساب آنها متصل شده است. این پیامها شامل اطلاعاتی مانند آدرس IP و مشخصات دستگاه بوده و کاربر را به بررسی فعالیت حساب ترغیب میکردند.
نکته قابل توجه این است که این ایمیلها از آدرس رسمی noreply@robinhood.com ارسال شده و تمامی بررسیهای امنیتی مانند SPF و DKIM را با موفقیت پشت سر گذاشتهاند. به همین دلیل، تشخیص جعلی بودن آنها برای کاربران بسیار دشوار بوده است.
بررسیها نشان میدهد مهاجمان از یک نقص در فرآیند ایجاد حساب (onboarding) سوءاستفاده کردهاند. در این فرآیند، اطلاعات مربوط به دستگاه کاربر در ایمیلهای تأیید نمایش داده میشود. مهاجمان با دستکاری این فیلد و تزریق کد HTML مخرب، توانستهاند محتوای فیشینگ را مستقیماً در داخل ایمیل رسمی نمایش دهند. یک منبع مطلع از این موضوع به کمیته رکن چهارم گفت: «عدم پاکسازی مناسب دادههای ورودی باعث شده مهاجمان بتوانند محتوای دلخواه خود را در ایمیلهای معتبر نمایش دهند.»
در این ایمیلها، پیامی جعلی درباره شناسایی دستگاه ناشناس به همراه یک دکمه هدایتکننده به سایت فیشینگ نمایش داده میشد. کاربران با کلیک روی این لینک، به صفحات جعلی هدایت شده و اطلاعات آنها در معرض سرقت قرار میگرفت.
همچنین گزارش شده که مهاجمان برای هدفگیری دقیقتر، از تکنیکهایی مانند ایجاد حسابهای مشابه با استفاده از تغییرات جزئی در آدرس ایمیل بهره بردهاند. این روش باعث میشود ایمیلهای ارسالشده همچنان به صندوق ورودی قربانیان واقعی برسد.
پیشینه
در سالهای اخیر، حملاتی که از زیرساختهای واقعی شرکتها برای ارسال پیامهای فیشینگ استفاده میکنند، افزایش یافتهاند. این روش به مهاجمان اجازه میدهد بدون نیاز به جعل آدرس ایمیل، از اعتماد کاربران به سرویسهای معتبر سوءاستفاده کنند.
جمعبندی
این حادثه نشان میدهد که حتی ایمیلهای کاملاً معتبر نیز میتوانند حامل محتوای مخرب باشند. استفاده از زیرساختهای رسمی برای اجرای حملات فیشینگ، چالشی جدی برای امنیت کاربران ایجاد کرده و نیاز به دقت بیشتر در بررسی پیامها را برجسته میکند.
منبع: BleepingComputer