
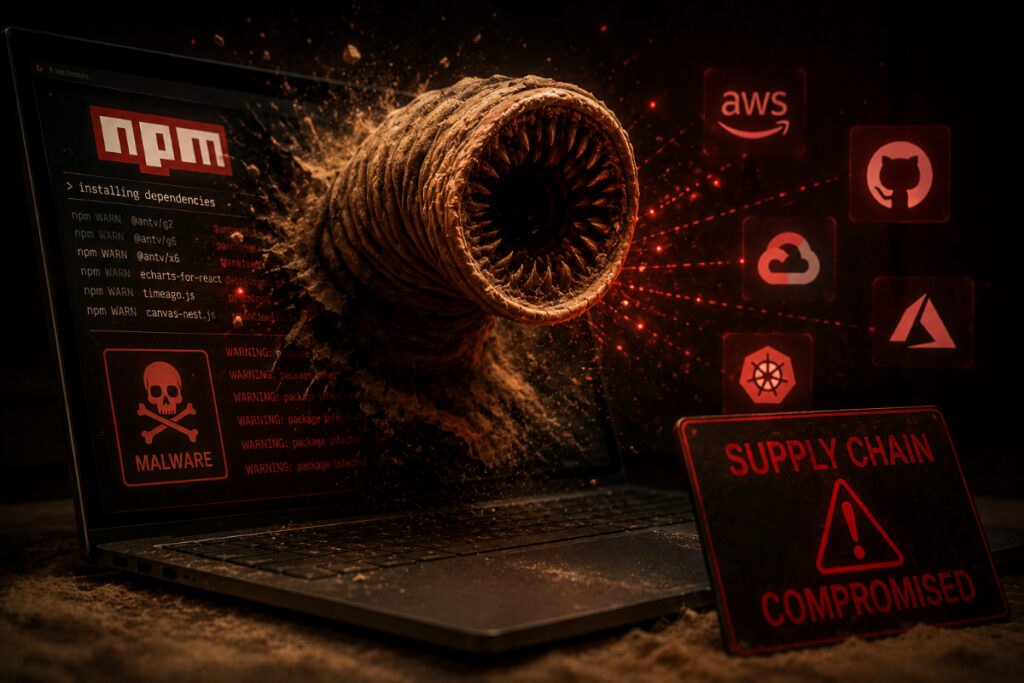
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی موج تازهای از حملات زنجیره تأمین نرمافزار خبر دادهاند که طی آن صدها بسته npm مرتبط با اکوسیستم @antv و ابزارهای محبوب React به بدافزار آلوده شدهاند.
به گزارش کمیته رکن چهارم، شرکت Socket اعلام کرده این حمله در ادامه کارزار مخرب Mini Shai-Hulud انجام شده و حساب ناشری با نام atool برای انتشار نسخههای آلوده مورد سوءاستفاده قرار گرفته است.
بستههای آلوده شامل پروژههای پرکاربردی مانند:
- @antv/g2
- @antv/g6
- @antv/x6
- echarts-for-react
- timeago.js
- canvas-nest.js
هستند که برخی از آنها میلیونها دانلود هفتگی دارند.
بررسیها نشان میدهد مهاجمان در مجموع ۶۳۹ نسخه آلوده را در قالب ۳۲۳ بسته npm منتشر کردهاند. این بدافزار قابلیت سرقت بیش از ۲۰ نوع اعتبارنامه حساس را دارد، از جمله:
- AWS
- Google Cloud
- Azure
- GitHub
- npm
- کلیدهای SSH
- Kubernetes
- Vault
- Stripe
همچنین بدافزار تلاش میکند از طریق Docker Socket از کانتینرها فرار کند و کنترل بیشتری روی محیط CI/CD بهدست آورد.
دادههای سرقتشده پس از فشردهسازی و رمزگذاری به دامنه t.m-kosche[.]com ارسال میشوند. در برخی موارد نیز مهاجم با استفاده از توکن GitHub قربانی، یک repository عمومی ایجاد کرده و دادهها را در قالب فایل JSON داخل آن ذخیره میکند.
پژوهشگران اعلام کردهاند بیش از ۲۵۰۰ repository در GitHub با نشانگر:
Shai-Hulud: Here We Go Again
شناسایی شده که نشاندهنده ابعاد گسترده این عملیات است.
این بدافزار همچنین بهصورت خودکار بستههای npm را مجدداً آلوده میکند. مهاجم پس از سرقت توکن npm:
- بستهها را دانلود میکند
- payload مخرب تزریق میکند
- نسخه جدید میسازد
- و بسته را دوباره منتشر میکند
کارشناسان امنیتی هشدار دادهاند این حمله کاملاً خودکار بوده و تنها طی ۲۲ دقیقه صدها نسخه آلوده منتشر شدهاند.
پیشزمینه
کارزار Mini Shai-Hulud طی ماههای اخیر به یکی از بزرگترین حملات زنجیره تأمین نرمافزار در اکوسیستم متنباز تبدیل شده است. این عملیات پیشتر نیز بستههای مرتبط با SAP و ابزارهای توسعه را هدف قرار داده بود و اکنون با انتشار عمومی کد منبع آن توسط گروه TeamPCP، خطر گسترش حملات بیشتر شده است.
جمعبندی
پژوهشگران معتقدند متنباز شدن ابزارهای Mini Shai-Hulud میتواند موج جدیدی از حملات زنجیره تأمین را ایجاد کند. به کاربران و سازمانها توصیه شده است فوراً نسخههای آلوده را حذف کرده، تمام اعتبارنامهها را تغییر دهند، ۲FA را فعال کنند و فعالیتهای GitHub و CI/CD خود را برای یافتن نشانههای compromise بررسی کنند.
منبع: The Hacker News


