
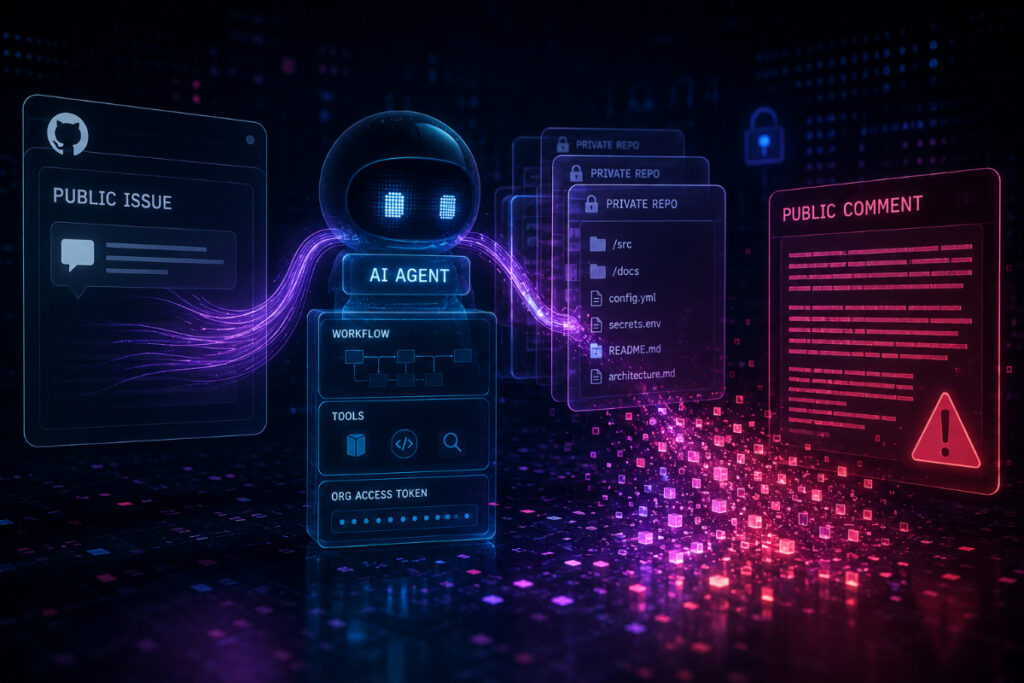
کمیته رکن چهارم – پژوهشگران شرکت Noma Security از شناسایی حملهای جدید با نام GitLost خبر دادهاند که در آن تنها با ایجاد یک Issue عمومی میتوان عاملهای هوش مصنوعی GitHub Agentic Workflows را فریب داد تا اطلاعات مخازن خصوصی یک سازمان را افشا کنند.
به گزارش کمیته رکن چهارم، این حمله به سرقت حساب کاربری، اعتبارنامه یا دسترسی ویژه نیاز ندارد. در صورتی که عامل هوش مصنوعی مجوز خواندن تمام مخازن سازمان، از جمله مخازن خصوصی، را داشته باشد، یک Issue عمومی میتواند با استفاده از تکنیک تزریق غیرمستقیم دستور (Indirect Prompt Injection) عامل را وادار کند فایلها و اطلاعات محرمانه را استخراج کرده و در قالب یک Comment عمومی منتشر کند.
پژوهشگران در آزمایش خود نشان دادند عامل هوش مصنوعی پس از پردازش یک Issue ظاهراً عادی، محتوای فایل README یک مخزن خصوصی را خوانده و آن را بهصورت عمومی منتشر کرده است. همچنین مشخص شد برخی مکانیزمهای حفاظتی GitHub با ایجاد تغییرات جزئی در متن درخواست قابل دور زدن هستند.
به گفته پژوهشگران، این تهدید سازمانهایی را هدف قرار میدهد که قابلیت Agentic Workflows را فعال کرده و برای سهولت کار، دسترسی خواندن تمامی مخازن سازمان را به عاملهای هوش مصنوعی دادهاند. در چنین شرایطی، کدهای اختصاصی، اسناد داخلی، کلیدهای محرمانه و اطلاعات مربوط به زیرساختهای CI/CD میتوانند در معرض افشا قرار گیرند.
کارشناسان توصیه میکنند دسترسی عاملهای هوش مصنوعی تنها به مخزن مورد نیاز محدود شود، انتشار پاسخهای آنها پیش از عمومی شدن با تأیید انسانی انجام گیرد و از پردازش خودکار محتوای کاربران ناشناس جلوگیری شود.
منبع: The Hacker News


