
پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

هکرهای کره شمالی بدافزار خود را در فایل‌های تصویری مخفی می‌کنند

تیر ۲۷, ۱۴۰۵ نوشتهٔ hraicp3

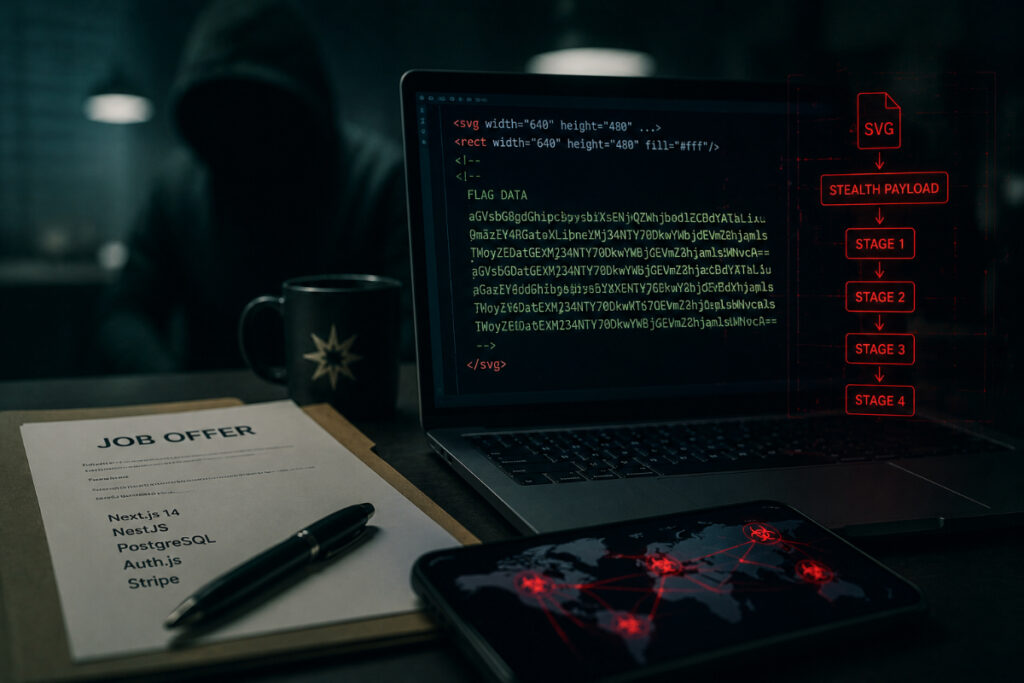
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی روش جدیدی خبر داده‌اند که هکرهای وابسته به کره شمالی با استفاده از آن، بدافزار را در فایل‌های تصویری پنهان کرده و توسعه‌دهندگان نرم‌افزار را از طریق آگهی‌های شغلی جعلی هدف قرار می‌دهند.

به گزارش کمیته رکن چهارم، مهاجمان با انتشار فرصت‌های شغلی جعلی، قربانیان را به دانلود و اجرای یک پروژه برنامه‌نویسی ترغیب می‌کنند. این پروژه در ظاهر کاملاً سالم است، اما کدهای مخرب در فایل‌های تصویری SVG مخفی شده‌اند و پس از اجرای پروژه، به‌صورت خودکار فعال می‌شوند.

پژوهشگران اعلام کرده‌اند این حمله با بدافزار OtterCookie مرتبط است. این بدافزار می‌تواند اطلاعات مرورگرها، کیف پول‌های رمزارزی، فایل‌های مهم، محتوای کلیپ‌بورد و حتی داده‌های ابزارهای برنامه‌نویسی مبتنی بر هوش مصنوعی را سرقت کند. همچنین امکان ایجاد دسترسی از راه دور برای مهاجمان را نیز فراهم می‌کند.

کارشناسان هشدار داده‌اند که توسعه‌دهندگان همچنان یکی از مهم‌ترین اهداف این گروه هستند، زیرا آلوده شدن یک رایانه می‌تواند راه را برای حملات گسترده‌تر به شرکت‌ها و زنجیره تأمین نرم‌افزار باز کند. به کاربران توصیه می‌شود پیش از اجرای پروژه‌های دریافتی در فرایندهای استخدام، منبع آن‌ها را به‌دقت بررسی کنند.

منبع: The Hacker News

