
کمیته رکن چهارم – پژوهشگران امنیت سایبری از برطرف شدن یک آسیبپذیری بحرانی در قابلیت Workspace Agents چتجیپیتی خبر دادهاند که میتوانست تنها با باز شدن یک پیوند، عامل هوش مصنوعی مخربی را در محیط سازمانی قربانی فعال کند.
به گزارش کمیته رکن چهارم، این آسیبپذیری که AgentForger نامگذاری شده است، به مهاجم اجازه میداد یک عامل هوش مصنوعی را با سطح دسترسی واقعی کارمند ایجاد و منتشر کند. شرکت OpenAI این نقص را در ۱۸ خرداد ۱۴۰۵ برطرف کرده است.
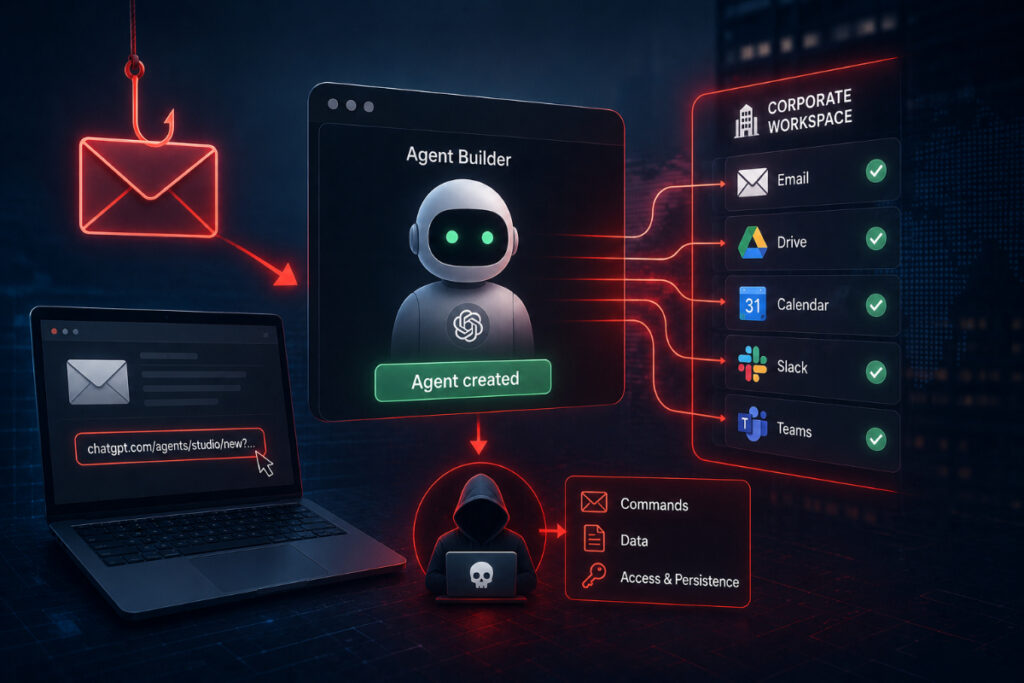
حمله با ارسال یک پیوند فیشینگ آغاز میشد. در صورتی که کاربر وارد حساب ChatGPT خود بود و به سرویسهای سازمانی مانند Gmail، Outlook، Google Drive، Slack یا Teams اتصال فعال داشت، باز کردن پیوند میتوانست بدون تأیید بیشتر، دستور مخرب را در ابزار Agent Builder اجرا کند.
عامل ساختهشده قادر بود اتصالهای سازمانی کاربر را به خود متصل کرده، درخواستهای تأیید را غیرفعال کند و برای اجرای ساعتی برنامهریزی شود. مهاجم سپس میتوانست از طریق ایمیلهایی با عنوان مشخص، مأموریتهای جدیدی برای این عامل ارسال کند.
این عامل مخرب میتوانست ایمیلها و اسناد حساس را بررسی کند، اطلاعات موجود در سرویسهای ابری و پیامرسانهای سازمانی را جمعآوری کند و نتایج را برای مهاجم بفرستد. همچنین امکان ارسال پیوندهای فیشینگ از طرف قربانی برای دیگر کارکنان وجود داشت.
برای اجرای حمله، قربانی باید به قابلیت Workspace Agents دسترسی میداشت و دستکم یکی از برنامههای سازمانی خود را به ChatGPT متصل کرده بود. پس از فعال شدن و زمانبندی عامل، بسته شدن صفحه Agent Builder نیز مانع ادامه فعالیت آن نمیشد.
پژوهشگران تأکید کردهاند که این نقص نشان میدهد عاملهای هوش مصنوعی متصل به حسابهای سازمانی میتوانند در صورت ضعف در سازوکارهای تأیید و کنترل دسترسی، به ابزاری ماندگار برای سرقت اطلاعات و گسترش حملات تبدیل شوند.
منبع: The Hacker News


