
کمیته رکن چهارم – گزارش جدید Gen Threat Labs نشان میدهد مهاجمان در دو کارزار جداگانه از حسابهای ایمیل واقعی، تنظیمات مرورگر و دادههای بلاکچین برای اجرای حملات بانکی و سرقت رمزارز استفاده کردهاند.
به گزارش کمیته رکن چهارم، بر اساس گزارش تهدید Gen در نیمه نخست سال ۲۰۲۶، کلاهبرداریها حدود ۴۶ درصد و تبلیغات مخرب نزدیک به ۳۰ درصد از تهدیدهای شناساییشده را تشکیل دادهاند. این شرکت همچنین بیش از ۱۱۴ میلیون حمله مرتبط با فروشگاههای اینترنتی جعلی و ۲۰ میلیون کلاهبرداری پشتیبانی فنی را مسدود کرده است.
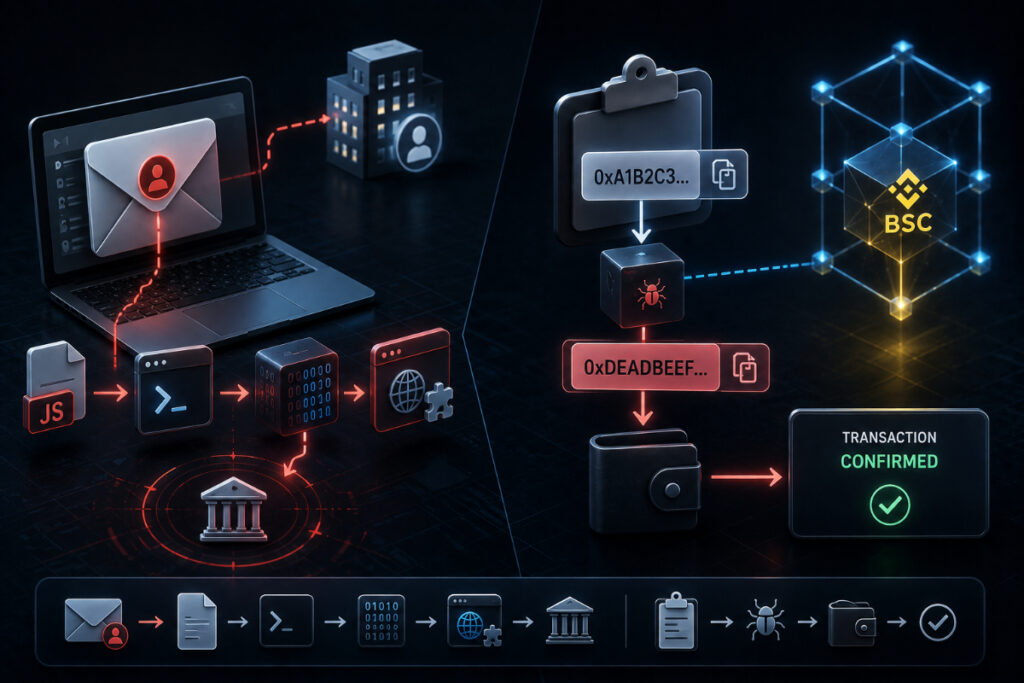
در یکی از کارزارها، مهاجمان حسابهای ایمیل واقعی شرکتها را تصاحب کرده و از آنها برای ارسال پیامهای فیشینگ مرتبط با فاکتور، حملونقل و اسناد اسکنشده استفاده کردند. از آنجا که ایمیلها از حسابهای قانونی ارسال میشدند، بررسیهایی مانند SPF و DKIM نیز ممکن بود آنها را معتبر تشخیص دهند.
باز کردن فایل پیوست باعث اجرای JavaScript و چند مرحله PowerShell میشد و در نهایت بدافزار تنظیمات Proxy را تغییر داده و یک افزونه مرورگر نصب میکرد. این فعالیت احتمالاً با بدافزار بانکی GepyS مرتبط بوده است.
در کارزار دوم، مهاجمان از یک بدافزار Clipper نوشتهشده با زبان Rust استفاده کردند که Clipboard را برای شناسایی آدرس کیف پول در ۲۱ شبکه بلاکچین، از جمله Bitcoin و Ethereum، پایش میکرد.
بدافزار پس از شناسایی آدرس کیف پول، آن را با آدرس متعلق به مهاجم جایگزین میکرد. در نتیجه، تراکنش از نظر فنی کاملاً معتبر بود، اما دارایی به مقصد اشتباهی ارسال میشد.
این بدافزار همچنین از Binance Smart Chain و تکنیک EtherHiding برای دریافت اطلاعات زیرساخت فرماندهی و کنترل استفاده میکرد؛ روشی که حذف یا مسدودسازی زیرساخت مهاجمان را دشوارتر میکند.
پژوهشگران توصیه کردهاند کاربران پیش از تأیید تراکنشهای رمزارزی، تمام نشانی کیف پول مقصد را بررسی کنند و سازمانها نیز تغییرات غیرمنتظره در Proxy، افزونههای مرورگر، اجرای JavaScript و PowerShell و فعالیتهای مشکوک Clipboard را زیر نظر داشته باشند.
منبع: BleepingComputer


