
پرش به محتوا
آخرین اخبار
هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد
اخبار

باج‌افزار VirLock

بهمن ۲۸, ۱۳۹۵ نوشتهٔ editor بدون نظر

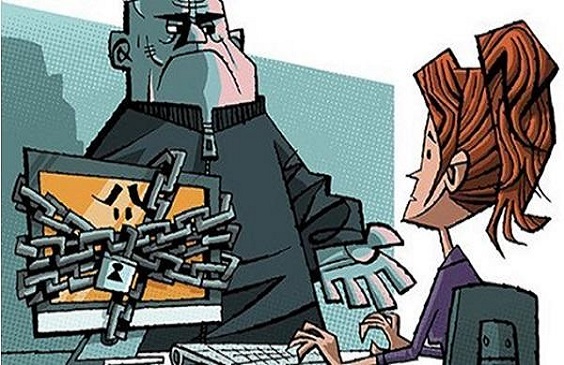
کمیته رکن چهارم – عملکرد ویروسی این باج‌افزار سبب معروف شدن آن به VirLock،وVirLocker و VirRansom شد. از دیگر ویژگی‌های خاص این باج‌افزار قابلیت چندریختی بودن آن بود که سبب تغییر درهم‌ساز هر فایل حاوی کد مخرب VirLock می‌شد. قابلیتی که ضدویروس‌های سنتی را از شناسایی این باج‌افزار ناتوان می‌کرد.

به گزارش کمیته رکن چهارم ،در آذر ماه ۱۳۹۳، کارشناسان شرکت امنیتی Sophos به نمونه باج‌افزاری دست یافتد که ضمن مسدود نمودن دسترسی کاربر به دستگاه، کد مخرب آلوده‌کننده به باج‌افزار را نیز به انواع فایل‌ها از جمله فایل‌های اجرایی تزریق می‌کرد. در نتیجه آن، دستگاه هر کاربری که اقدام به باز کردن این فایل‌های آلوده شده می‌کرد نیز به باج‌افزار آلوده می‌شد. عملکرد ویروسی این باج‌افزار سبب معروف شدن آن به VirLock،وVirLocker و VirRansom شد. از دیگر ویژگی‌های خاص این باج‌افزار قابلیت چندریختی بودن آن بود که سبب تغییر درهم‌ساز هر فایل حاوی کد مخرب VirLock می‌شد. قابلیتی که ضدویروس‌های سنتی را از شناسایی این باج‌افزار ناتوان می‌کرد. ترکیب قابلیت باجافزار، ویروس چندریختی و تزریق کد به فایل‌های سالم، VirLock را به بدافزاری مخرب و خطرناک تبدیل کرده که قادر است به سرعت در شبکه یک سازمان یا بسترهای رایانش ابری منتشر شود. در طی این دو سال نویسنده یا نویسندگان این باج‌افزار نسخه‌های جدیدی از آن را منتشر کردند.شبکه گستر

 

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.