اخبار
نقص امنیتی در ابزار AI میتواند به نفوذ کامل منجر شود
کمیته رکن چهارم - یک آسیبپذیری بحرانی در پلتفرم متنباز Flowise با امتیاز حداکثری در حال بهرهبرداری فعال…
کمیته رکن چهارم - یک آسیبپذیری بحرانی در پلتفرم متنباز Flowise با امتیاز حداکثری در حال بهرهبرداری فعال…
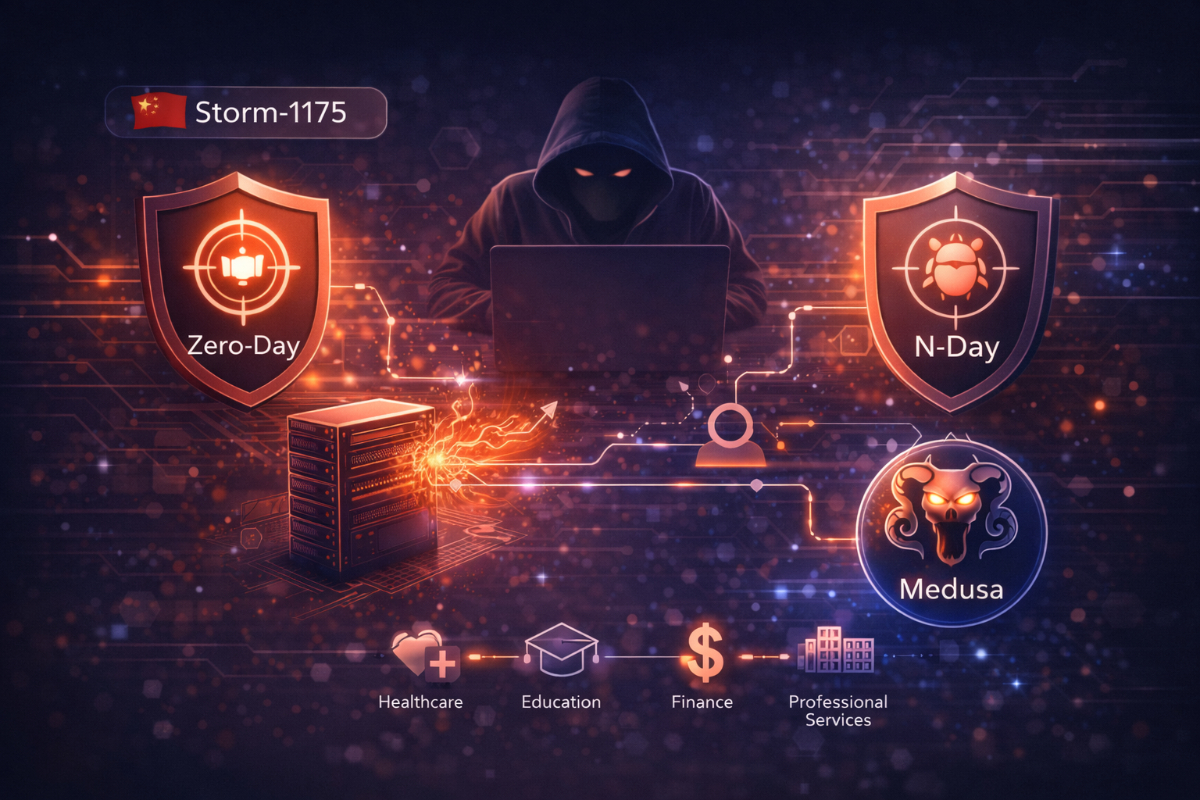
کمیته رکن چهارم - یک گروه تهدید پیشرفته با نام Storm-1175 با استفاده همزمان از آسیبپذیریهای zero-day و…
کمیته رکن چهارم - کد بهرهبرداری از یک آسیبپذیری جدید در ویندوز با نام BlueHammer بهصورت عمومی منتشر…
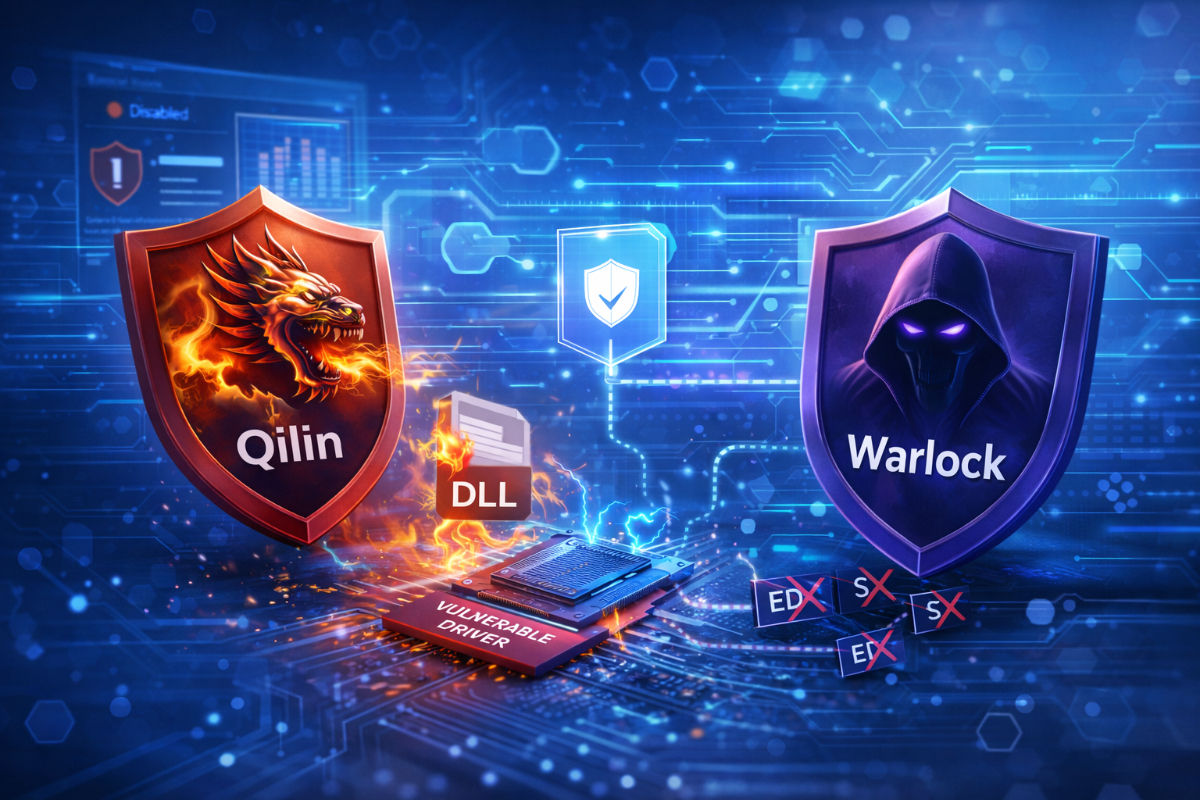
کمیته رکن چهارم - مهاجمان مرتبط با باجافزارهای Qilin و Warlock از تکنیکی پیشرفته برای غیرفعالسازی ابزارهای امنیتی…
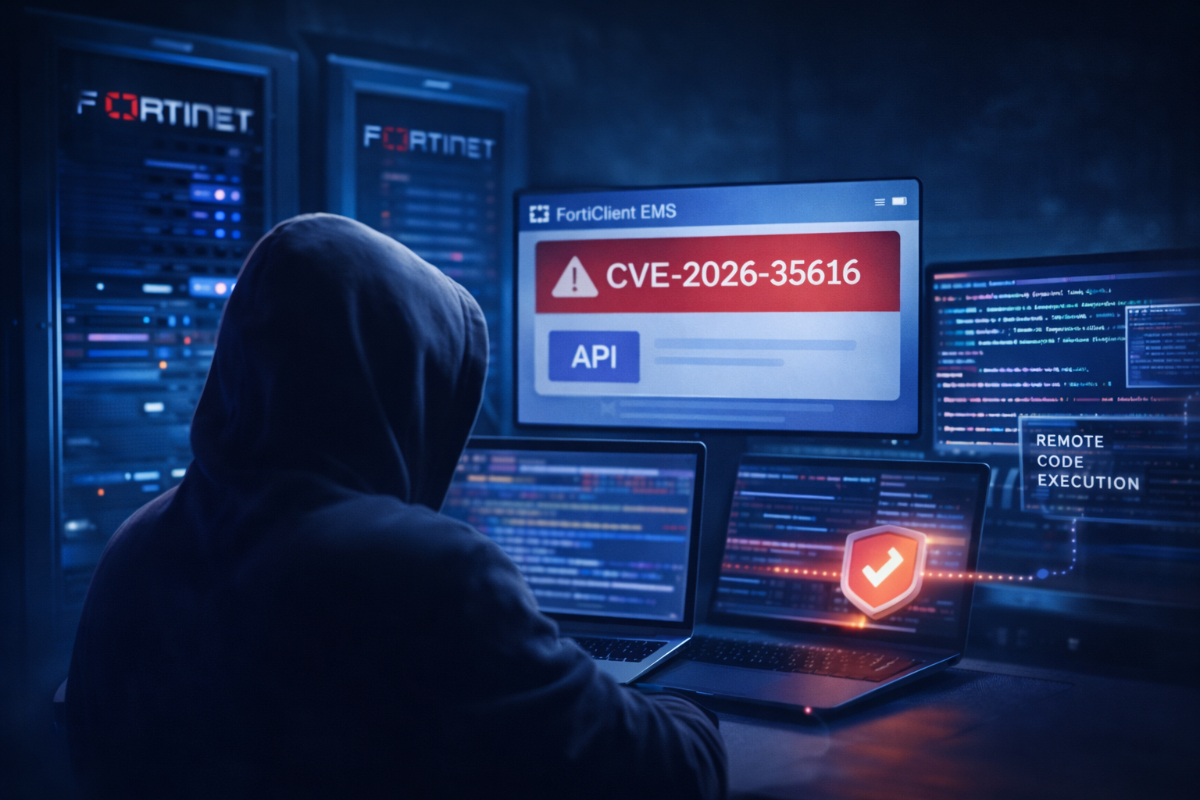
کمیته رکن چهارم - شرکت Fortinet یک آسیبپذیری بحرانی در FortiClient EMS را شناسایی و برای آن بهروزرسانی…
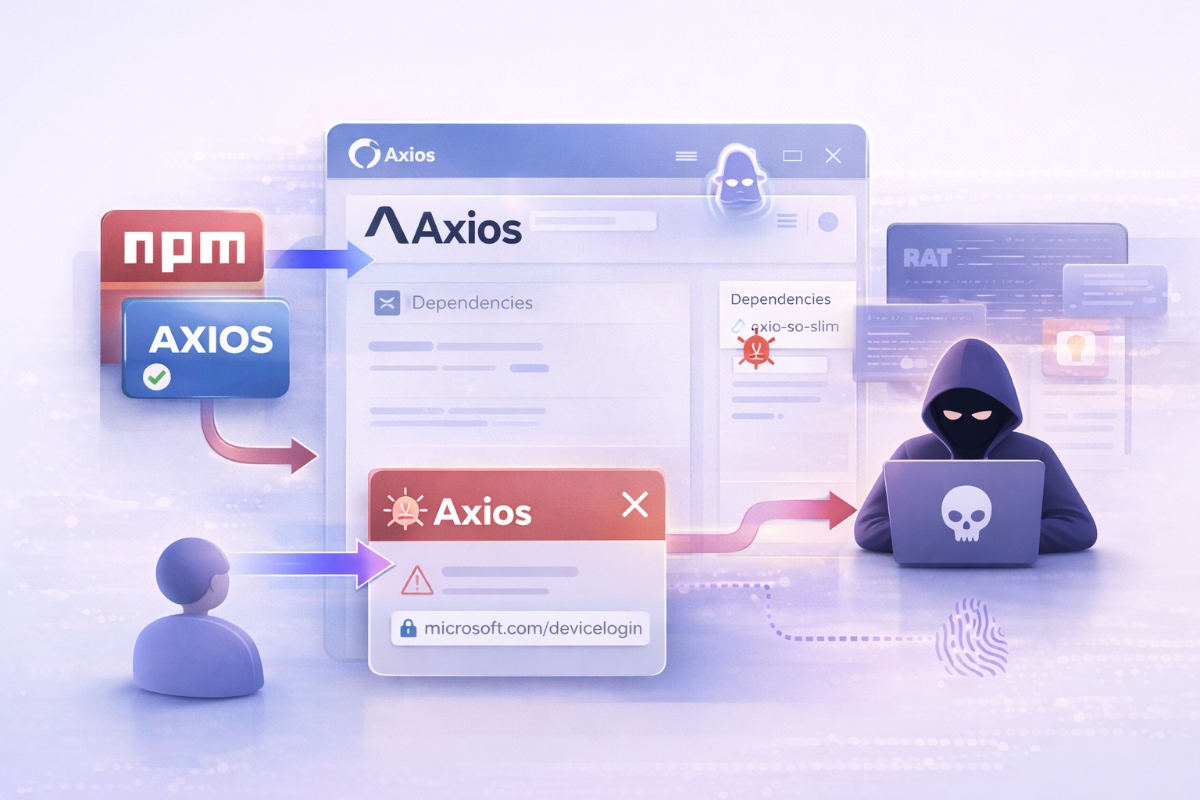
کمیته رکن چهارم - پروژه محبوب Axios هدف یک حمله زنجیره تأمین قرار گرفت و نسخههای آلوده آن…
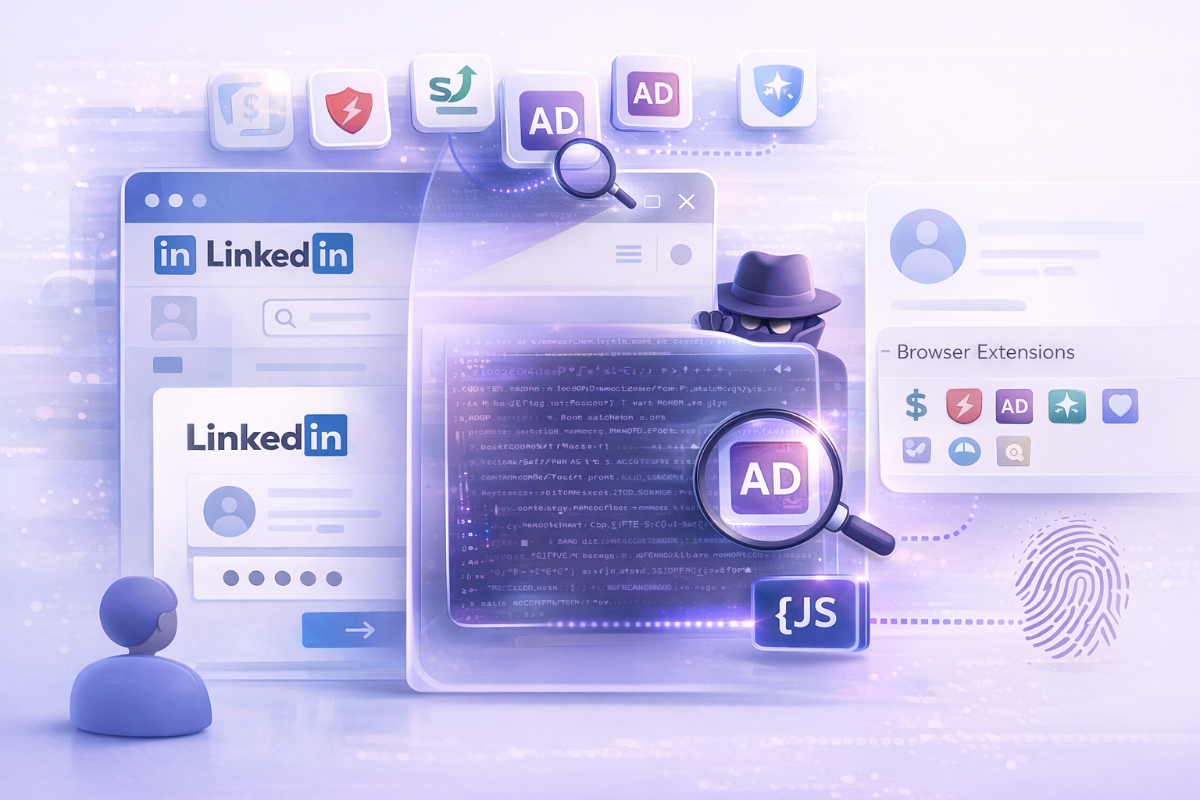
کمیته رکن چهارم - گزارشی جدید از استفاده لینکدین از اسکریپتهای پنهان برای شناسایی افزونههای مرورگر کاربران خبر…
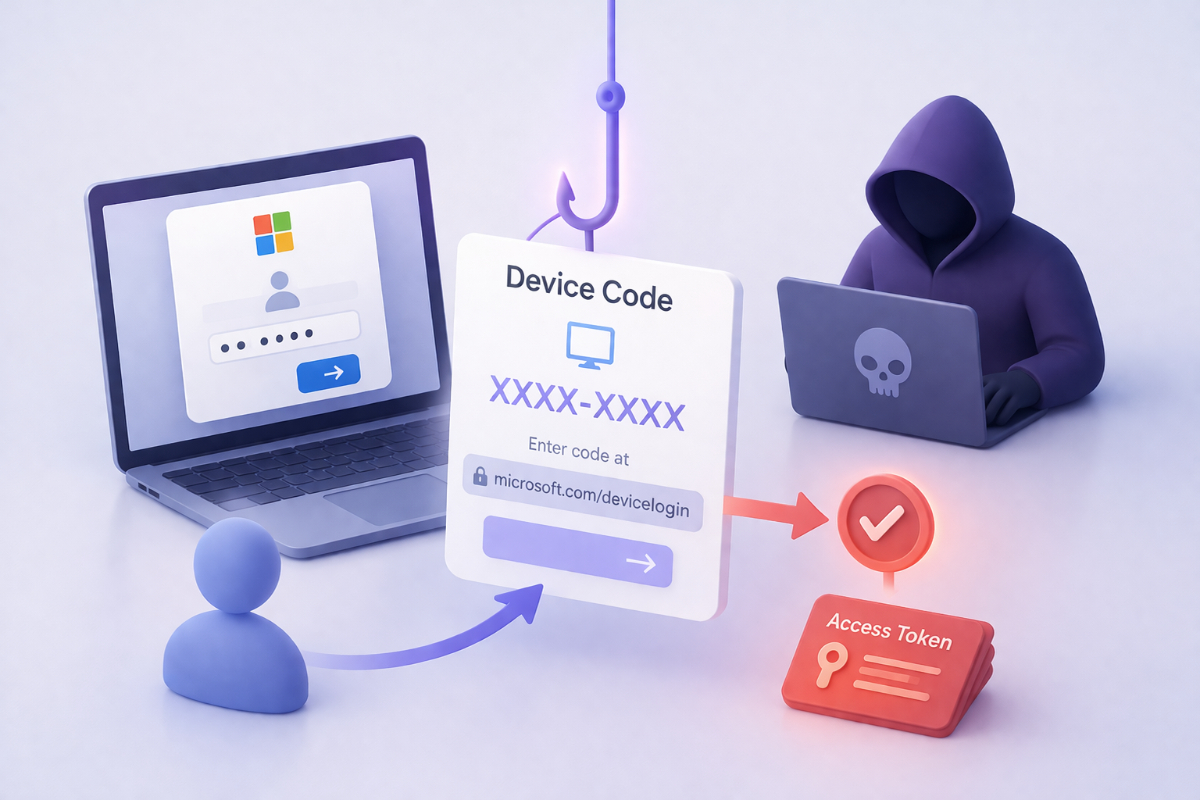
کمیته رکن چهارم - حملات فیشینگ مبتنی بر سوءاستفاده از مکانیزم Device Code در OAuth بهطور چشمگیری افزایش…
کمیته رکن چهارم - پس از افشای کد منبع ابزار Claude Code، مهاجمان با ایجاد مخازن جعلی در…
کمیته رکن چهارم - شرکت سیسکو هدف یک حمله سایبری قرار گرفته که در آن مهاجمان با سوءاستفاده…