پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

مهاجمان از کد افشاشده Claude برای آلوده‌سازی کاربران استفاده کردند

فروردین ۱۴, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

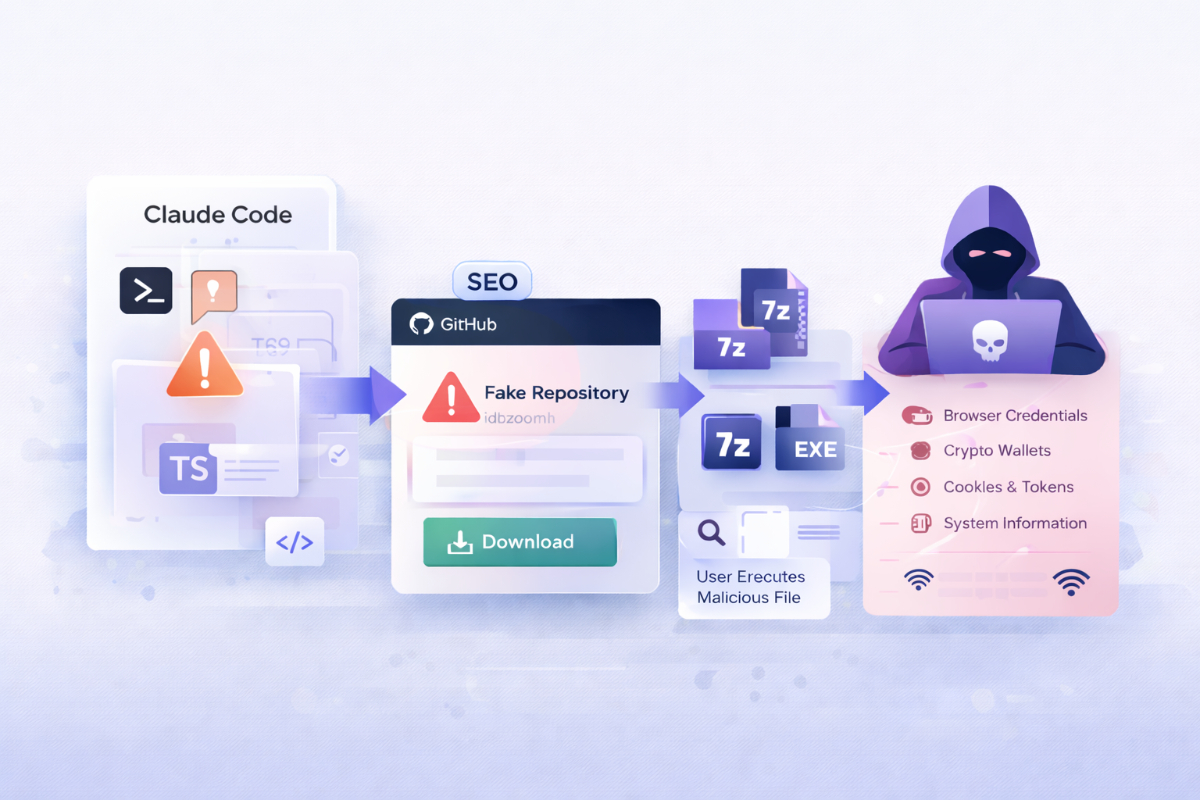
کمیته رکن چهارم – پس از افشای کد منبع ابزار Claude Code، مهاجمان با ایجاد مخازن جعلی در GitHub اقدام به توزیع بدافزار کرده‌اند. در این حمله، کاربران از طریق نسخه‌های جعلی به بدافزار سرقت اطلاعات آلوده می‌شوند.

به گزارش کمیته رکن چهارم، این افشا که در پی انتشار ناخواسته کد توسط Anthropic رخ داد، شامل صدها هزار خط کد بوده و به‌سرعت در فضای آنلاین منتشر شد. مهاجمان با سوءاستفاده از این وضعیت، مخازنی جعلی ایجاد کرده و آن‌ها را به‌عنوان نسخه‌های «بدون محدودیت» معرفی کرده‌اند.

بررسی‌ها نشان می‌دهد کاربران پس از دانلود فایل‌های ارائه‌شده در این مخازن، با اجرای یک فایل اجرایی، بدافزار Vidar به همراه ابزارهای جانبی روی سیستم آن‌ها نصب می‌شود. این بدافزار قادر به سرقت اطلاعات حساس و ارسال آن به سرورهای مهاجم است.

همچنین این مخازن به‌گونه‌ای طراحی شده‌اند که در نتایج جستجو در رتبه‌های بالا نمایش داده شوند و کاربران بیشتری را جذب کنند.

پیشینه

سوءاستفاده از پلتفرم‌هایی مانند GitHub برای توزیع بدافزار پیش‌تر نیز مشاهده شده است، به‌ویژه در مواردی که مهاجمان از موضوعات پرطرفدار یا افشاهای امنیتی برای فریب کاربران استفاده می‌کنند. این روند نشان می‌دهد انتشار ناخواسته کد می‌تواند به‌سرعت به تهدیدی عملی برای کاربران تبدیل شود.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.