اخبار
PDF دستکاریشده میتواند برخی سرورهای Ghostscript را در معرض نفوذ قرار دهد
کمیته رکن چهارم– پژوهشگران Wordfence نشان دادهاند یک PDF دستکاریشده میتواند در برخی سرورهای دارای Ghostscript به اجرای…
کمیته رکن چهارم– پژوهشگران Wordfence نشان دادهاند یک PDF دستکاریشده میتواند در برخی سرورهای دارای Ghostscript به اجرای…
کمیته رکن چهارم– شرکت امنیتی Patchstack از تلاشهای فعال برای سوءاستفاده از یک نقص بحرانی در افزونه Bricksforge…
کمیته رکن چهارم– وردپرس نسخه 7.1.2 را برای رفع یک آسیبپذیری بحرانی منتشر کرده است که در شرایط…
کمیته رکن چهارم - مهاجمان در حال سوءاستفاده فعال از یک آسیبپذیری بحرانی در افزونه Elementor Pro وردپرس…
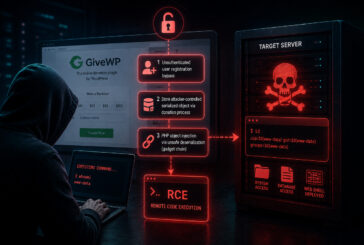
کمیته رکن چهارم - یک آسیبپذیری بحرانی در افزونه GiveWP وردپرس میتواند به مهاجمان بدون احراز هویت اجازه…
کمیته رکن چهارم - یک زنجیره ششمرحلهای از آسیبپذیریها در قالب محبوب Avada و افزونه Fusion Builder میتواند…
کمیته رکن چهارم - مهاجمان سایبری در حال سوءاستفاده از دو آسیبپذیری بحرانی در افزونه miniOrange SAML SSO…
کمیته رکن چهارم - مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی در افزونه Gravity SMTP…
کمیته رکن چهارم - مهاجمان در حال بهرهبرداری فعال از یک آسیبپذیری افشای اطلاعات در افزونه Gravity SMTP…
کمیته رکن چهارم - سه افزونه پرکاربرد وردپرس شامل OptinMonster، TrustPulse و PushEngage در یک حمله زنجیره تأمین…