
کمیته رکن چهارم – صدها هزار فایل مخرب بدافزاری در پشت پرده برنامه های معروف کنفرانس ویدئویی
در دوره شیوع COVID-19 همزمان با قرنطینه شدن جمعیت شاغل برنامه های کنفرانس تصویری محبوب به یک فریب بزرگ سایبری تبدیل شده اند. محققان امنیتی طی بررسی های به عمل آمده دریافته اند که ابزار محبوب اسکایپ بیشترین فایل های بدافزاری را بین کاربران توزیع می کند. تجزیه و تحلیل ماه آوریل محققان امنیتی کسپرسکی نشان داده که در مجموع ۱۲۰،۰۰۰ بسته مشکوک نرم افزارهای مخرب و نرم افزارهای تبلیغاتی مزاحم در نسخه های مختلف تماس ویدیویی وجود دارد.
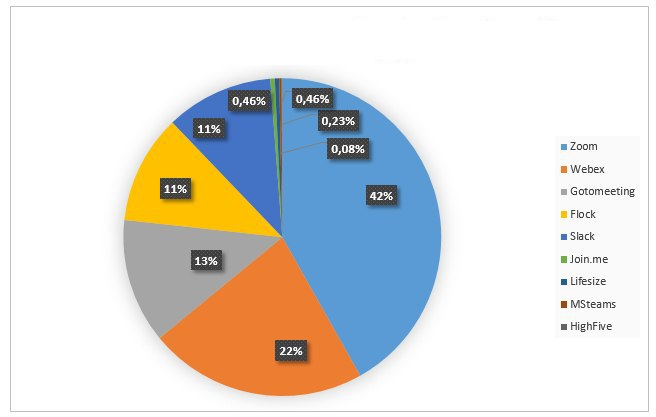
برنامه هایی که حاوی فایل های مخرب بدافزاری یا باگ های امنیتی هستند بعد اسکایپ به ترتیب شامل:
Zoom (42 percent)
WebEx (22 percent)
GoToMeeting (13 percent)
Flock (11 percent)
Slack (11 percent)
با افزایش فاصله گذاری اجتماعی، کارشناسان امنیتی بنا بر وظیفه ملی میهنی خود در مورد تهدید برنامه های جلسات آنلاین تحقیقات گسترده ایی را آغاز کردند تا حصول اطمینان از امنیت کاربران را ارزیابی کرده و اطمینان حاصل کنند که کاربران در محیط ایمن مشغول به فعالیت هستند.
برنامه های جلسات آنلاین راه های آسانی برای ارتباط برقرار کردن افراد از طریق فرآیندهای تصویری، صوتی یا متنی فراهم می کنند. با این حال کلاهبرداران سایبری از هرگونه سوء استفاده دریغ نکرده و سعی می کنند بد افزارهای مخرب خودشان را تحت پوشش برنامه های موجود توزیع کنند.
نمودار توزیع بدافزار از طریق اپلیکیشن های مختلف
در ادامه تحقیقات و تهدیدهای واقعی شناسایی شده، چندین بدافزار و انواع فایل های مخرب مختلفی کشف شده از جمله دو خانواده بدافزار تبلیغاتی DealPly و DownloadSponsor.
طبق این تحلیل، “هر دو خانواده بدافزاری شامل installer هایی هستند که تبلیغات را برای کاربران به نمایش در می آورند یا ماژول های تبلیغاتی را دانلود می کنند.” “چنین ابزارهایی معمولاً پس از دانلود از منابع غیر معتبر در سیستم های کاربران ظاهر می شود.”
مورد دیگر شناسایی شده فایل های LNK. پنهان شده و میانبرهای برنامه ها می باشد که کسپرسکی با عنوان Exploit.Win32.CVE-2010-2568 شناسایی کرده است. طبق گفته این شرکت ، “یک کد مخرب قدیمی اما در عین حال گسترده وجود دارد که به مهاجمان این امکان را می دهد تا اهداف خود را با بدافزارهای اضافی آلوده کنند.
” در این آسیب پذیری قدیمی، وصله ای که از آن استفاده می شود یک پوسته ویندوز است. در این فرآیند نمایش آیکون ها در ویندوز اکسپلورر به درستی انجام نمی شود و امکان اجرای کد دلخواه از طریق پرونده های میانبر LNK. یا PIF. ساخته شده توسط مهاجمان فراهم می شود. بیشترین تأثیر را روی ویندوز XP ، Vista و Windows 7 دارد.
مورد بعدی شامل تروجان ها: Trojans یک نوع بدافزار محبوب می باشد که در برنامه های اسکایپ به طور گسترده یافت شده است. در دوره شیوع ویروس کرونا وقتی بیشتر کاربران در خانه مشغول به کار می باشند، حصول اطمینان از آنچه که ما به عنوان ابزاری برای جلسات آنلاین استفاده می کنیم بسیار مهم است.
منبع: ایران سایبر


