
پرش به محتوا
آخرین اخبار
هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند
اخبار

سوء استفاده هکرها از فناوری اثرانگشت در گلکسی S۶

اردیبهشت ۶, ۱۳۹۴ نوشتهٔ editor بدون نظر

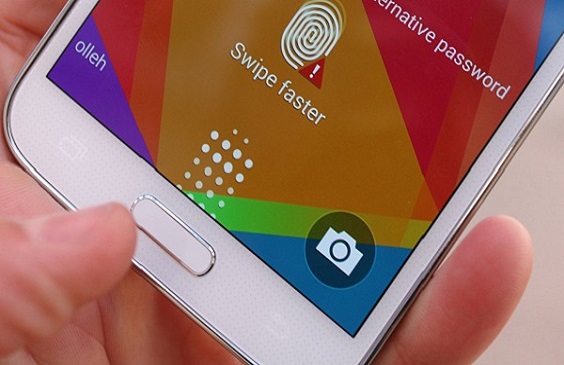
۱کمیته رکن چهارم – محققان شرکت امنیتی FireEye دریافتند که مشکلی در اسکنر اثر انگشت سامسونگ گلکسی S6 وجود دارد که هکرها می توانند بواسطه آن اطلاعات شخصی ذخیره شده بر روی دستگاه را به سرقت ببرند.

به گزارش کمیته رکن چهارم – Yulong Zhang و Tao Wei دو محقق این شرکت اظهار داشتند که داده های شخصی می توانند قبل از بدست آوردن ناحیه امن بر روی دستگاه ردگیری شوند.
این مشکل بر روی تمامی دستگاه های در حال اجرای اندروید نسخه ۵٫۰ و نسخه های پیش از آن وجود دارد در صورتی که هکری بتواند دسترسی سطح بالا دستگاه را بدست آورد. با این وجود برای کاربرانی که از سامسونگ گلکسی S5 استفاده می کنند شرایط نگران کننده تر است زیرا هکرها می توانند به طور بالقوه با دسترسی به حافظه دستگاه داده های اثرانگشت را بدست آورند.
محققان در کنفرانس امنیتی RSA نشان دادند که مجرمان سایبری می توانند یک صفحه قفل تقلبی را ایجاد نمایند و داده های اثر انگشت کاربر را با داده های خود عوض نمایند در نتیجه کاربر دیگر نمی تواند به دستگاه خود دسترسی یابد و هکرها می توانند برای مقاصد خود از آن سوء استفاده نمایند.
کلیه دستگاه هایی که در حال اجرای اندروید ۵٫۰ و نسخه های پیش از آن هستند نسبت به چنین حملاتی آسیب پذیر می باشند اما به روز رسانی سیستم عامل دستگاه به نسخه ۵٫۱٫۱ این مشکل را برطرف می کند.
از آنجایی که این مشکل در سیستم عامل وجود دارد و مختص دستگاه نیست در نتیجه کلیه دستگاه هایی که نسخه آسیب پذیر اندروید استفاده می کنند می توانند در معرض خطر این نوع حملات قرار گیرند.

منبع:مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
