پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
آموزش

گزارش آسیب پذیری در Intel Active Management

تیر ۱۰, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

کمیته رکن چهارم – تکنولوژی های  بر پایه Intel Active Management ممکن است آسیب‌پذیری دسترسی از راه دور داشته باشند که این موضوع باعث می‌شود تا مهاجم احراز هویت نشده بتواند هر کد دلخواهی را اجرا کند

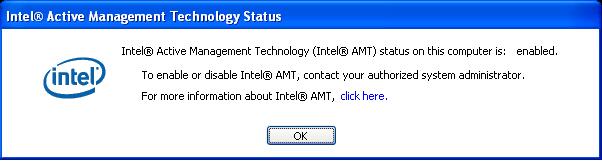
شرکت Intel چند اپلیکیشن مختلف برای مدیریت و نگهداری از راه دور سیستم‌ها برای مشتریان خود فراهم کرده است . از این تکنولوژی می توان Intel® Active Management , Intel® Small Business Technology و Intel Management Engine را نام برد.

این تکنولوژی ها بر روی چندین پورت مختلف به دستورات از راه دور گوش میدهند تا کاربران بتوانند سیستم‌های خود را از راه دور مدیریت کنند .به طور مثال  اینتل پورت های ۱۶۹۹۲ و ۱۶۹۹۳ را برای یک اپلیکیشن تحت وب که با AMT در ارتباط است در نظر گرفته است.

Intel Management Engine که این تکنولوژی ها را پشتیبانی میکند ممکن است آسیب‌پذیری دسترسی از راه دور داشته باشند که این موضوع باعث می‌شود تا مهاجم احراز هویت نشده بتواند از ویژگی‌هایی که اینتل برای ساده کردن وظایف کاربران خود فراهم کرده است دسترسی بگیرد.

در حال حاضر مشخص نیست که چند سیستم و کامپیوتر با فعال بودن این ویژگی به طور پیش‌فرض وارد بازار شده اند.

    راه حل

firmware خود را به روز رسانی نمایید.

اینتل آپدیتی را برای سخت‌افزار های آسیب‌پذیر منتشر کرده است که شما با نصب آن از میتوانید این آسیب پذیری را برطرف نمایید . برای اطلاعات بیشتر و دریافت به روز رسانی ها لطفاً اینجا را مشاهد کنید.
منبع : certcc.ir

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.