پرش به محتوا
آخرین اخبار
هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console
اخبار

انتشار TrickBot با الهام ازWannaCry صورت گرفت

مرداد ۱۴, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

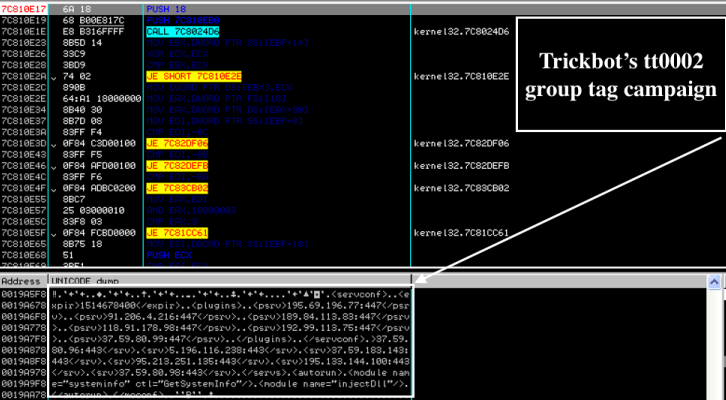
کمیته رکن چهارم – یک گروه سایبری نسخه تروجان بانکی TrickBot banking Trojan خود را توسعه داده است که از قابلیت‌های کرم مانند و الگوبرداری از WannaCry و NotPetya بهره می‌گیرد.

امروزه مهاجمان سایبری برای انجام فعالیت‌ها و پیش برد اهداف خرابکارانه خود با از باج افزارهای WannaCry و NotPetya استفاده می‌کنند. در این میان گروه‌های سایبری با استفاده از کدهای این دو باج افزار فعالیت‌های مخرب خود را در تمامی زیرساخت‌های بانکی موردنظر گسترش می‌دهند.
نسخه جدید این تروجان که «(V24)1000029» نامیده می‌شود شامل کدهایی برای بهره‌برداری از آسیب‌پذیری SMB هست.
کارشناسان بدافزار شرکت «Flashpoint» به‌تازگی کشف کرده‌اند تروجان مذکور با استفاده از نقص سرور ۱SMB، به انتشار در شبکه محلی به‌ صورت گسترده اقدام کرده است. تروجان مذکور در حقیقت دامنه‌هایی را برای فهرست سرورهای آسیب‌پذیر از طریق NetServerEnum Windows API  اسکن می‌کند و سایر رایانه‌ها را در شبکه از طریق پروتکل دسترسی آسان دایرکتوری «LDAP۲» فهرست می‌کند.
محققان همچنین کشف کردند که نوع جدید TrickBot نیز می‌تواند به‌عنوان “setup.exe” مخفی شود که از طریق یک اسکریپت PowerShell به‌منظور گسترش در ارتباطات بین پردازنده و نسخه اضافی TrickBot بر روی درایوهای مشترک به اشتراک گذاشته می‌شود.
کارشناسان بر این باورند که نویسندگان این تروجان در حال بهبود عملکرد این ابزار برای ارائه فعالیت مخرب‌تر هستند.

___________________________________

۱- Server Message Block
۲- Lightweight Directory Access Protocol

منبع : سایبربان

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.