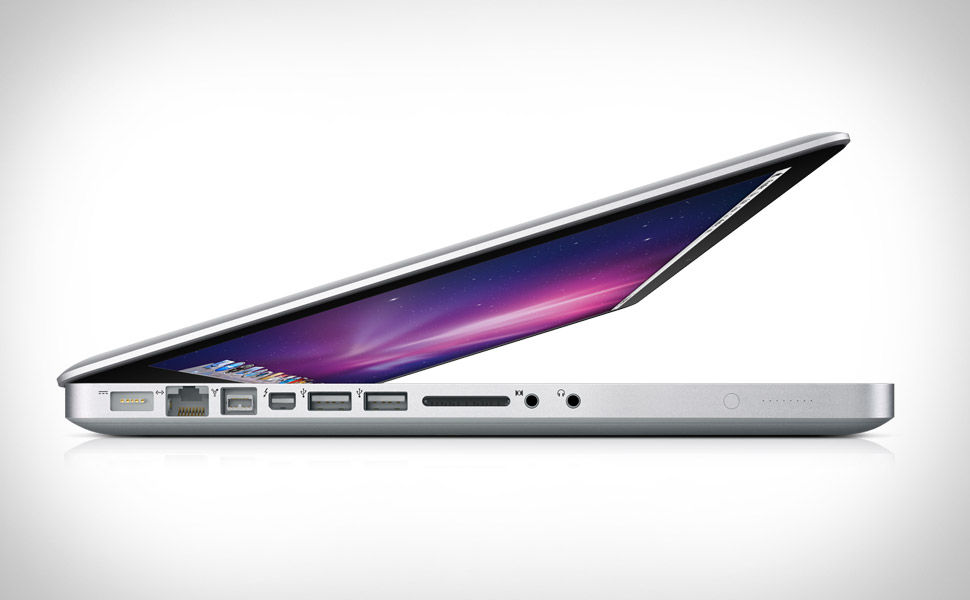
 کمیته رکن چهارم – بر اساس یافتههای جدید در زمینه امنیت اطلاعات، هکرها میتوانند مک شما را از طریق پورت تاندربلت Thunderbolt آلوده کنند.
پورت Thunderbolt چیست؟
به گزارش کمیته رکن چهارم به نقل از آی تی اس ان (پایگاه خبری امنیت فناوری اطلاعات) , تکنولوژی تاندربلت در واقع نوع پیشرفتهای از پورت USB است که سرعت انتقال اطلاعات در آن دو برابر سریعترین USB که USB3 است، میباشد. این تکنولوژی توسط شرکت اینتل اختراع و امتیاز آن به اپل واگذار شد. در حال حاضر فقط برخی از مکها این تکنولوژی را دارند اما در آینده اکثر لپتاپها در بازار به این تکنولوژی مجهز خواهند شد.
نقطه ضعف چیست؟
ترمل هادسن Trammell Hudson در آلمان کشف کرده است که نقطه ضعفی در پورت تاندربلت، هکرها را قادر میسازد تا کدهای دلخواه را روی سیستم مک بنویسند. در نتیجه هکر میتواند بدافزاری را روی مک نصب کند که میتواند خود را روی هر سیستمی که از طریق پورت تاندربلت به مک آلوده وصل شده است، بازتولید کند. پس، این بدافزار به راحتی پخش میشود.
نکته وحشتناک این موضوع اینجا است که حتی با نصب دوباره سیستم عامل نیز این بدافزار از بین نمیرود و خارج کردن هارد نیز کمکی به حل مشکل نمیکند.
باید نگران بود
خوشبختانه تا این لحظه، این بدافزار فقط در سیستمهای آزمایشی دیده شده و نتوانسته پا به عرصه عموم بگذارد. شرکت اپل نیز تا کنون بخشی از مشکل را برطرف کرده است.
باید بدانید که این نوع از آلودگی از طریق اینترنت ایجاد نمیشود بلکه حمله کنندگان باید به مک شما دسترسی فیزیکی و مستقیم داشته باشند. بنابراین بار دیگر تایید میشود که امنیت اطلاعات به طور کلی حول موضوع کنترل دستگاه شما است، چه از طریق فیشینگ و اینترنت و چه از طریق دسترسی فیزیکی.
منبع : آی تی اس ان