
کمیته رکن چهارم – شرکت ضدویروس Avira از انتشار گونه ای از بدافزار بانکی Dridex خبر داده که بجای دریافت و نصب بدافزار بر روی دستگاه قربانی ضدویروس این شرکت را نصب می کند.
به گزارش کمیته رکن چهارم،شرکت ضدویروس Avira از انتشار گونه ای از بدافزار بانکی Dridex خبر داده که بجای دریافت و نصب بدافزار بر روی دستگاه قربانی ضدویروس این شرکت را نصب می کند.
Dridex از طریق هرزنامه هایی با پیوست فایل Word آلوده منتشر می شود. در صورت باز شدن فایل Word توسط کاربر، ماکروی مخرب درون فایل اقدام به دانلود نصب کننده بدافزار می کند. حال آنکه در گونه جدید بجای بدافزار، نسخه رایگان ضدویروس Avira دانلود می شود. البته فرآیند نصب ضدویروس باید توسط کاربر بصورت دستی دنبال شود.
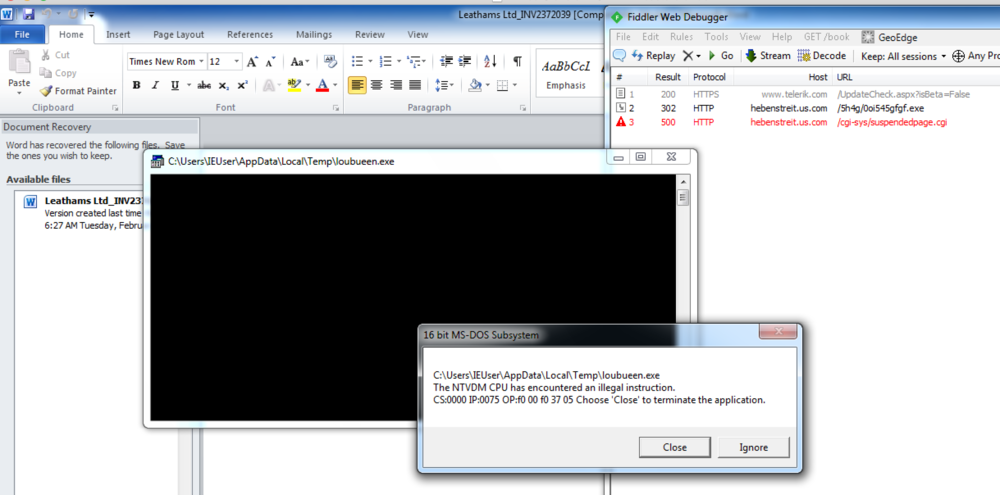
Avira انجام این کار توسط یک هکر کلاه سفید (White Hat Hacker) را که موفق به نفود به سرورهای وب گردانندگان بدافزار Dridex و جایگزین کردن فایل بدافزار بر روی این سرورها با ضدویروس Avira شده است بسیار محتمل می داند.
در گروه بندی نفوذگران، هکرهای کلاه سفید یا هکرهای خوب! افرادی هستند که با بررسی وضعیت امنیتی سیستم ها، ضعف های آنها را در مواجهه با حملات احتمالی کشف و شناسایی می کنند و از این رو مورد احترامند.
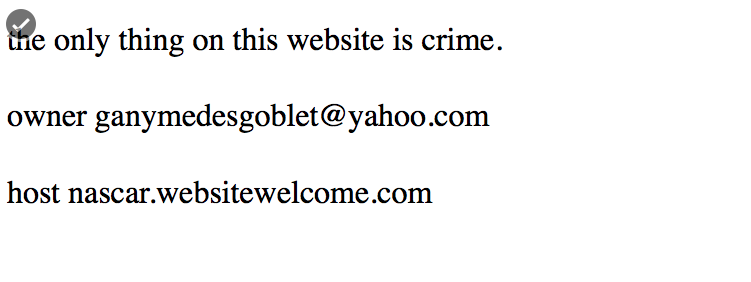
در ۱۵ بهمن نیز یک محقق اعلام کرد که بر روی برخی از سرورهای وبی که در آنها ضدویروس Avira جایگزین شده پیام مشابه شکل زیر یافته است.
علیرغم تلاش های نهادهای قانونی در متلاشی کردن سرورهای فرماندهی Dridex در مهر ماه امسال این بدافزار همچنان در حال جولان دادن است. بر طبق آمار شرکت IBM، سهم بدافزار Dridex در بین ۱۰ بدافزار اول بانکی سال ۲۰۱۵ میلادی، ۱۹ درصد بوده است.
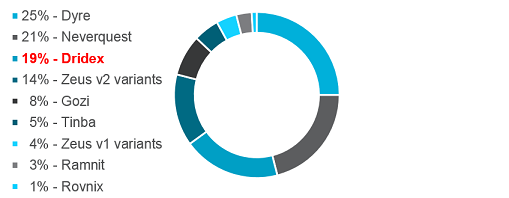 منبع:به شرکت مهندسی شبکه گستر


