
پرش به محتوا
آخرین اخبار
نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید نشت اطلاعات بیش از ۱۱.۷ میلیون حساب CAPCOM ID تأیید شد نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند
اخبار

موس و صفحه کلید ابزارهایی برای نفوذ به کامپیوتر

اسفند ۱۱, ۱۳۹۴ نوشتهٔ editor بدون نظر

۱کمیته رکن چهارم – بر اساس تحقیق انجام شده توسط شرکت امنیتی Bastille، نفوذگران می توانند از طریق موشواره ها و صفحات کلید آسیب پذیر در شعاع ۱۰۰ متری به کامپیوترهای در ارتباط با آنها حمله کنند.

به گزارس کمیته رکن چهارم،

Bastille این نوع حملات را MouseJack نامیده است.

یکی از ضعف هایی که سبب امکان پذیر شدن حملات MouseJack می شود برقراری ارتباطات رمز نشده موشواره ها یا صفحات کلید بی سیم غیر Bluetooth با Dongle متصل به کامپیوتر است. در این حالت نفوذگر می تواند با جا زدن خود بعنوان یک Dongle کلیک ها یا کلیدهای زده شده توسط کاربر را شنود کند.

هر چند که بسیاری از صفحات کلید از ارتباطات رمز شده استفاده می کنند و در نتیجه آن نفوذگر قادر به شنود کلیدهای تایپ شده  به روش مذکور نیست اما با توجه به عدم اصالت سنجی دستگاه های Dongle، نفوذگر در این حالت نیز قادر است با جا زدن خود بعنوان صفحه کلید سیگنال های مورد نظر خود را به Dongle متصل به کامپیوتر هدف ارسال کند.
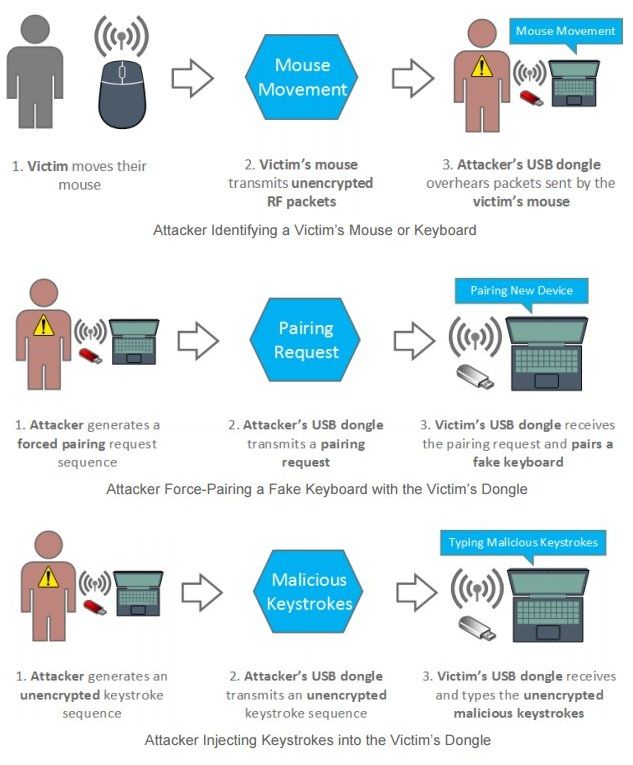
MouseJack

کد بهره جو (Exploit) برای سوءاستفاده از این ضعف های امنیتی در اینجا به اشتراک گذاشته شده است.

همچنین فهرست موشواره ها و صفحات کلید آسیب پذیر در اینجا قابل دسترس است. برخی از شرکت های سازنده اقدام به عرضه اصلاحیه برای ترمیم این ضعف های امنیتی در دستگاه های خود کرده اند.

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.