
کمیته رکن چهارم – هکرها با حملههای فیشینگ به کاربران Exchange در حال سرقت اعتبارنامههای مایکروسافت هستند.

محققان در Armorblox از حمله فیشینگ جدیدی خبر دادند که در آن کلاهبرداران در پوشش کاربران زوم، اقدام به سرقت اعتبارنامههای Microsoft Exchange کردهاند.
این حمله شرکت ملی مراقبتهای بهداشتی آمریکا را هدف قرار داد و بیش از ۲۱ هزار اینباکس را هک کرد که امنیت ایمیل سرویس Exchange مایکروسافت را دور میزد. سرور Microsoft Exchange یک سرور ایمیل و تقویم است که توسط میلیونها شرکت در سراسر جهان استفاده میشود و مجرمان سایبری میتوانند با سوء استفاده از این سرورها گردش مالی داشته باشند.
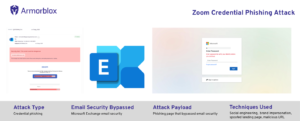
این هکرها برای ایجاد حس اعتماد در قربانی، حمله فیشینگ را با جعل هویت کاربران زوم اجرایی کردند که قربانیان را به یک صحفه جعلی هدایت میکند تا اطلاعات حساس PII قربانیان در این صفحه استخراج شود.
محققان می گویند که این ایمیل با عنوان “[خارجی] برای نام گیرنده در امروز، ۲۰۲۲” بود و نام واقعی هر کاربر به عنوان گیرنده ذکر شده بود. متن ایمیل ادعا میکند که گیرنده دو پیام دارد که در انتظار پاسخ هستند.

بدنه ایمیل دارای دو نشانی وب مخرب است – یکی مرتبط با دکمه اصلی تماس برای اقدام و دیگری به عنوان پیوند لغو اشتراک در سایه قرار گرفته است.
این ایمیل قربانیان را به یک صفحه لندینگ جعلی هدایت میکند که شبیه به صفحه ورود قانونی مایکروسافت به نظر میرسد. سپس از قربانیان خواسته میشود تا رمز عبور حساب مایکروسافت خود (دادههای PII حساس) را وارد کنند.
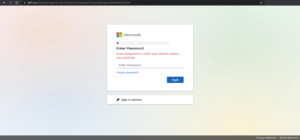
مهاجمان برای این حمله فیشینگ از یک دامنه معتبر استفاده میکنند که تنها با یک نفوذ گزارش شده در ۱۲ ماه گذشته، امتیاز شهرت «قابل اعتماد» را نشان میدهد.
پس از این حمله فیشینگ، Armorblox به سرعت وارد عمل شد و ایمیلها را از رسیدن به گیرندگان ناآگاه مسدود کرد. بنابراین، محققان به سازمانها توصیه کردند که امنیت ایمیل داخلی را با لایههایی که رویکرد متفاوتی برای شناسایی تهدید دارند، افزایش دهند.
منبع: افتانا


